Vertrauen auf uns




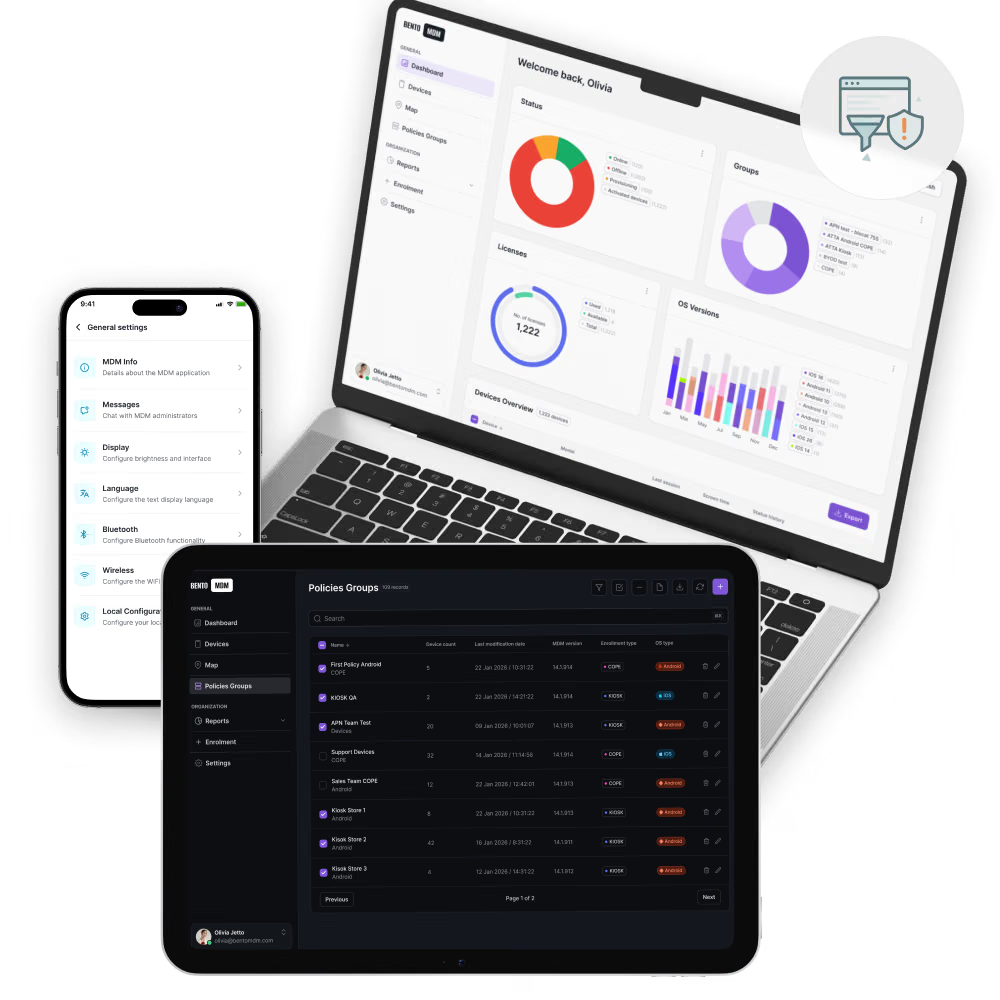
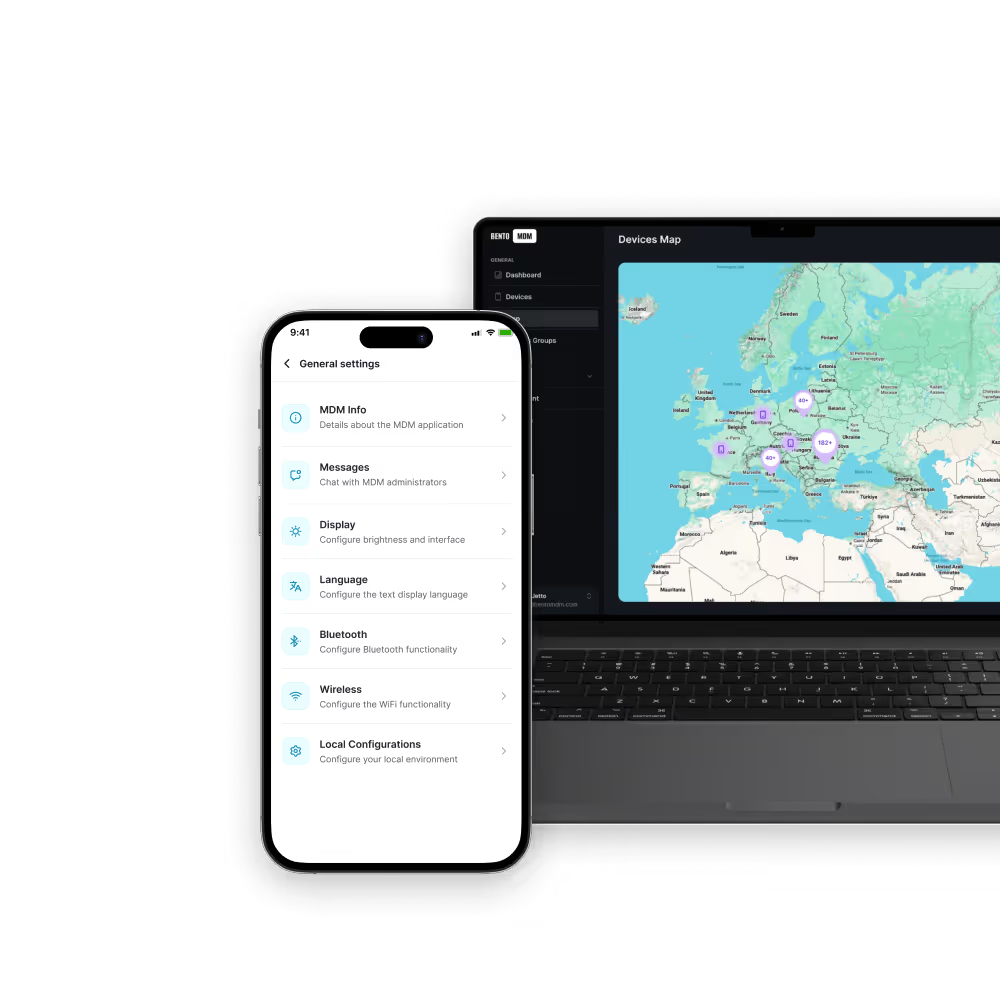
Mit der MDM-Webinhaltsfilterung von Bento lässt sich der Zugriff verwalteter Geräte auf Websites und Webkategorien gezielt steuern. Schädliche, nicht konforme oder unproduktive Inhalte können auf Android-, iOS- und Windows-Geräten zentral über eine einzige Konsole blockiert werden.

Wenden Sie URL-Zulassungslisten und Kategorie-Sperrlisten nach Gerät, Benutzergruppe oder Standort an – ohne Skriptausführung oder manuelle Konfiguration jedes einzelnen Geräts.

Die MDM-Webinhaltsfilterung erstellt Zugriffsprotokolle und Auditberichte zur Einhaltung der Compliance-Anforderungen gemäß DSGVO, HIPAA, CIPA und ISO 27001.

Verhindern Sie den Zugriff auf Phishing-Seiten, Malware und unangemessene Websites mithilfe von Echtzeit-Bedrohungsinformationen, die auf die gesamte Flotte an verwalteten Endgeräten angewendet werden.
Die MDM-Webinhaltsfilterung bietet IT-Teams Kontrolle über den Webzugriff auf jedem verwalteten Endpunkt sowohl auf URL-Ebene als auch auf Kategorieebene – mit integrierter Durchsetzung von Richtlinien, Bedrohungsschutz und Compliance-Berichterstattung.

Sperren Sie Streaming, große Downloads und Seiten ohne Bezug zur Arbeit im Unternehmen. So sparen Außendienstgeräte Bandbreite und verursachen weniger Mobilfunkdatenkosten.

Erzwingen Sie sichere Suche bei Google, Bing und YouTube auf verwalteten Geräten. Das ist bei CIPA und K-12 häufig Pflicht.

Legen Sie Filterrichtlinien je Gerätegruppe und Zeitfenster fest. So gelten passende Regeln für Kioskgeräte und Geräte von Schülern, Mitarbeitern und Führungskräften.

Filtern Sie sichere Websites (HTTPS) nach Domain und Kategorie, ohne Datenverkehr zu entschlüsseln. So steuern Sie verschlüsseltes Surfen ohne Proxy.

Übertragen Sie aktualisierte Filterregeln drahtlos auf jeden verwalteten Endpunkt. Regeln für neue Phishing-Domains oder geänderte Compliance-Vorgaben werden binnen Minuten automatisch auf allen Geräten aktualisiert.

Erstellen Sie umfassende Webzugriffsprotokolle und Compliance-Berichte für Audits gemäß DSGVO, HIPAA, CIPA und ISO 27001. Jede blockierte Anfrage, jeder zugelassene Zugriff und jede Änderung einer Richtlinie wird mit Zeitstempel, Geräte-ID und Benutzeridentität protokolliert.

Erstellen Sie detaillierte Regeln nach Gerät, Benutzergruppe, Zeitplan oder Standort. Sperren Sie soziale Medien zur Arbeitszeit, erlauben Sie sie in Pausen. Für Kiosks gelten strenge Filter, für Führungskräfte-Laptops lockerere Richtlinien.

Live-Feeds zu Bedrohungen aktualisieren die Filterrichtlinien automatisch. Neu identifizierte Phishing-Domains, Malware-Websites und Command-and-Control-Server werden blockiert, bevor Nutzer darauf stoßen.

Blockieren Sie unsichere URLs und schädliche Kategorien anhand einzelner URLs, Domains oder vordefinierter Kategorien (Erwachseneninhalte, Glücksspiel, soziale Medien, Streaming). Mit Allowlists lassen Sie nur genehmigte URLs zu. Sperrlisten sperren gezielt URLs und lassen alle übrigen zu.

Blockieren Sie unsichere Websites, setzen Sie HIPAA, DSGVO, CIPA und unternehmenseigene Nutzungsrichtlinien durch und sorgen Sie dafür, dass Geräte in Kliniken, Klassenzimmern, im Einzelhandel und an vorderster Front auf das Wesentliche fokussiert bleiben. Die Bento MDM-Inhaltsfilterung funktioniert auf Android, iOS, Windows, ChromeOS und Linux.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

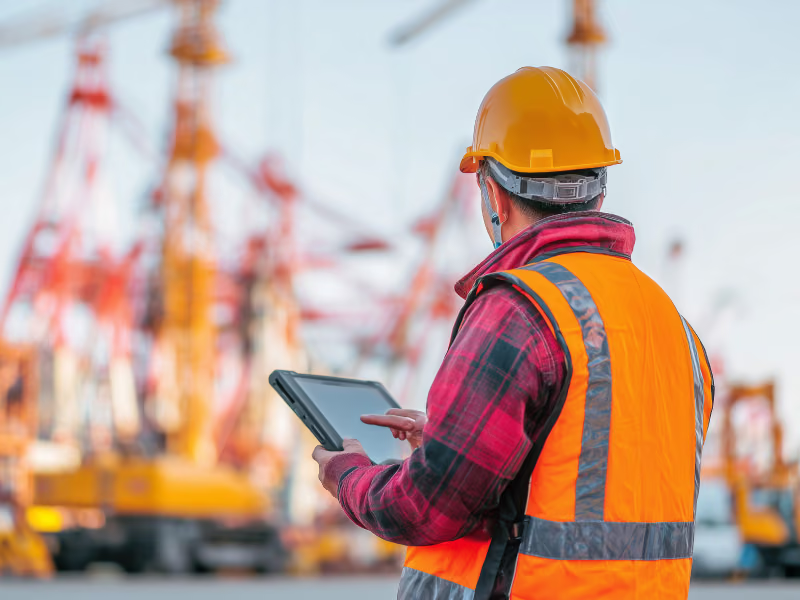
Streamen oder surfen Techniker in Wartezeiten auf Außendienstgeräten, verbraucht das Bandbreite und verursacht Mobilfunkkosten. Die Filter blockieren nicht geschäftsrelevante Websites auf firmeneigenen, rugged Geräten. So sinken die Mobilfunkkosten und die Verbindung bleibt frei für Diagnosetools, Berichts-Apps und Cloud-Uploads.
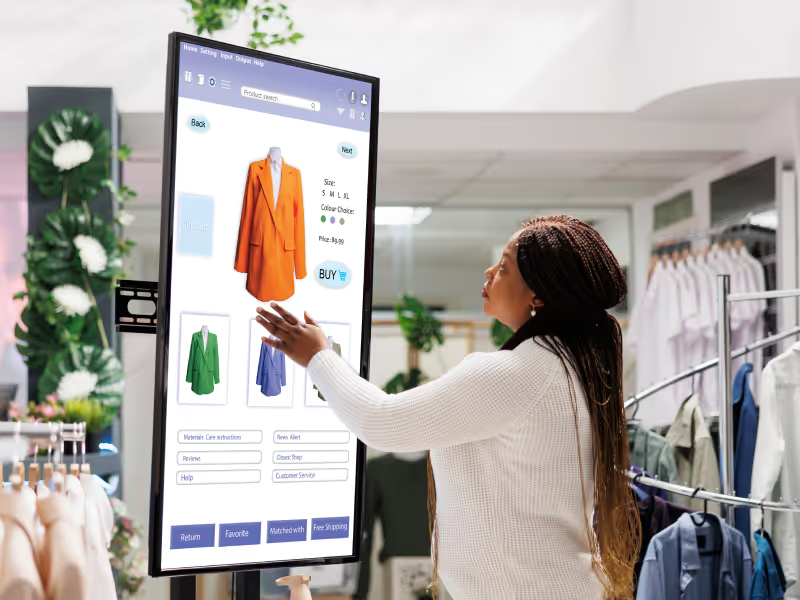
Kioskgeräte im Single-App-Modus oder Web-Kioskmodus beschränken den Zugriff auf die für die Kioskanwendung erforderlichen URLs. Am Kiosk zur Patientenanmeldung ist nur das Anmeldeportal des Krankenhauses zugänglich. Im Einzelhandel ist der POS auf das Zahlungs-Gateway beschränkt. Alles andere wird blockiert, einschließlich der Adressleiste des Browsers.
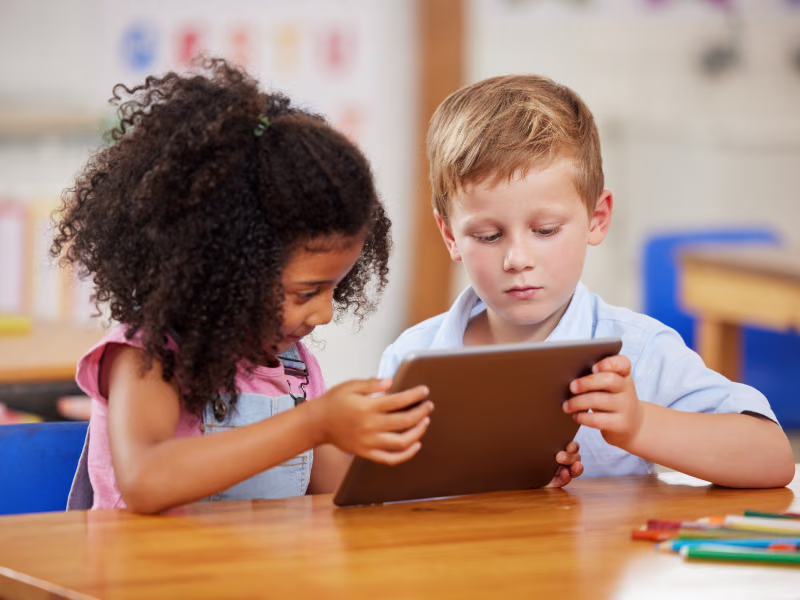
Schulen mit E-Rate-Förderung müssen CIPA einhalten. CIPA verlangt Webinhaltsfilterung auf allen Geräten, die Schüler für den Internetzugang nutzen. Schulische iPads, Chromebooks und Laptops sperren Kategorien CIPA-konform (Pornografie, Gewalt, illegale Aktivitäten). Die Filterung gilt auf dem Schulgelände und außerhalb.

Android-Geräte mit Arbeitsprofil filtern nur den unternehmenseigenen Container. Private Browser und Apps der Mitarbeitenden bleiben unberührt. Unter iOS begrenzt die verwaltete App-Konfiguration Safari und unternehmenseigene Browser auf erlaubte URLs. Privates Surfen bleibt unberührt. Compliance ohne Eingriff in die Privatsphäre Mitarbeitender.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Was geschieht mit der Webinhaltsfilterung, wenn ein Gerät offline geht?
Die Filterrichtlinie gilt auch offline. Die MDM-Webinhaltsfilterung wird auf Geräteebene über das Betriebssystem-Verwaltungsframework angewendet. Daher bleiben die Regeln auf dem Gerät bestehen und sind nicht von einer aktiven Verbindung zum MDM-Server oder einem Netzwerkfilter abhängig. Ein Gerät, das die Verbindung verliert, blockiert weiterhin dieselben URLs und Kategorien, die in der zuletzt synchronisierten Richtlinie definiert sind. Es lässt auch weiterhin dieselben URLs und Kategorien zu. Sobald das Gerät die Verbindung wiederherstellt, ruft es alle Richtlinienänderungen ab, die während der Offline-Zeit vorgenommen wurden. Kategorienabfragen, die auf einem Live-Bedrohungsfeed basieren, greifen möglicherweise auf die zuletzt zwischengespeicherte Klassifizierung zurück, bis das Gerät wieder online ist.
Beeinflusst die Webinhaltsfilterung die Geräteleistung?
Nein. Die MDM-Webinhaltsfilterung prüft URLs zum Zeitpunkt der Zugriffsanfrage. Sie scannt weder Seiteninhalte noch überprüft sie verschlüsselten Datenverkehr. Sie betreibt auch keinen Proxy. Die Filterprüfung verursacht nur eine vernachlässigbare Latenz im Millisekundenbereich. Auf Geräten mit begrenzter Rechenleistung ist die MDM-basierte URL-Filterung ressourcenschonender als Browser-Erweiterungen oder Proxy-Lösungen. Die Richtlinie wird nativ über das Verwaltungsframework des Betriebssystems durchgesetzt.
Welche Websites werden durch die MDM-Inhaltsfilterung standardmäßig blockiert?
Die MDM-Webinhaltsfilterung blockiert standardmäßig keine Inhalte; die Richtlinie wird von IT-Administratoren festgelegt. Zu den typischen Konfigurationen gehören das Blockieren bekannter Malware- und Phishing-Domains (unter Verwendung von Threat-Intelligence-Feeds, die automatisch aktualisiert werden), das Blockieren bestimmter Inhaltskategorien (Erwachseneninhalt, Glücksspiel, Gewalt, illegale Aktivitäten) sowie optional das Blockieren von produktivitätsmindernden Inhalten (soziale Medien, Streaming, Spiele). Die Richtlinie lässt sich vollständig nach Gerätegruppe, Zeitplan und Standort anpassen.
Kann die Webinhaltsfilterung im Rahmen von MDM die Compliance mit den CIPA-Vorschriften gewährleisten?
Ja. Das Gesetz zum Schutz von Kindern im Internet (Children’s Internet Protection Act, CIPA) schreibt vor, dass Schulen und Bibliotheken, die E-Rate-Fördermittel erhalten, den Internetzugang auf allen von Minderjährigen genutzten Geräten filtern müssen. Die Webinhaltsfilterung von MDM sorgt für eine CIPA-konforme Kategoriesperrung auf von der Schule ausgegebenen Geräten, sowohl auf dem Schulgelände als auch außerhalb. Bento MDM wendet Filterrichtlinien geräte- oder gerätegruppenbezogen an. Dadurch unterliegen die Geräte der Schüler einer strengen Filterung, während die Geräte der Lehrkräfte einen umfassenderen Zugriff erhalten können.
Inwiefern unterscheidet sich die MDM-Webfilterung von der DNS-Filterung?
Die DNS-Filterung blockiert Domains auf der Ebene des DNS-Resolvers des Netzwerks. Sie verhindert, dass die Domain in eine IP-Adresse aufgelöst wird. Die MDM-Webinhaltsfilterung erfolgt auf Geräteebene, sie erzwingt URL- und Kategorieeinschränkungen direkt auf dem Gerät selbst, unabhängig davon, mit welchem Netzwerk das Gerät verbunden ist. Die DNS-Filterung versagt, wenn das Gerät zu einem Netzwerk mit einem anderen DNS-Resolver wechselt (persönlicher Hotspot, öffentliches WLAN). Die MDM-Webfilterung begleitet das Gerät überallhin, da die Richtlinie lokal durchgesetzt wird.
Funktioniert die MDM-Webinhaltsfilterung auf BYOD-Endpunkten?
Ja. Auf Android-BYOD-Geräten mit Arbeitsprofilen gilt die MDM-Webinhaltsfilterung ausschließlich innerhalb des Unternehmenscontainers; der persönliche Browser des Mitarbeitenden bleibt davon unberührt. Unter iOS wird die Filterung über die MDM-Webinhaltsfilter-Payload durchgesetzt. Sie wendet auf Systemebene eine Allowlist oder Sperrliste an und kombiniert diese mit Einschränkungen für verwaltete Apps. Dadurch deckt die Richtlinie Safari und verwaltete Browser ab, ohne das persönliche Surfverhalten zu beeinträchtigen. Die MDM-Webfilterung auf BYOD-Geräten respektiert die Grenze zur Datentrennung zwischen geschäftlichen und privaten Daten.
Was ist der Unterschied zwischen URL-Filterung und Kategoriefilterung?
Die URL-Filterung blockiert oder erlaubt den Zugriff auf bestimmte Webadressen, einzelne URLs oder ganze Domains (Beispiel: „facebook.com“ blockieren). Die Kategoriefilterung blockiert oder erlaubt ganze Kategorien von Websites, die nach Inhaltstyp klassifiziert sind, wie beispielsweise soziale Medien, Glücksspiel, nicht jugendfreie Inhalte, Streaming oder die Verbreitung von Malware. Die meisten MDM-Lösungen zur Webinhaltsfilterung unterstützen beides, sodass die IT-Abteilung die Blockierung auf Kategorieebene mit Ausnahmen auf URL-Ebene kombinieren kann.
Trägt die Webfilterung zur Compliance mit der DSGVO oder HIPAA bei?
Auf jeden Fall. Die Prüfprotokolle erfassen jedes Blockierungsereignis. Sie können die Protokolle für Aufzeichnungen gemäß Artikel 30 der DSGVO, für Audits nach der HIPAA-Sicherheitsvorschrift, für Nachweise nach ISO 27001 und für andere gesetzliche Anforderungen exportieren.
Wie funktioniert die URL-Filter-Software von Bento?
Der auf dem Gerät installierte Agent gleicht jede Webanfrage mit den in der Cloud synchronisierten Allowlisten und Sperrlisten ab. Zugelassener Datenverkehr wird durchgelassen. Blockierte Websites werden auf eine individuell anpassbare Warnseite umgeleitet. Ein VPN seitens des Benutzers ist nicht erforderlich.
Was geschieht, wenn ein Gerät offline ist?
Zwischengespeicherte Richtlinien und Sperrlisten bleiben auch offline aktiv. Der Agent synchronisiert Aktualisierungen automatisch, sobald der Endpunkt wieder eine Verbindung herstellt.
Was versteht man unter MDM-Webinhaltsfilterung?
Die MDM-Webinhaltsfilterung ist eine Funktion der Geräteverwaltung, mit der gesteuert wird, auf welche Websites und Webinhaltskategorien verwaltete Geräte zugreifen dürfen. IT-Administratoren konfigurieren URL-Allowlists, mit denen nur genehmigte Websites zugänglich sind, oder Kategoriesperrlisten, die bestimmte Kategorien wie nicht jugendfreie Inhalte, Glücksspiel oder soziale Medien blockieren, und übertragen diese Richtlinien drahtlos auf registrierte Geräte. Die Filterung gilt für Android-, iOS- und Windows-Geräte über eine zentrale MDM-Konsole.
Wird das Surfen durch die Filterung verlangsamt?
Nein. Die Ergebnisse werden nach dem ersten Abruf lokal zwischengespeichert. Dadurch entsteht eine vernachlässigbare Latenz von < 2 ms pro Anfrage.
Können Sie für verschiedene Gruppen unterschiedliche Regeln festlegen?
Ja. Erstellen Sie Richtlinien nach Benutzer, Active Directory-Gruppe, Gerätetag, Netzwerk oder Zeitfenster – ideal zur Trennung von unternehmenseigenem, Gast- und Schülerdatenverkehr.
Wie oft werden die Bedrohungs-Feeds aktualisiert?
Die Sperrlisten für bösartige Websites werden alle 15 Minuten von globalen Partnern im Bereich der Bedrohungsinformationen aktualisiert. Sie schützen Geräte vor Zero-Day-Phishing- und Malware-Domains.
Welche Betriebssysteme werden unterstützt?
Windows, macOS und Linux – einschließlich Workstations, Laborgeräte und Server – werden über eine einzige Plattform für die Desktop-Verwaltung verwaltet.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems