Vertrauen auf uns




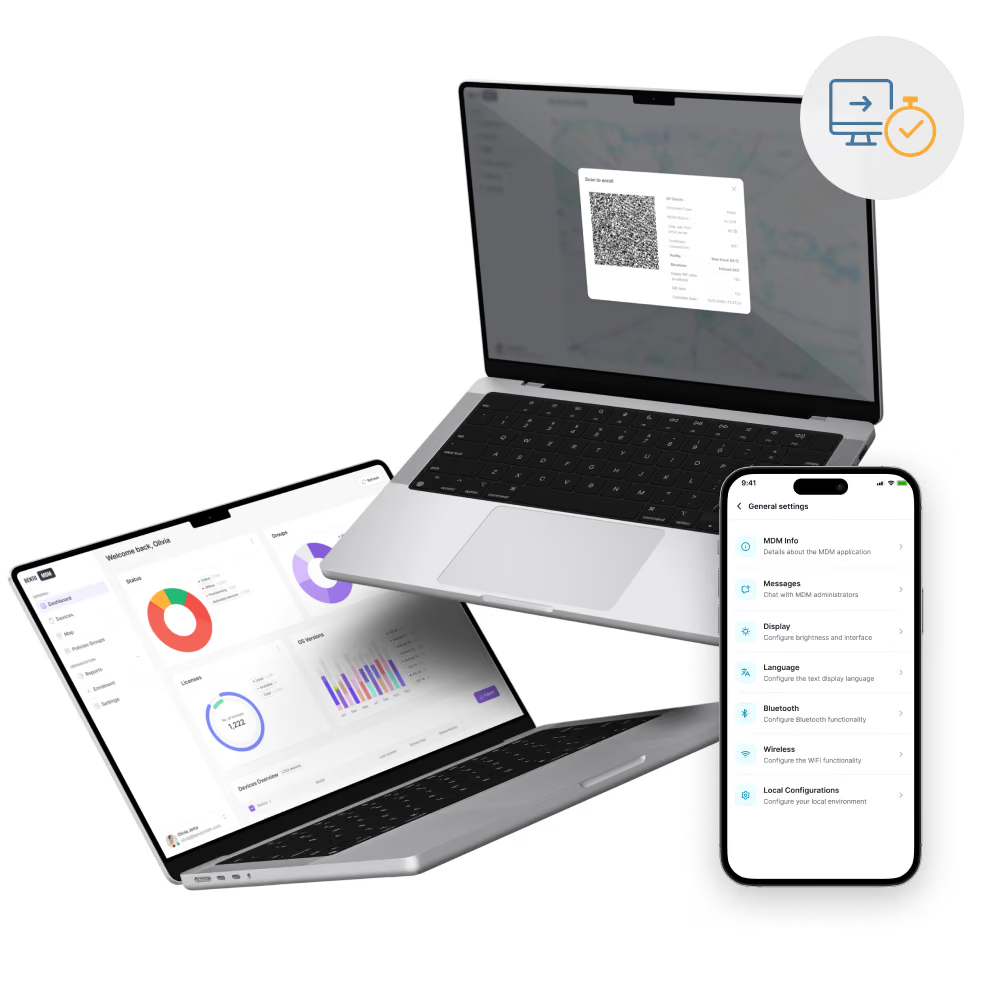
Das Single-Sign-On-Portal (SSO) verringert die Passwortüberlastung und optimiert den Benutzerzugriff.

MFA und adaptive Richtlinien verhindern unbefugten Zugriff.

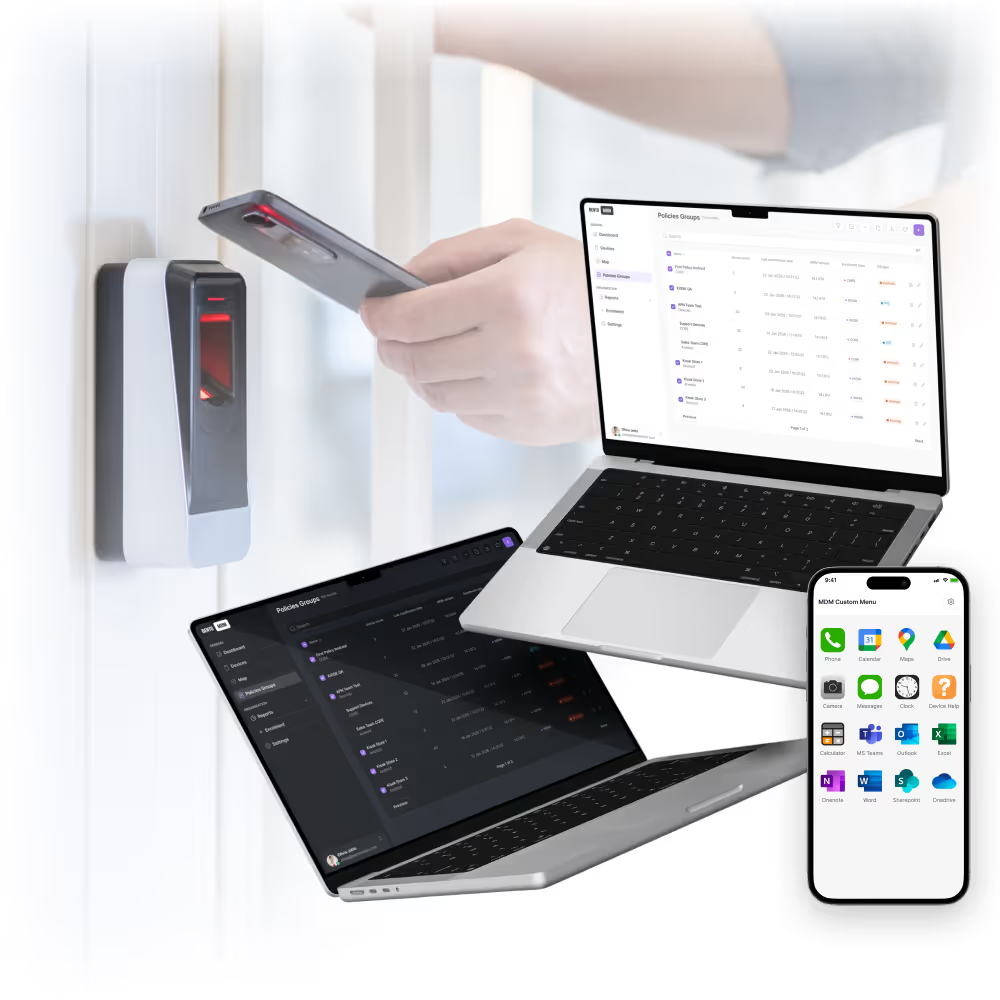
Regeln für bedingten Zugriff passen sich an Gerätestatus, Uhrzeit oder Standort an.

Umfassende Authentifizierungsprotokolle gewährleisten Transparenz und die Erstellung von Compliance-Berichten.
Vereinheitlichen Sie den Benutzerzugriff über ein zentrales Portal, das die Authentifizierung über alle Anwendungen und Geräte hinweg mithilfe des integrierten SSO-Gateways von Bento MDM vereinfacht.
Fügen Sie nahtlos einen sicheren zweiten Authentifizierungsfaktor hinzu – per SMS, TOTP oder Push-Benachrichtigungen –, der über die adaptive Richtlinien-Engine von Bento MDM durchgesetzt wird.

Weisen Sie Berechtigungen nach Rolle oder Gruppe zu, um auf allen von Bento MDM verwalteten Endpunkten den Zugriff mit den geringstmöglichen Berechtigungen zu gewährleisten.

Automatisieren Sie Zugriffsentscheidungen basierend auf Standort, Gerätestatus oder Uhrzeit. Das Zero-Trust-Richtlinien-Framework von Bento MDM wendet die Regeln dynamisch an.

Erfassen Sie jedes Anmeldeereignis mit vollständigem Kontext und erstellen Sie über die einheitliche Audit-Konsole von Bento MDM sofort Berichte, die den Compliance-Anforderungen entsprechen.

Synchronisieren Sie Benutzer und Gruppen mit LDAP, Active Directory und Cloud-Identitätsanbietern über die sicheren REST-API-Integrationen von Bento MDM.

Echtzeit-Sicherheitsüberprüfungen, adaptive MFA und Compliance-Nachweise für HIPAA, DSGVO und PCI DSS mit nur einem Klick.

Passen Sie die Authentifizierungsanforderungen in Echtzeit an, basierend auf dem Gerätestatus, der IP-Reputation oder ungewöhnlichem Benutzerverhalten.

Nutzen Sie PKI-Zertifikate, um Vertrauen aufzubauen, schwache Passwörter zu vermeiden und den Zugriff auf sensible Anwendungen abzusichern.

Melden Sie inaktive Sitzungen automatisch ab, fordern Sie in festgelegten Intervallen eine erneute Authentifizierung an und verhindern Sie den Missbrauch von Anmeldedaten inaktiver Benutzer.

Gewähren Sie zeitlich begrenzte Administratorrechte nur bei Bedarf, mit vollständigen Prüfprotokollen, um dauerhafte Berechtigungen zu eliminieren.

Bieten Sie in Notfällen sichere, temporäre Ausnahmen; sie werden protokolliert und überwacht, damit Geschwindigkeit und Nachvollziehbarkeit im Gleichgewicht bleiben.

Überwachen Sie IAM-Richtlinien, die MFA-Nutzung und Zugriffsversuche in Echtzeit – mit exportierbaren Prüfprotokollen.

Integration mit SIEM-, ITSM- und Incident-Response-Plattformen, um Identitätssignale in umfassendere Sicherheits-Workflows einzubinden.

Wenden Sie sichere, bedingte Zugriffsregeln auch dann an, wenn Geräte offline sind. Synchronisieren Sie den Sicherheitsstatus sowie Ereignisse, sobald die Verbindung wiederhergestellt ist.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director


DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform

Isolieren Sie unternehmenseigene Anwendungen in sicheren Containern auf privaten Geräten der Mitarbeitenden.
Stellen Sie temporäre, zeitlich begrenzte Zugangsdaten für den sicheren Zugriff auf gemeinsam genutzte Geräte bereit.
Weisen Sie erweiterte Rechte dynamisch zu und überprüfen Sie deren Nutzung, um die vollständige administrative Rechenschaftspflicht zu gewährleisten.
Schützen Sie verteilte Teams durch sicheres Single Sign-On (SSO) und adaptiven MFA-Schutz bei jeder Anmeldung.
Erteilen Sie Drittanwendern begrenzte, zeitlich begrenzte Berechtigungen und gewährleisten Sie so jederzeit den Zugriff nach dem Prinzip der geringsten Privilegien.
Zeitlich begrenzte Ausnahmeregelungen ermöglichen es kritischen Mitarbeitenden, Richtlinien bei Bedarf sicher zu umgehen.
Inwiefern unterstützt eine IAM-Lösung BYOD?
Die Lösung trennt unternehmenseigene und private Profile. Sie wendet Richtlinien für sichere Arbeitsumgebungen an. Sie schützt die Privatsphäre der Nutzer auf ihren privaten Geräten.
Wie lässt sich IAM mit Identitätsanbietern integrieren?
Es verbindet sich über SAML, OAuth oder REST-APIs mit Systemen wie LDAP, Active Directory und Cloud-Identitätsdiensten, um eine nahtlose Benutzersynchronisierung zu gewährleisten.
Was ist Single Sign-On (SSO)?
SSO ermöglicht Benutzern den einmaligen Login. Anschließend greifen sie ohne erneute Eingabe ihrer Anmeldedaten auf mehrere Anwendungen zu.
Warum sollten Sie die Multi-Faktor-Authentifizierung (MFA) einführen?
MFA fügt zusätzliche Authentifizierungsebenen wie Push-Benachrichtigungen, SMS-Codes oder TOTP hinzu, um das Risiko eines unbefugten Zugriffs zu verringern.
Was ist eine Lösung für die Verwaltung des Identitäts- und Zugriffsmanagements (IAM)?
Eine IAM-Lösung zentralisiert die Authentifizierung, Autorisierung und Bereitstellung der Benutzer über Anwendungen und Geräte hinweg und optimiert so den sicheren Zugriff.
Wozu dient die Verwaltung der Identität und des Zugriffs in Unternehmen?
Die IT-Abteilung verwaltet Benutzeridentitäten, setzt Richtlinien durch und steuert die Authentifizierung in BYOD-Umgebungen, bei der Telearbeit sowie in regulierten Umgebungen.
Was ist rollenbasierte Zugriffskontrolle (RBAC)?
Rollenbasierte Zugriffskontrolle (RBAC) weist Benutzern Berechtigungen entsprechend ihrer Rollen zu. So verfügt jede Person nur über die Zugriffsrechte, die sie benötigt.
Wie funktionieren Richtlinien für den bedingten Zugriff?
Die Richtlinien passen die Zugriffsregeln dynamisch an. Sie orientieren sich dabei an Faktoren wie dem Zustand des Geräts, der Benutzerrolle, dem Standort oder der Tageszeit.

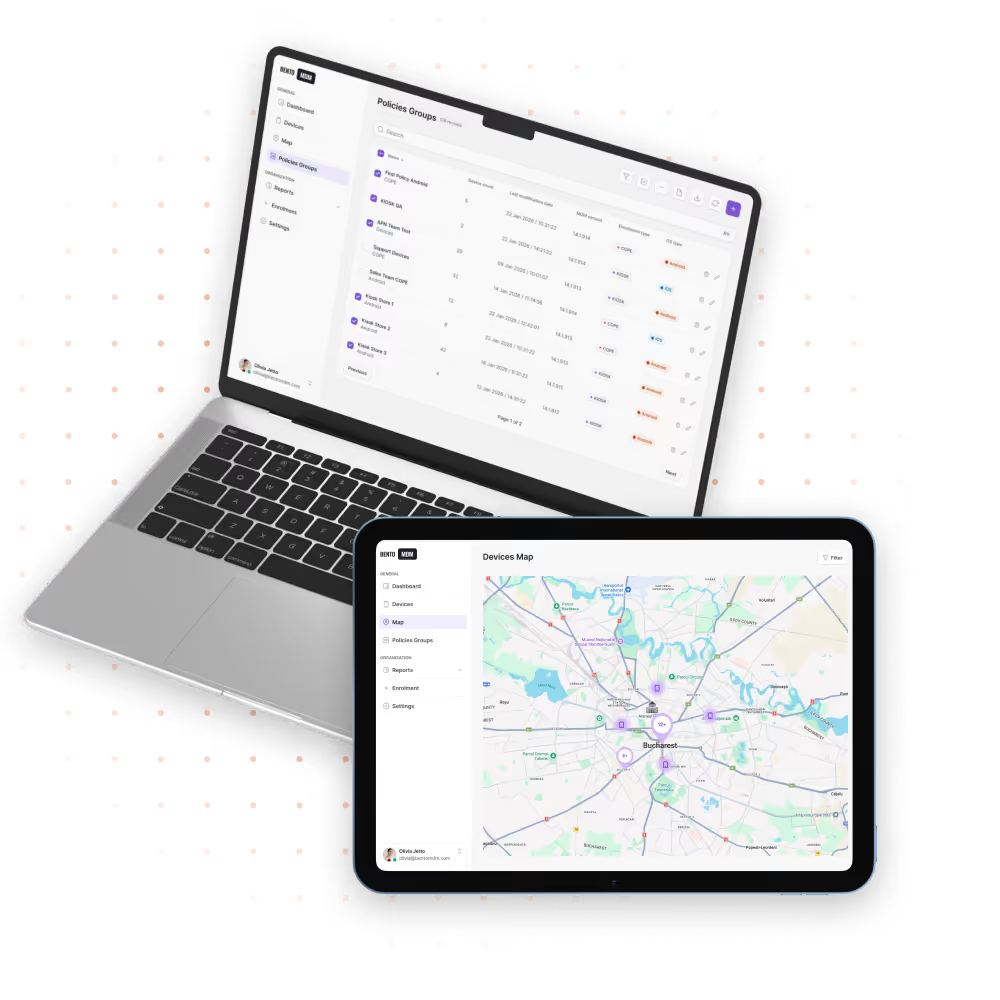
Verwalten Sie mit Bento MDM jedes Smartphone, jedes Tablet und jeden Arbeitsplatz von einer einzigen Konsole aus – im Gesundheitswesen und darüber hinaus.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems