Vertrauen auf uns




Registrieren und konfigurieren Sie neue Linux-Endpunkte mit vordefinierten Einstellungen, Skripten und Zugriffsregeln, anstatt auf manuelle Vorbereitungsschritte angewiesen zu sein.

Verteilen Sie Shell-Skripte, Dotfiles und Paketregeln auf alle Endgeräte, damit jedes Linux-Gerät Ihren Standards entspricht.

Setzen Sie Verschlüsselung, rollenbasierte Zugriffskontrolle (RBAC), Identitätskontrollen und Update-Richtlinien über einen einzigen Verwaltungs-Workflow durch.

Verfolgen Sie den Patch-Status, die Systeminventarisierung, den Verschlüsselungsgrad und Konfigurationsabweichungen über eine zentrale Ansicht.

Richten Sie Linux-Geräte von Anfang an mit genehmigten Profilen, Skripten und Zugriffsrichtlinien ein, sodass die Einbindung weniger manuellen Aufwand erfordert.

Wenden Sie Verschlüsselungs-, Identitäts- und Zugriffsanforderungen einheitlich an, damit alle Linux-Endpunkte im gesamten Bestand denselben Sicherheitsstandards entsprechen.

Verwenden Sie Skripte und Konfigurationslogik, um Linux-Umgebungen team-, standort- und geräteübergreifend konsistent zu halten.

Planen Sie Betriebssystem- und Paket-Updates über einen kontrollierten Workflow. So erhöhen Sie die Patch-Abdeckung, ohne den täglichen Arbeitsablauf zu stören.

Stellen Sie Pakete, interne Tools und Abhängigkeiten bereit, damit Nutzer die benötigte Software erhalten, ohne manuelle Installationen durchführen zu müssen.

Führen Sie Befehle aus, sammeln Sie Protokolle und lösen Sie Aktionen aus der Ferne aus, damit Ihre IT Linux-Endgeräte von überall aus analysieren, Fehler beheben und wiederherstellen kann.

Verfolgen Sie Patches, Verschlüsselung und den Gerätestatus in Dashboards, die Teams dabei unterstützen, sich auf interne Überprüfungen und externe Audits vorzubereiten.


Registrieren Sie Geräte mit genehmigten Einstellungen und weniger manuellen Konfigurationsschritten.
Übertragen Sie Shell-Skripte und Konfigurationsänderungen über ein einziges Dashboard.

Planen Sie Linux-Betriebssystem- und Paket-Patches für mehr Sicherheit und Konsistenz.
Festplattenverschlüsselung: Erzwingen Sie LUKS auf Linux-Endpunkten und überwachen Sie den Verschlüsselungsstatus.

Beschränken Sie den Zugriff auf der Grundlage von Administratorrollen und Zuständigkeiten.
Verfolgen Sie den Zustand, Updates und den Status der Richtlinien aller Geräte in Echtzeit.

Zeigen Sie installierte Pakete und Softwaredetails an einem zentralen Ort an.

Verbinden Sie die Linux-Verwaltung mit Okta, Entra ID oder Google Workspace.
Führen Sie Terminalbefehle sicher aus, ohne physischen Zugriff auf das Gerät zu benötigen.

Sorgen Sie für einheitliche Linux-Endpunkte mithilfe von Skripten, Dotfiles und voreingestellten Regeln.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

Fügen Sie einen zweiten Verifizierungsschritt hinzu, um das Risiko eines unbefugten Administratorzugriffs zu verringern.
Zentralisieren Sie den Zugriff über vertrauenswürdige Identitätsanbieter und vereinfachen Sie die Verwaltung der Authentifizierung.
Schränken Sie Berechtigungen nach Rolle ein, damit Teams nur auf die Funktionen der Linux-Verwaltung zugreifen können, die sie benötigen.
Wenden Sie Zugriffsregeln basierend auf Gerätestatus, Benutzerkontext oder Netzwerkbedingungen an.
Melden Sie inaktive Sitzungen automatisch ab, um das Risiko einer unbefugten Nutzung zu verringern.
Erfassen Sie wichtige Aktionen und Systemereignisse, um Audits, Untersuchungen und die Transparenz von Änderungen zu unterstützen.
Integrierte Sicherheit und 99,9 % Verfügbarkeit schaffen Vertrauen in Bento MDM. Teams verlassen sich bei der Verwaltung ihrer Linux-Endpunkte und übrigen Endgeräte darauf.
Konfigurieren Sie neue Linux-Laptops vom ersten Tag an automatisch mit den richtigen Tools, Berechtigungen und Grundeinstellungen.
Planen Sie automatische Updates für das Betriebssystem und die Pakete außerhalb der Geschäftszeiten, um die Sicherheit zu verbessern und Betriebsunterbrechungen zu minimieren.
Bei Sicherheitsvorfällen oder Geräteverlust: Löschen Sie den Endpunkt aus der Ferne über den Linux-Agenten von Bento.

Übertragen Sie Skripte, Pakete oder interne Tools auf Linux-Endpunkte, ohne auf manuelle Installationen angewiesen zu sein.

Führen Sie Befehle aus oder erfassen Sie Protokolle aus der Ferne, um Linux-Probleme zu diagnostizieren, ohne auf physischen Zugriff warten zu müssen.

Verfolgen Sie Alter, Betriebssystemversion, Zustand und Austauschreife von Linux-Geräten in einer einzigen Bestandsübersicht.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Welche Sicherheitsfunktionen sind in der Linux-Verwaltung enthalten?
Die Linux-Verwaltung kann die Durchsetzung von Verschlüsselungsmaßnahmen, Zugriffskontrollen, Identitätsintegration, Fernzugriffsmaßnahmen, Protokollierung von Prüfvorgängen sowie richtlinienbasierte Sicherheitseinstellungen umfassen.
Was versteht man unter Linux-Geräteverwaltung im Rahmen von MDM?
Die Linux-Geräteverwaltung ermöglicht es IT-Teams, Linux-Rechner über eine einzige Plattform aus der Ferne zu konfigurieren, zu sichern, zu überwachen und zu betreuen. So verbessern sich Konsistenz, Transparenz und Kontrolle über verteilte Endpunkte.
Eignet sich Linux MDM für Remote- oder verteilte Teams?
Ja. Linux MDM eignet sich sehr gut für Remote-Teams. Administratoren können Geräte verwalten, Befehle ausführen, Richtlinien durchsetzen und die Compliance überwachen, ohne vor Ort sein zu müssen.
Kann ich Software per Fernzugriff auf Linux-Geräte bereitstellen?
Ja. Administratoren können Pakete, Skripte und interne Software mithilfe nativer Linux-Paketverwaltungsverfahren oder benutzerdefinierter Bereitstellungsabläufe aus der Ferne bereitstellen.
Können MDM-Lösungen Linux-Endpunkte unterstützen?
Ja. Moderne MDM-Plattformen wie Bento unterstützen Linux-Endpunkte mit Tools für Bereitstellung, Patch-Installation, Softwarebereitstellung, Richtliniendurchsetzung und Fernverwaltung.
Wie funktioniert die automatische Geräteregistrierung für Linux-Geräte?
Die automatische Geräteregistrierung ermöglicht es, Linux-Geräte während der Einrichtung mit vordefinierten Einstellungen, Skripten und Richtlinien zu konfigurieren, wodurch der manuelle Aufwand für die Vorbereitung und Einbindung reduziert wird.
Inwiefern tragen MDM-Tools zur Compliance mit den Linux-Patch-Vorgaben bei?
MDM-Tools planen und überwachen Updates des Linux-Betriebssystems und der Pakete. Sie helfen Teams, die Patch-Abdeckung zu verbessern und die Compliance zu dokumentieren, ohne manuelle Überprüfungen.
Warum ist die Linux-Verwaltung für Entwicklerflotten wichtig?
Die Linux-Verwaltung standardisiert Entwicklerumgebungen, verkürzt die Einarbeitungszeit, verbessert die Sicherheitsabdeckung und verhindert Konfigurationsabweichungen zwischen den Entwicklungsteams.

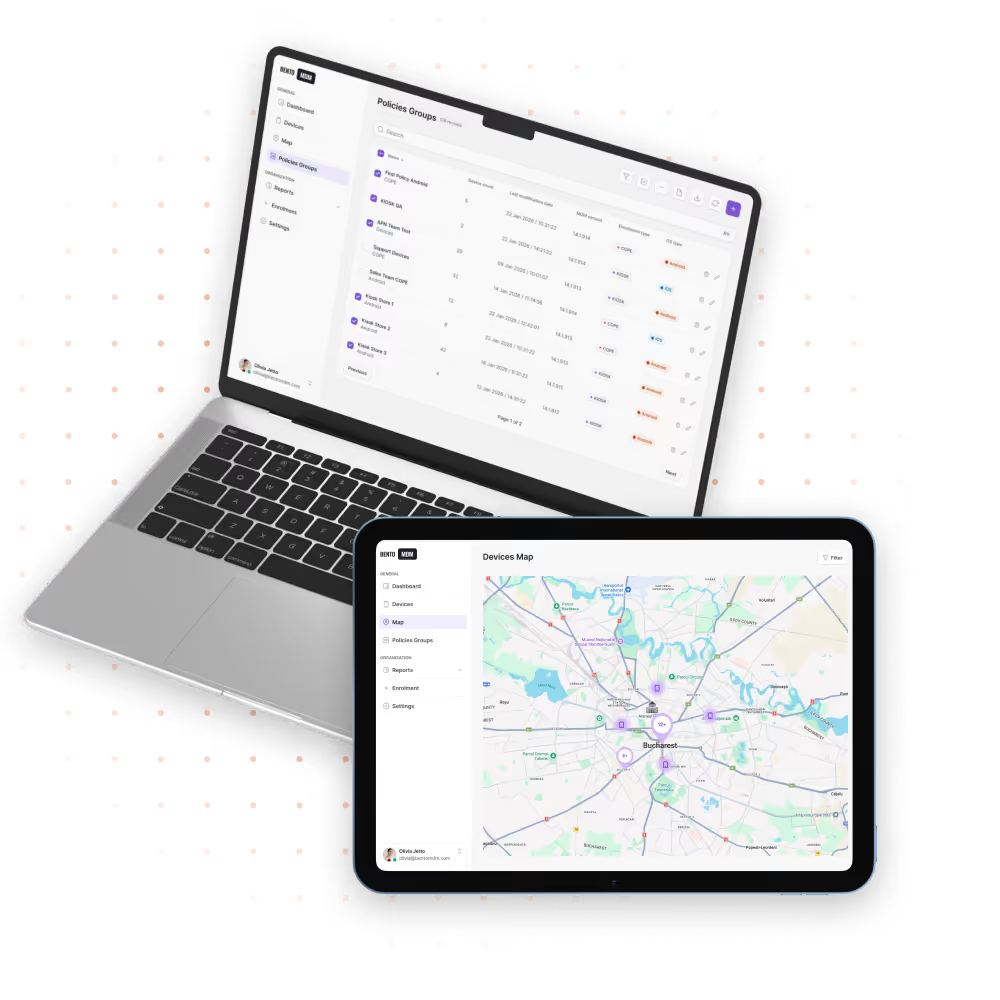
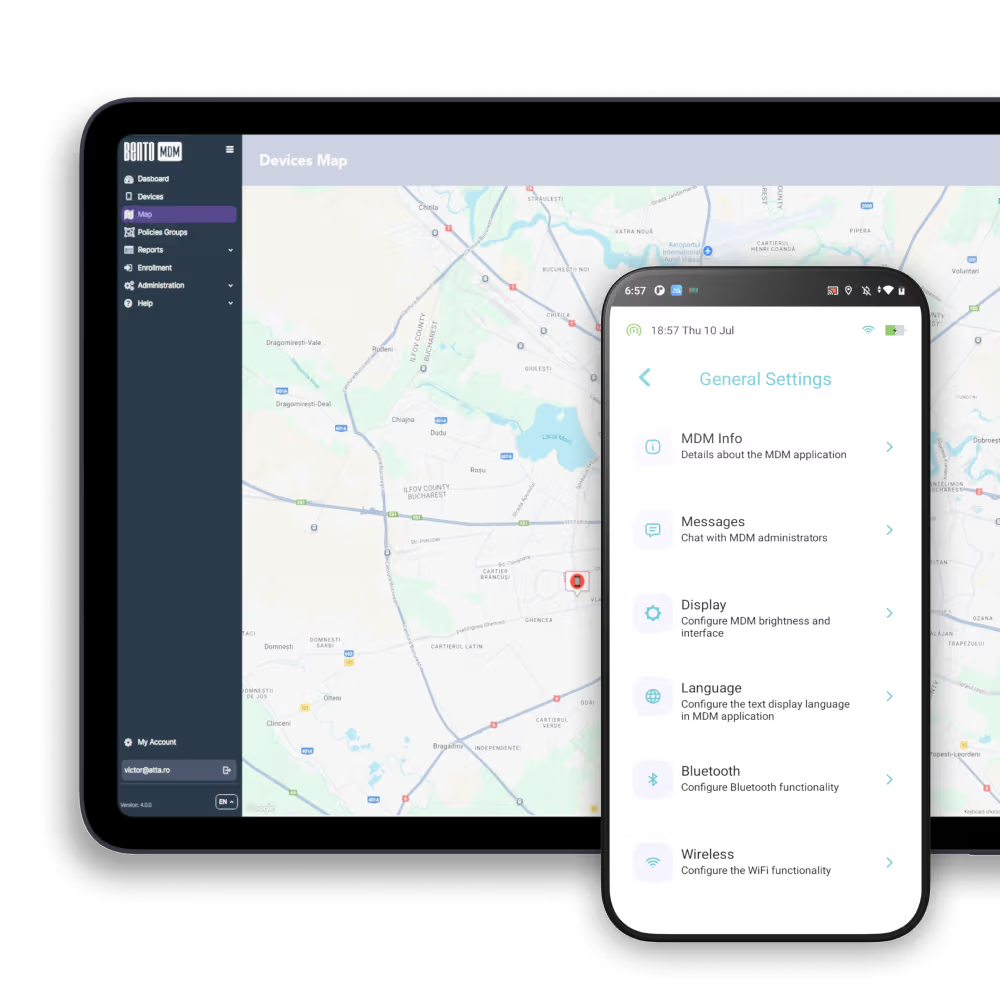
Verwalten Sie jedes Tablet, jeden Laptop und jeden gemeinsam genutzten Endpunkt über eine einzige Konsole mit Bento MDM.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems