Vertrauen auf uns




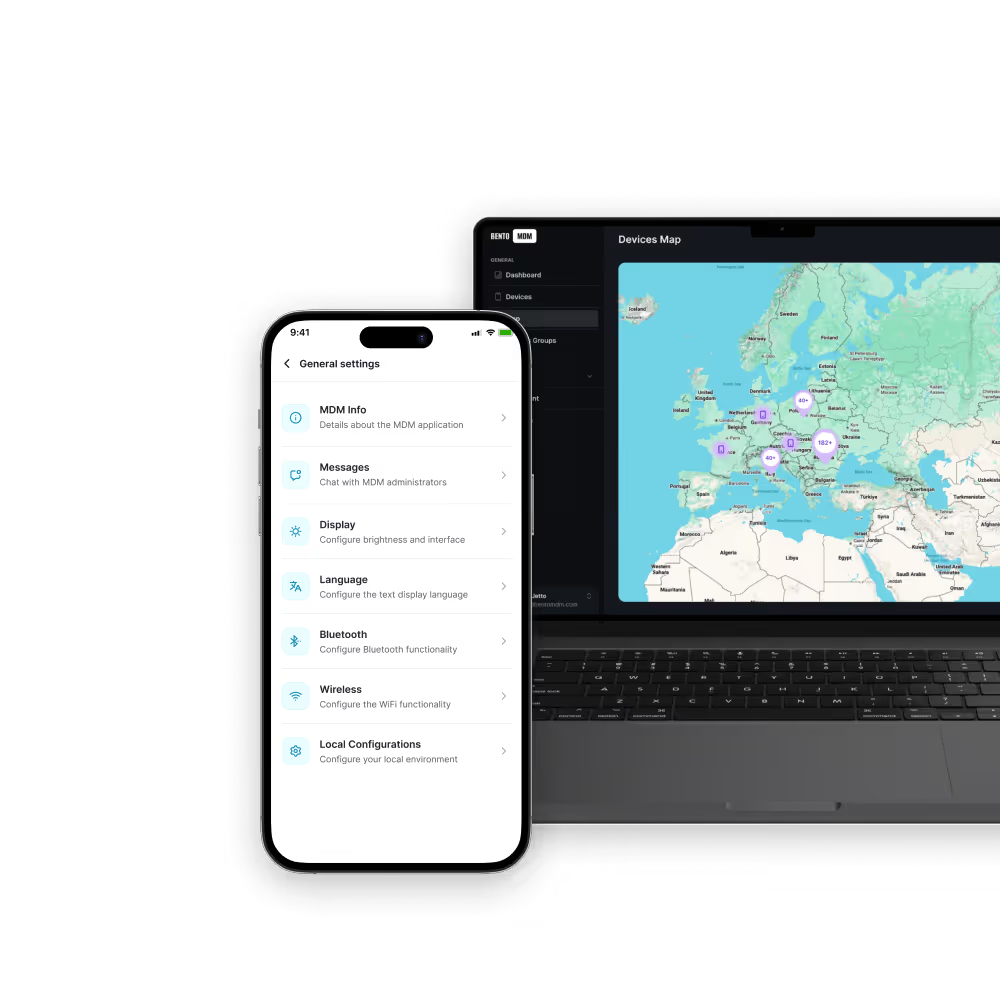
Verschachtelte Rollen und Gruppenvererbung vereinfachen große Rollouts und passen sich flexibel an das Unternehmenswachstum an, ganz ohne aufwendige Neukonfiguration.

Standardrollen bieten von Haus aus nur minimale Zugriffsrechte, wodurch Risiken minimiert werden und kritische Betriebsrechte nur bei Bedarf gewährt werden.

Zentralisierte Rollenzuweisungen vermeiden redundante Richtlinien und gewährleisten einheitliche Zugriffsregeln über Geräte, Abteilungen und Projekte hinweg.

Rollen definieren präzise Berechtigungen für Gerätegruppen. So greifen Teams nur auf die Ressourcen und Funktionen zu, die sie benötigen.
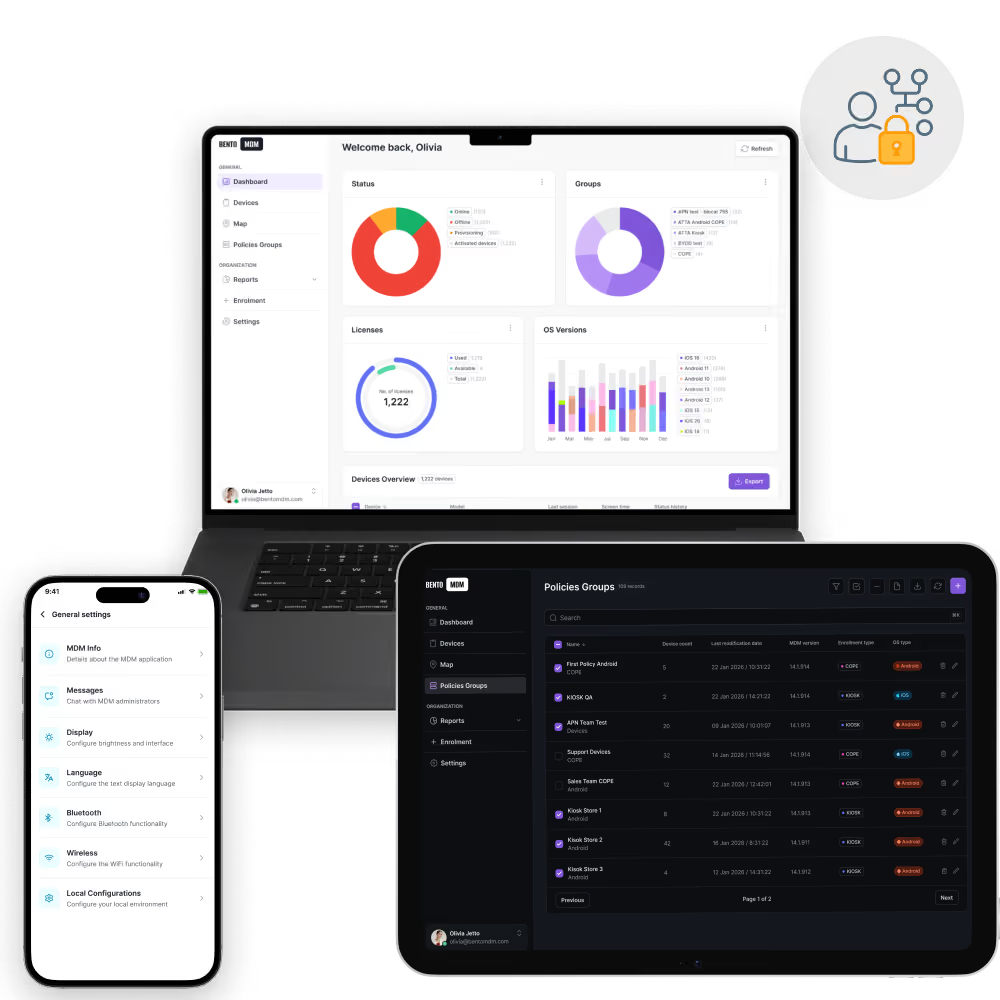
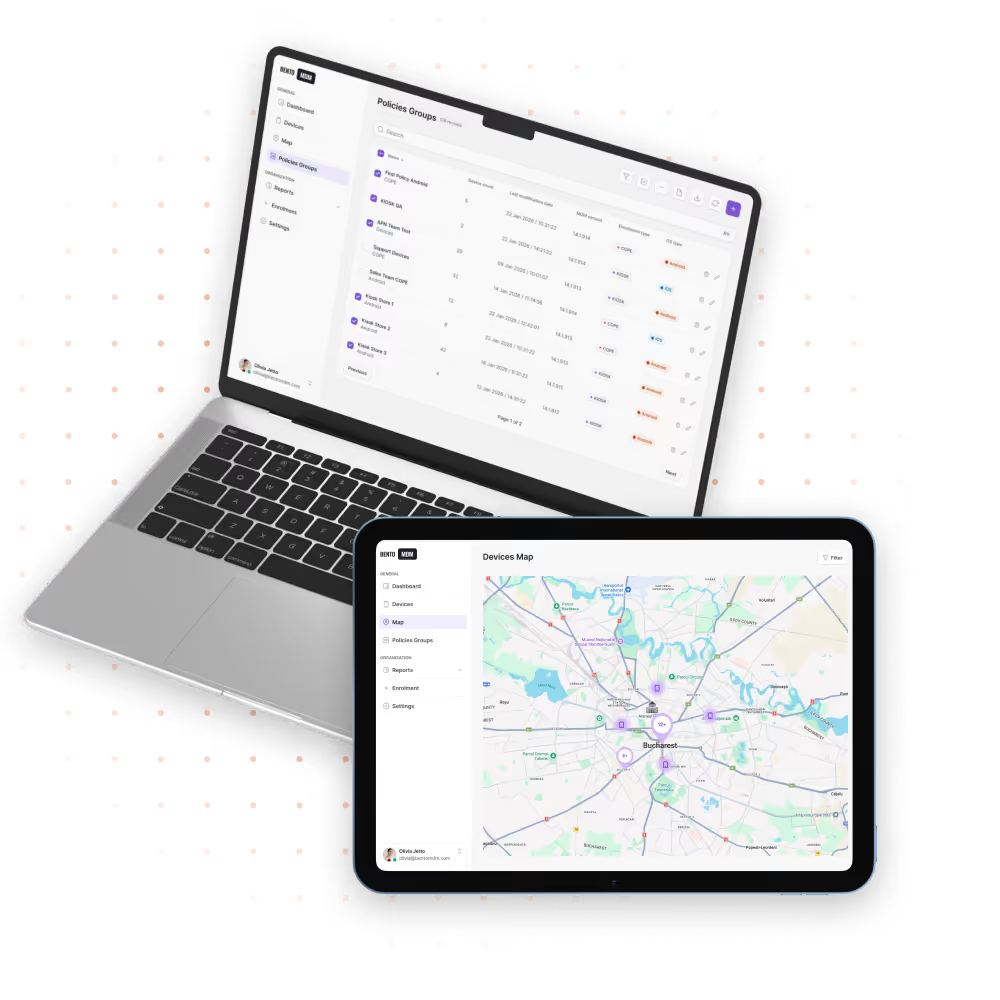
Die rollenbasierte Zugriffskontrolle (RBAC) weist präzise Berechtigungen nach Rolle, Gerätegruppe und Abteilung zu. So vereinfacht sie die Richtlinienverwaltung und setzt das Prinzip der geringsten Privilegien auf allen Endgeräten durch.

Die rollenbasierten Kontrollen lassen sich auf globale Endpunktflotten skalieren. Auch bei wachsenden Bereitstellungen gewährleisten sie stets Zugriff nach dem Prinzip der geringsten Berechtigungen, ohne dass eine Neukonfiguration erforderlich ist.

Umfassende Protokolle erfassen Rollenänderungen, die Vergabe von Berechtigungen und Zugriffsversuche. So entsteht vollständige Rückverfolgbarkeit für Compliance-Audits und Sicherheitsüberprüfungen.

Kombinieren Sie Rollenzuweisungen mit Gerätestatus, Standort oder zeitbasierten Bedingungen, um den Zugriff dynamisch an Sicherheits- und Betriebskontexte anzupassen.

Verschachtelte Rollen erben Berechtigungen von übergeordneten Rollen. Dadurch wird die Bereitstellung in großem Maßstab einfacher, weil sich Doppelungen vermeiden lassen und die Verwaltung der Berechtigungen weniger aufwendig ist.

Weisen Sie Rollen definierten Gerätegruppen zu (BYOD, Kiosk-Geräte, unternehmenseigen), um sicherzustellen, dass Richtlinien ohne manuelle Zuordnung nur auf den relevanten Endgeräten durchgesetzt werden.

Die Rollenmitgliedschaften werden automatisch auf der Grundlage von Änderungen im Active Directory oder LDAP aktualisiert, sodass die Zugriffsrechte stets mit organisatorischen Veränderungen im Einklang stehen.

Benutzerdefinierte Rollen werden mit maßgeschneiderten Berechtigungen erstellt, um spezifische Funktionen wie App-Installationen, Fernlöschung oder Richtlinienänderungen je nach Anforderungen des Teams zu unterstützen.

Vordefinierte Rollenvorlagen weisen Aufgabenbereichen wie Technikern oder Managern standardisierte Geräteberechtigungen zu. So lassen sich die Einarbeitung beschleunigen und einheitliche Berechtigungsstrukturen sicherstellen.

Gewähren oder beschränken Sie Admin-Berechtigungen über Teams, Regionen und Gerätegruppen hinweg mit granularen, rollenbasierten Zugriffskontrollen. Die rollenbasierte Zugriffskontrolle (RBAC) von Bento eignet sich sowohl für Endgeräteflotten mit nur einem Administrator als auch für Unternehmens-IT-Teams mit strikter Aufgabentrennung.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

Behördenrollen begrenzen den Zugriff auf vertrauliche Anwendungen, E-Mails und Geräte. Sie bieten abgestufte Berechtigungen für Auftragnehmer, Beamte und Support-Mitarbeiter und liefern Prüfpfade.
Anlagenbetreiber und Wartungspersonal greifen entsprechend ihrer Rolle auf Maschinen-Dashboards und -Protokolle zu. So werden unbefugte Steuerungsänderungen verhindert und die Compliance mit Sicherheitsvorschriften gewährleistet.
Außendiensttechniker erhalten rollenspezifische Berechtigungen auf robuste Tablets. Diese Berechtigungen ermöglichen Diagnosen und Dateneingaben, ohne dass nicht relevante Gerätesteuerungen oder -einstellungen offengelegt werden.
Kassierer und Führungskräfte steuern POS- und Bestandsgeräte. Funktionen wie Preisänderungen sind auf autorisiertes Personal beschränkt.
Lehr- und Verwaltungsrollen schalten bestimmte Lern-Apps und Berichte frei, sodass Schüler und Mitarbeitende sicher auf geeignete Ressourcen zugreifen können.
Rollen für das Klinikpersonal gewähren nur Zugriff auf die jeweils erforderlichen Tablets und Anwendungen zur Patientenüberwachung, um geschützte Gesundheitsdaten (PHI) zu sichern und Konfigurationsfehler zu vermeiden.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Wie werden Rollen angelegt?
Definieren Sie Rollen in der MDM-Konsole mit spezifischen Berechtigungen wie „Sperren“, „Fernlöschung“ und „App-Installation“. Weisen Sie diese Rollen anschließend Benutzergruppen oder Geräten zu.
Was versteht man unter Rollenbasierter Zugriffskontrolle (RBAC) im MDM-Kontext?
Rollenbasierte Zugriffskontrolle (RBAC) weist Berechtigungen für die Geräteverwaltung auf Basis von Rollen, Abteilungen oder Gerätegruppen zu. So stellt sie einen Zugriff nach dem Prinzip der geringsten Berechtigungen sicher, der exakt zu den Zuständigkeiten jedes Teams passt.
Lassen sich Rollen auf bestimmte Endpunkte anwenden?
Ganz genau. Rollen zielen auf bestimmte Gerätegruppen (BYOD, Kiosksysteme, unternehmenseigene Geräte) und stellen sicher, dass Richtlinien und Berechtigungen nur auf die entsprechenden Endpunkte angewendet werden.
Inwiefern verbessert die Rollenbasierte Zugriffskontrolle (RBAC) die Sicherheit?
RBAC setzt das Prinzip der geringsten Berechtigungen durch. Dadurch beschränkt die Rollenbasierte Zugriffskontrolle den Zugriff auf kritische Funktionen auf autorisierte Rollen. So sinkt das Risiko versehentlicher oder böswilliger Handlungen.
Können Rollen mit Verzeichnissen synchronisiert werden?
Ja. Bento lässt sich in Active Directory/LDAP integrieren. Die Lösung aktualisiert die Rollenmitgliedschaften automatisch, wenn Mitarbeiter zwischen Teams wechseln. So bleiben die Zugriffsrechte stets an die organisatorischen Veränderungen angepasst.
Was versteht man unter Rollenvererbung?
Verschachtelte Rollen erben Berechtigungen von übergeordneten Rollen. Dadurch werden umfangreiche Bereitstellungen vereinfacht, doppelte Konfigurationen vermieden und die Verwaltung von Berechtigungen erleichtert.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems