Vertrauen auf uns




Neue Mitarbeiter packen ihren Laptop oder ihr Smartphone aus, registrieren sich über einen QR-Code und gelangen direkt in eine vollständig konfigurierte Arbeitsumgebung. So ersparen Sie der IT-Abteilung den Versand vorinstallierter Geräte oder die Vereinbarung virtueller Einrichtungstermine.

Mit Live-Bildschirmansicht, Fernbefehlen und Skriptausführung kann die IT Probleme auf jedem Gerät aus der Ferne diagnostizieren und beheben, wodurch Ticketzeiten und Versandkosten sinken.

Verschlüsselung, Passwörter, VPN und Richtlinien für bedingten Zugriff gelten durchgehend. So bleiben Geräte auch in privaten WLANs, in Cafés und in Flughafennetzwerken konform.

Geplante Patches außerhalb der Arbeitszeiten, automatische App-Installationen und eine Warteschlange für Offline-Befehle halten Remote-Laptops auf dem neuesten Stand, ohne Nutzer aus Besprechungen oder ihrer konzentrierten Arbeitszeit zu reißen.
Registrieren, konfigurieren, sichern und betreuen Sie Remote-Geräte über eine einzige Konsole, ohne dass IT-Mitarbeitende vor Ort sein müssen.
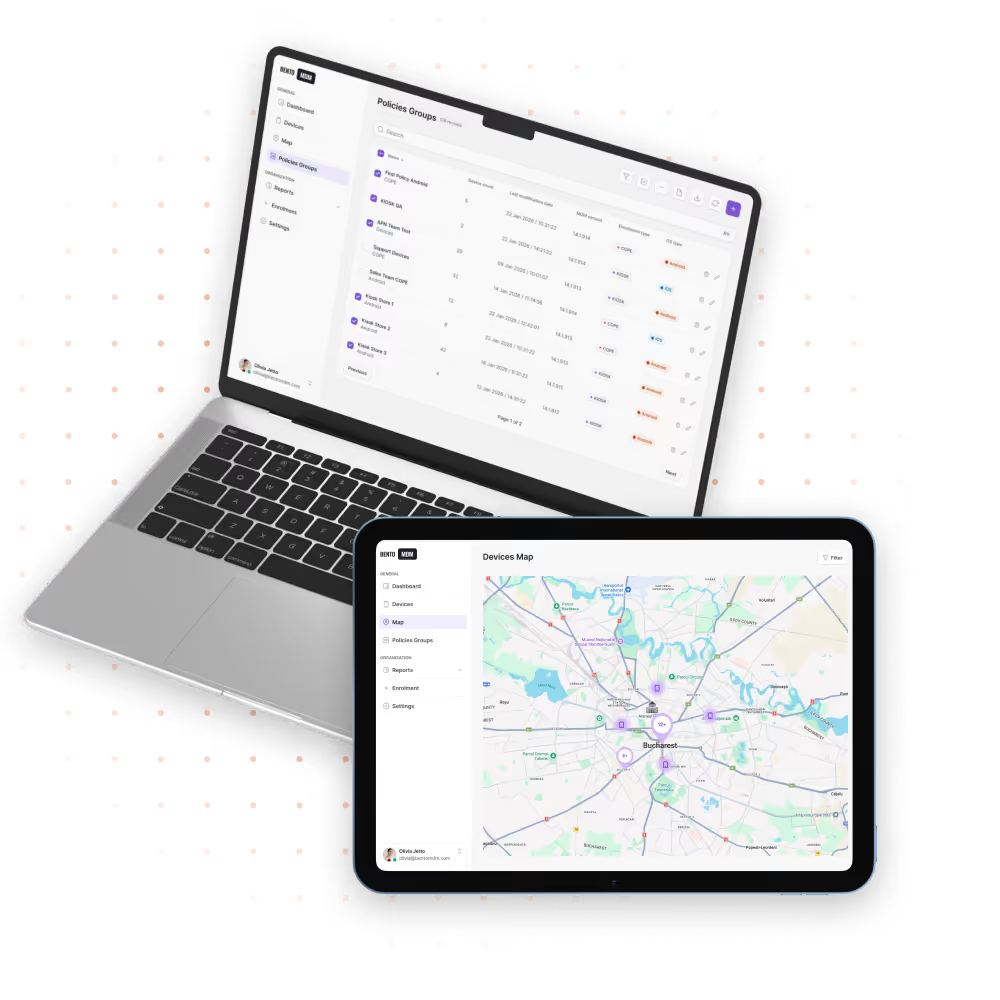

Neue Mitarbeitende packen ein Gerät aus, scannen einen QR-Code und sind über Apple Business Manager, Android Enterprise oder Windows Autopilot sofort einsatzbereit.

Bildschirmanzeige, Dateiübertragung und Skriptausführung ermöglichen die Lösung von Fernsupport-Anfragen direkt über die Konsole, ohne dass Geräte eingeschickt oder IT-Mitarbeitende vor Ort entsandt werden müssen.

Verschlüsselung, MFA, Betriebssystemversion und Compliance-Prüfungen regeln den Zugriff auf unternehmenseigene Anwendungen, sodass nur einwandfreie Geräte Zugriff auf sensible Daten erhalten.

Updates für Betriebssysteme und Anwendungen werden in ruhigen Zeiten mit schrittweisen Rollouts und Rollback bei Fehlern geplant, sodass Nutzer tagsüber ungestört arbeiten können.

Richtlinien, Skripte und App-Verteilungen werden auf dem Gerät in die Warteschlange gestellt und ausgeführt, sobald die Verbindung wiederhergestellt ist – ideal für Flüge, Zugfahrten und Gebiete mit schwachem Empfang.

Apple User Enrollment und das Android Arbeitsprofil trennen Unternehmensdaten von privaten Inhalten, sodass die IT ausschließlich den geschäftlichen Bereich verwaltet.

Unternehmensanwendungen werden über verschlüsselte Verbindungen geleitet. Der identitätsbasierte Zugriff blockiert unverwaltete Endpunkte sowie privates Surfen im Unternehmensnetzwerk.

Echtzeit-Übersichten über den Gerätestatus, den Patch-Status, die Verschlüsselung und Abweichungen von Richtlinien warnen die IT-Abteilung sofort, sobald ein Remote-Gerät nicht mehr den Compliance-Anforderungen entspricht.


„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

Auf den Laptops der Entwickler laufen genehmigte IDEs, Skripte und Entwicklungstools. Client- und persönliche Projekte sind durch Container voneinander isoliert.
Auf den Laptops der Support-Mitarbeitenden wird die Support-Konsole über ein app-spezifisches VPN ausgeführt. Anwendungen zur Anrufaufzeichnung sind vorinstalliert und protokollieren Bildschirmaufnahmen.
Auftragnehmer-Endpunkte erhalten zeitlich begrenzte Zugriffsrechte. Apps, Dateien und Anmeldedaten werden am Vertragsende automatisch widerrufen.
Neue Mitarbeitende in jedem Land registrieren sich über einen QR-Code, laden lokalisierte Apps und Einstellungen herunter und können ohne Versandverzögerungen sofort mit der Arbeit beginnen.

Endpunkte für Führungskräfte wenden an sensiblen Standorten Geofencing-Regeln an. Sie erzwingen die Nutzung eines VPNs in öffentlichen WLAN-Netzen und werden bei Verlust sofort gesperrt.
Sobald Mitarbeitende mit ihren Geräten das Büro betreten, werden Drucker-, WLAN- und Konferenzraum-Apps automatisch bereitgestellt. So steht die benötigte Arbeitsumgebung ohne manuelle Einrichtung direkt zur Verfügung.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Was versteht man unter der Geräteverwaltung für Remote-Teams?
MDM für Teams, die aus der Ferne arbeiten, schützt, konfiguriert, aktualisiert und unterstützt Geräte überall. So werden einheitliche Richtlinien und Produktivität für verteilte Belegschaften sichergestellt.
Wie erfolgt die Geräteregistrierung aus der Ferne?
Die automatische Geräteregistrierung und das QR-Code-Verfahren ermöglichen die sofortige Anmeldung von Laptops, Tablets und Smartphones – ohne Vor-Ort-Einsatz von IT-Mitarbeitern oder manuelle Vorbereitung.
Können Offline-Fernzugriffsgeräte verwaltet werden?
Ja. Befehle, Richtlinien und Updates werden lokal in die Warteschlange gestellt und automatisch ausgeführt, sobald die Verbindung wiederhergestellt ist.
Wie werden Patches an entfernte Endpunkte bereitgestellt?
Geplante Patch-Bereitstellungen außerhalb der Geschäftszeiten stellen Betriebssystem- und Anwendungsupdates im Hintergrund bereit. So bleiben die Geräte ohne Eingreifen des Benutzers auf dem neuesten Stand.
Welche Funktionen zur Fernfehlerbehebung stehen zur Verfügung?
Mit Live-Bildschirmfreigabe, Fernbefehlen und Skriptausführung diagnostizieren und beheben Sie Probleme ohne physischen Zugriff.
Wie wird die Sicherheit für Teams gewährleistet, die aus der Ferne arbeiten?
Echtzeit-Bedrohungserkennung, MFA-Richtlinien und Container-Isolierung gewährleisten Sicherheit und Datenschutz auf jedem Gerät.
Wie wird Compliance aus der Ferne überwacht?
Zentrale Dashboards überwachen den Betriebszustand der Geräte, den Konfigurationsstatus und die Einhaltung der Richtlinien. Bei Abweichungen senden sie Warnmeldungen.
Lässt sich MDM in ITSM-Tools integrieren?
Die REST-APIs von Bento verknüpfen Geräteereignisse und -aktionen mit ITSM-, SIEM- und Ticketingsystemen, um nahtlose Arbeitsabläufe zu gewährleisten.

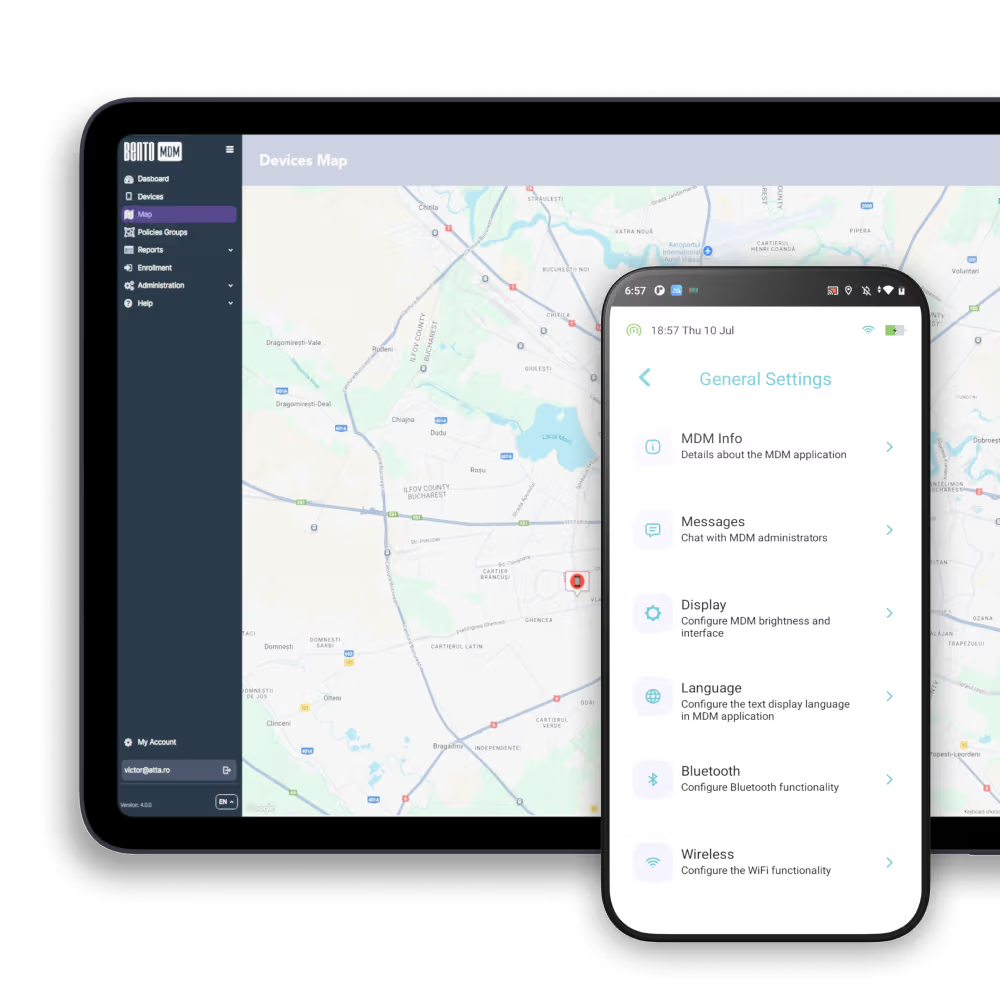
Verwalten Sie jeden Laptop, jedes Smartphone und jedes Tablet Ihrer Remote-Teams über eine einzige Bento MDM-Konsole.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems