Vertrauen auf uns




Vollständige Verschlüsselung und detaillierte Sitzungsprotokolle liefern Prüfern die erforderlichen Nachweise für HIPAA-, DSGVO- und SOC 2-Prüfungen, gestützt durch gerätespezifische Nutzungsprotokolle.

Die PKI-Integration übernimmt die Ausstellung und Erneuerung von Zertifikaten im Hintergrund und beseitigt so Support-Anfragen, Ablaufwarnungen und manuelle Aktualisierungen, die IT-Teams ausbremsen.

App-spezifische und geräteweite VPN-Profile werden bei der Registrierung automatisch bereitgestellt. Mitarbeitende erhalten eine sichere Verbindung, ohne sich um Anmeldedaten, Zertifikate oder Client-Installationsprogramme kümmern zu müssen.

Verschlüsselte VPN-Tunnel schützen E-Mails, Dateien und den App-Datenverkehr in öffentlichen WLANs, Heimnetzwerken und über Mobilfunkdaten, damit sensible Sitzungen auch außerhalb des Büros vertraulich bleiben.
Bento MDM VPN erstellt verschlüsselte Tunnel pro App oder Gerät, lässt sich in die Unternehmens-PKI integrieren und passt das Routing an, um eine konsistente, sichere Verbindung zu gewährleisten.

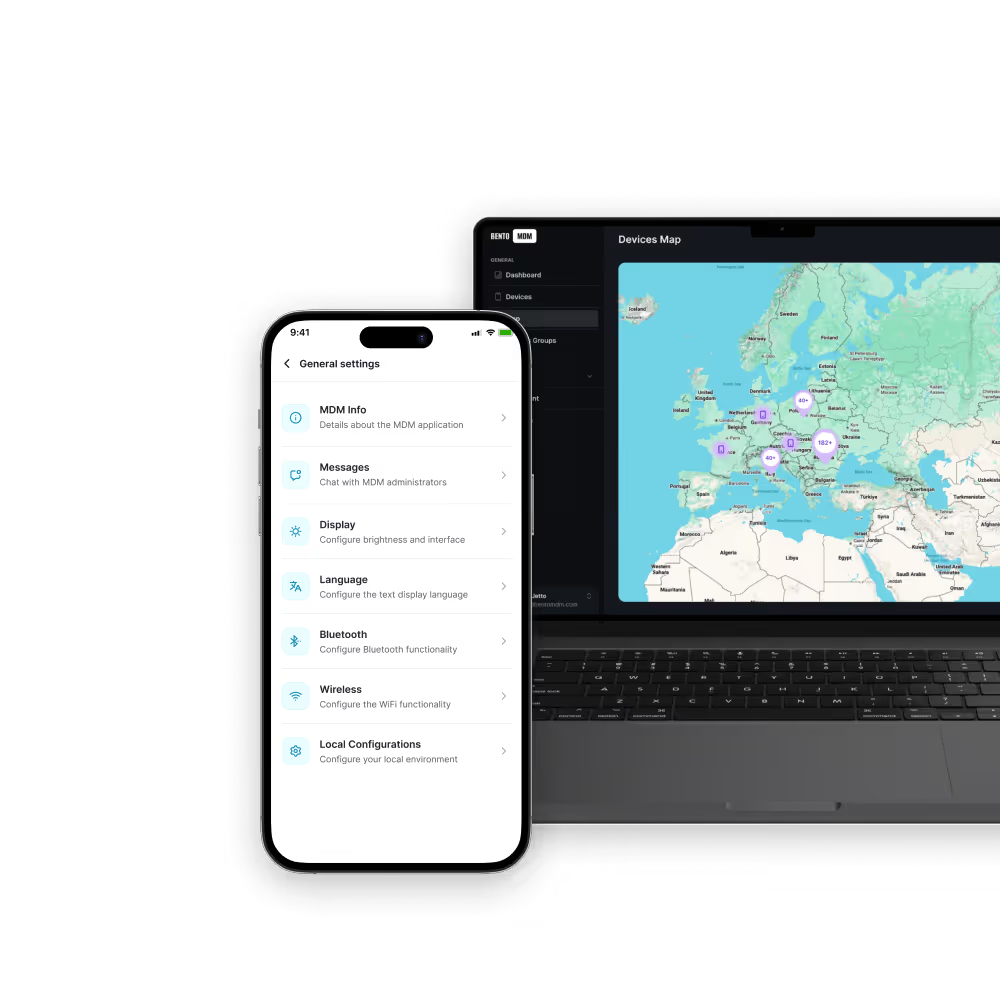
Echtzeit-Dashboards erfassen die VPN-Nutzung, Leistungskennzahlen und Sitzungsprotokolle, um die Kapazitätsplanung und die proaktive Problemlösung zu unterstützen.

Benutzerdefinierte Richtlinien legen fest, welche Apps oder Ziele das VPN nutzen, und sorgen so für ein Gleichgewicht zwischen Sicherheitsanforderungen und Bandbreitennutzung.

VPN-Verbindungen werden im Hintergrund aufgebaut und aufrechterhalten, sodass Benutzeraufforderungen vermieden werden und Arbeitsabläufe unterbrechungsfrei bleiben.
Die identitätsbasierte Authentifizierung stellt sicher, dass nur autorisierte Endpunkte und Nutzer auf unternehmenseigene Netzwerke zugreifen können. So werden laterale Angriffe und unbefugter Zugriff verhindert.

Der Datenverkehr wird automatisch an das nächstgelegene oder leistungsstärkste VPN-Gateway weitergeleitet. So werden die Latenz reduziert und die Zuverlässigkeit in globalen Bereitstellungen verbessert.

Die Integration einer Unternehmens-PKI automatisiert die Ausstellung und Erneuerung von VPN-Zertifikaten. Das macht eine manuelle Verwaltung überflüssig und verringert das Risiko von Zertifikatsabläufen.

Der gesamte Netzwerkverkehr verwalteter Endpunkte läuft über VPN-Tunnel und bleibt in öffentlichen oder nicht vertrauenswürdigen Netzwerken geschützt.

Verschlüsseln Sie ausschließlich den Datenverkehr von unternehmenseigenen Anwendungen, um die Privatsphäre bei privaten Apps zu wahren und gleichzeitig Daten des Unternehmens zu schützen.

Stellen Sie VPN-Konfigurationen auf Geräteebene über Bento MDM bereit und verwalten Sie diese, um sicheren Fernzugriff und unternehmensinternen Datenverkehr zu gewährleisten. Unterstützung für App-spezifisches VPN, Always-On-VPN und Split-Tunneling unter iOS, Android, Windows und macOS.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

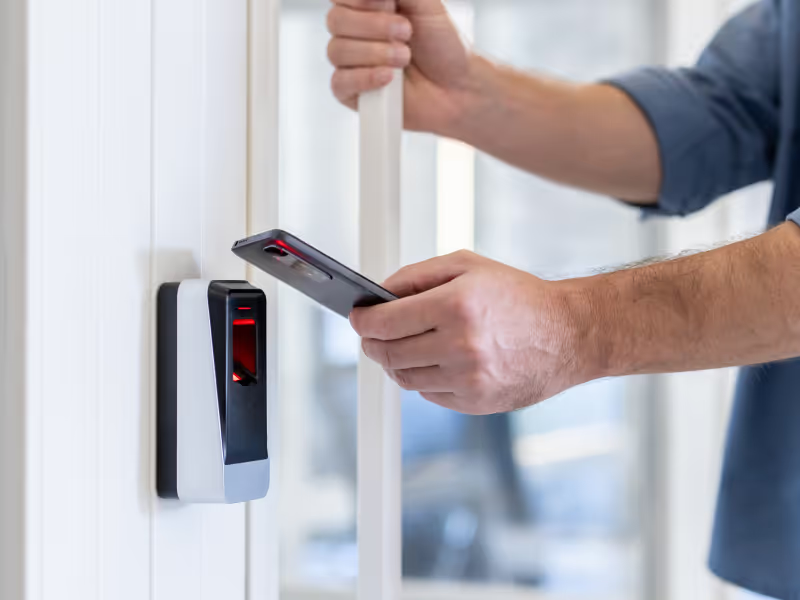
Zeitlich begrenzte VPN-Profile gewähren Lieferanten Zugriff auf bestimmte Apps oder Endpunkte. Der Zugriff wird bei Vertragsende automatisch widerrufen.
Neu übernommene Teams erhalten sofortigen VPN-Zugriff auf unternehmenseigene Anwendungen und -dateien, ohne auf Projekte zur Netzwerkeinbindung warten zu müssen.
Geräte verbinden sich über adaptive Gateways, die den nächstgelegenen VPN-Knoten für ein Routing mit geringer Latenz auswählen.
Sitzungen im Gesundheitswesen, im Finanzsektor und im Rechtsbereich werden über verschlüsselte Kanäle protokolliert, die Nachweise gemäß HIPAA, DSGVO, PCI und SOC 2 liefern.

App-spezifische VPN-Tunnel leiten ausschließlich geschäftliche Apps durch den Tunnel und gewährleisten so die Privatsphäre beim privaten Surfen und bei der Nutzung privater Apps.
Heim- und Café-Netzwerke leiten den unternehmenseigenen Datenverkehr über verschlüsselte Tunnel, ohne dass Browsing-, Datei- oder E-Mail-Sitzungen offengelegt werden.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Wie werden VPN-Richtlinien durchgesetzt?
Bento MDM verteilt VPN-Konfigurationsprofile im Rahmen des Workflows für die Geräteregistrierung oder Richtlinienbereitstellung an Geräte. Geräte verbinden sich automatisch, sobald die definierten Auslösebedingungen erfüllt sind, ohne dass Benutzer sie einrichten müssen.
Welche Plattformen werden unterstützt?
Die Bento-VPN-Integration unterstützt Android, iOS, iPadOS, macOS, Windows und ChromeOS. Auf allen unterstützten Plattformen stehen sowohl app-spezifische als auch gerätebasierte Tunnelkonfigurationen zur Verfügung.
Wie werden Verbindungen verwaltet?
VPN-Verbindungen werden automatisch im Hintergrund hergestellt und aufrechterhalten. Die Benutzer erhalten keine Aufforderungen und müssen keine Maßnahmen ergreifen. IT-Teams überwachen den Verbindungsstatus, die Sitzungsdauer und Fehlerereignisse über die Bento MDM-Konsole.
Wird die Leistung beeinträchtigt?
Das app-spezifische VPN beschränkt den Verschlüsselungsaufwand auf den unternehmenseigenen Datenverkehr, sodass die Leistung privater Apps davon unberührt bleibt. Durch die adaptive Gateway-Auswahl wird der unternehmenseigene Datenverkehr an das Gateway mit der geringsten verfügbaren Latenz weitergeleitet, wodurch zusätzliche Latenz auf ein Minimum reduziert wird.
Lässt sich Split-Tunneling konfigurieren?
Ja. IT-Teams legen fest, welche Anwendungen, Domänen oder IP-Bereiche den VPN-Tunnel nutzen. Sie bestimmen auch, welche eine direkte Verbindung herstellen. Die Richtlinien für Split-Tunneling werden in der Bento-Konsole konfiguriert und automatisch auf die Geräte angewendet.
Wie funktioniert die PKI-Integration?
Bento MDM verbindet sich mit der Unternehmens-PKI, um VPN-Zertifikate automatisch auszustellen und zu verlängern. Die Zertifikate werden ohne manuelle Verteilung auf die Geräte bereitgestellt. Die Verlängerung erfolgt vor Ablauf der Gültigkeitsdauer ohne Eingreifen der IT-Abteilung.
Was ist ein App-basiertes VPN?
Ein per-App-VPN leitet den Datenverkehr bestimmter unternehmenseigener Apps über einen verschlüsselten Tunnel. Private Apps bauen dagegen eine direkte Verbindung auf. IT-Teams legen in der Bento MDM-Konsole fest, welche Apps das VPN nutzen. Eine Konfiguration durch den Benutzer ist nicht erforderlich.
Wie wird die Nutzung überwacht?
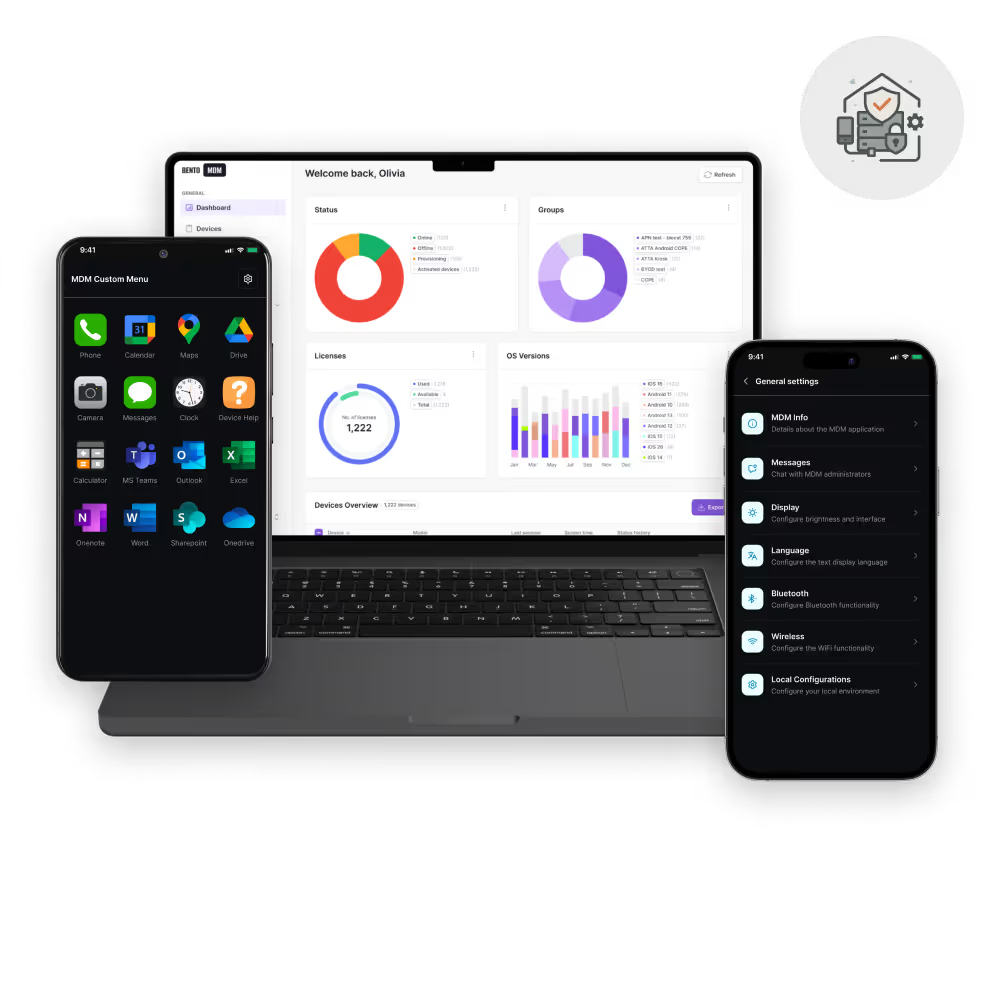
Die Bento MDM-Konsole erfasst aktive Sitzungen, die Verbindungsdauer, die Auslastung des Gateways sowie die Nutzung pro Gerät. Administratoren exportieren Nutzungsberichte für Kapazitätsüberprüfungen und zur Dokumentation von Audits.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems