Vertrauen auf uns




Exportierbare Compliance-Berichte, Richtlinienprotokolle und Daten zum Gerätezustand liefern Prüfern aus dem Banken-, Finanzdienstleistungs- und Versicherungssektor (BFSI) die erforderlichen Nachweise für Prüfungen nach PCI DSS, DSGVO und FINRA – ganz ohne manuelle Nachverfolgung.

Verschlüsselung, Bildschirmsperren und Zugriffskontrollen auf App-Ebene gelten für jedes Bankgerät. Bei Verlust eines Geräts kann es sofort aus der Ferne gesperrt oder gelöscht werden.

Versenden Sie Geräte an jeden beliebigen Ort und lassen Sie sie sich beim ersten Einschalten selbstständig mit Apps, Richtlinien und Sicherheitseinstellungen konfigurieren. So verkürzt sich die Einführungszeit von Wochen auf Stunden.

Die zentrale Durchsetzung von Richtlinien sorgt dafür, dass auf Smartphones, Tablets und Laptops von Finanzberatern, Bank- und Außendienstmitarbeitenden einheitliche Sicherheitsstandards gelten.
Halten Sie jedes Gerät im Banken-, Finanzdienstleistungs- und Versicherungssektor durch automatisierte Richtliniendurchsetzung, Echtzeit-Überwachung der Compliance und exportierbare Berichte jederzeit prüfungsbereit – für Audits nach PCI DSS, DSGVO und FINRA.
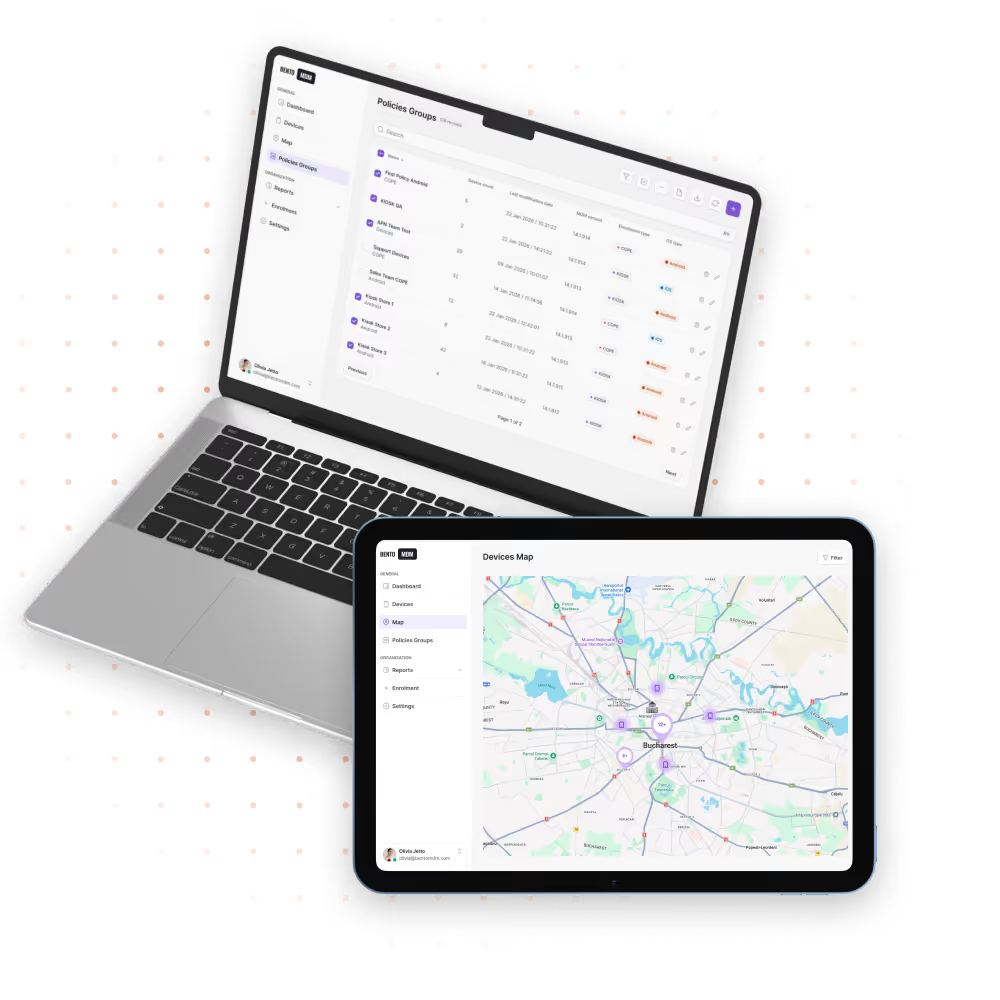

BFSI-Geräte konfigurieren sich beim ersten Start selbstständig über Apple Business Manager, Android Enterprise und Windows Autopilot – ganz ohne Vorbereitung durch die IT.

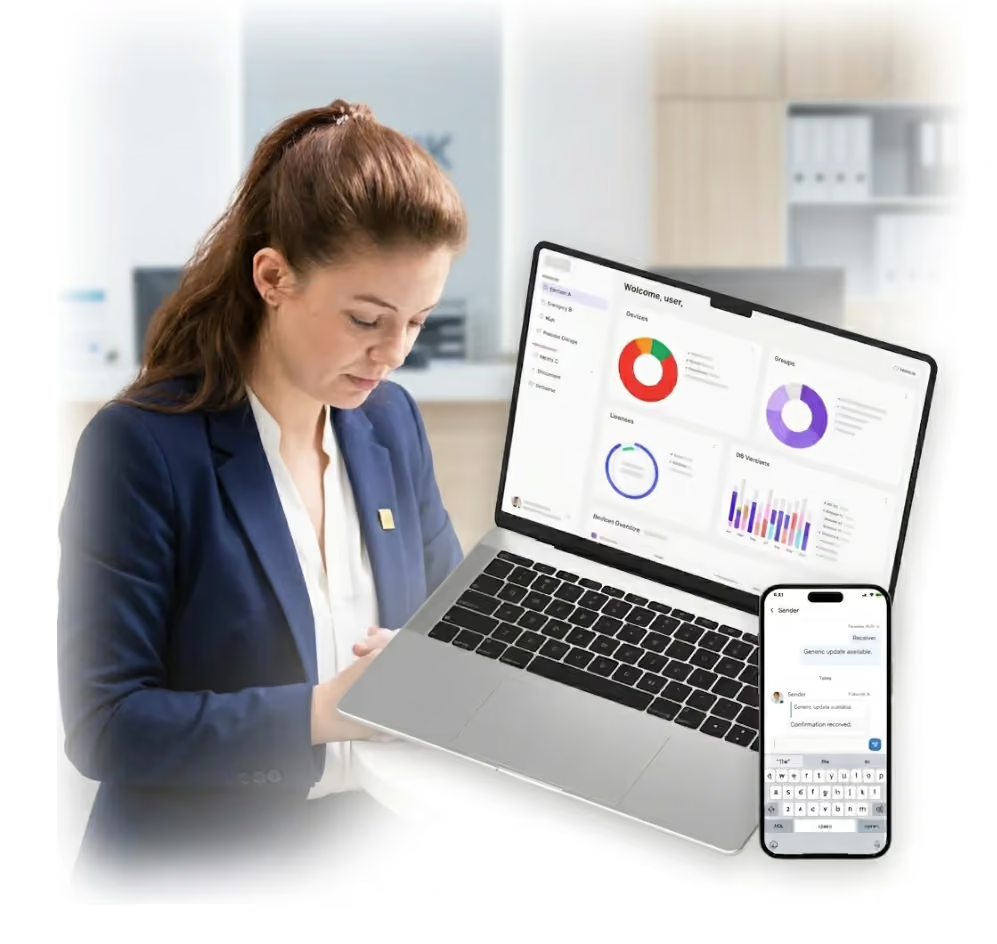
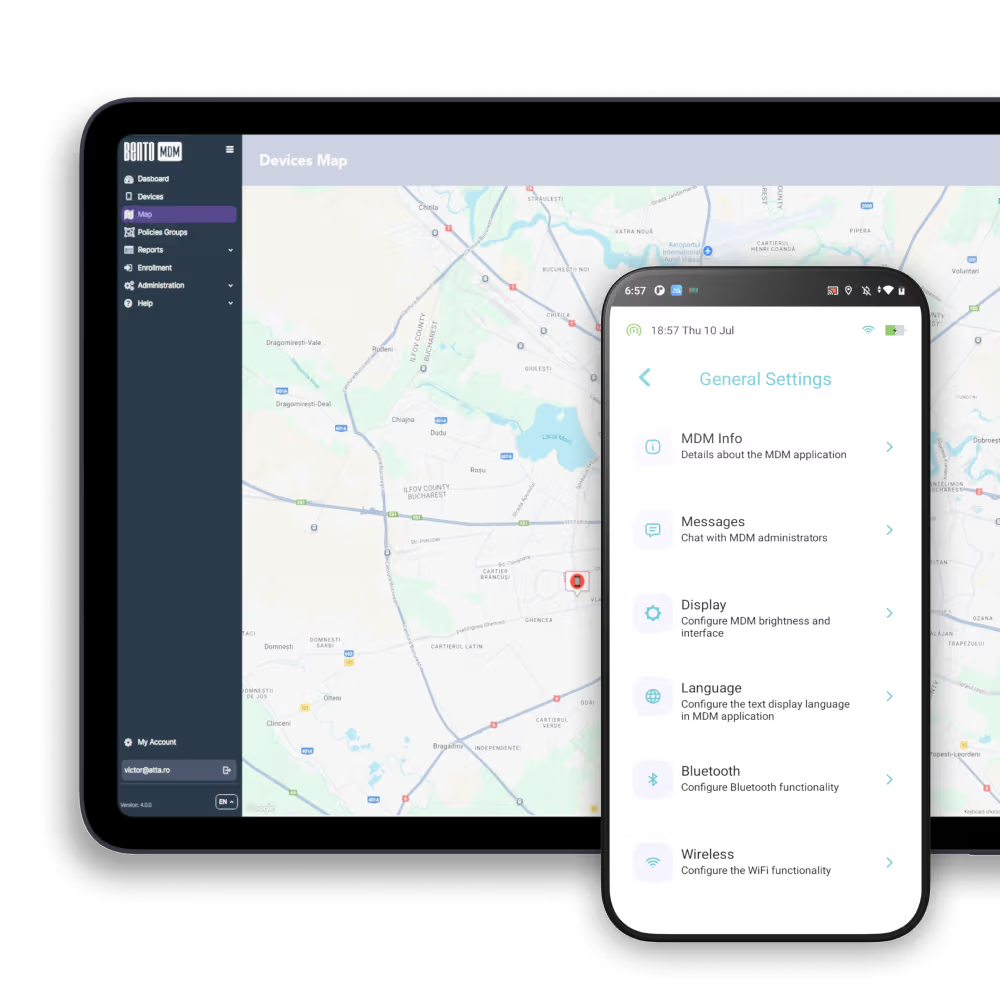
Eine zentrale Live-Ansicht überwacht Niederlassungs-, Berater-, Handels- und Außendienstgeräte hinsichtlich Gerätezustand, Compliance und App-Status.

Stellen Sie CRM-, KYC-, Handels- und Bank-Apps im Hintergrund bereit und entziehen Sie den Zugriff, sobald ein Benutzer seine Rolle wechselt.
Übertragen Sie Verschlüsselung, Bildschirmsperren, Passwortregeln und Zugriffskontrollen auf App-Ebene mit einem einzigen Vorgang auf jedes BFSI-Gerät.

Exporte mit einem Klick decken Prüfungen nach PCI DSS, DSGVO, FINRA und SOC 2 ab und verknüpfen jeden Prüfungsdatensatz mit einem Gerät und einem Nutzer.

Sperren Sie verlorene Geräte sofort. Löschen Sie unternehmenseigene Daten. Lassen Sie persönliche Inhalte auf BYOD-Smartphones und -Tablets unberührt.

Verschärfen Sie die Richtlinien innerhalb der Niederlassungen, lockern Sie sie am Hauptsitz und blockieren Sie riskante Transaktionen außerhalb des Unternehmensgeländes automatisch.

Planen Sie iOS-, Android-, Windows- und macOS-Patches außerhalb der Geschäftszeiten, damit Kassierer, Berater und Außendienstmitarbeiter ungestört weiterarbeiten können.


„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director


Tablets für Bankmitarbeiter und Geräte in den Filialen bleiben registriert, auf Banking-Apps beschränkt und werden bei einem Mitarbeiterwechsel oder Ausscheiden des Mitarbeiters sofort gelöscht.
Die Laptops der Händler führen genehmigte Anwendungen unter strengen Richtlinien aus. Jede Sitzung wird für FINRA- und MiFID-II-Prüfungen protokolliert.
Außendienstmitarbeiter erfassen Schadensfälle und Begutachtungen auf verwalteten Smartphones mit verschlüsselter Datenübertragung und standortbezogener Zugriffskontrolle an jedem Einsatzort.
Die iPads der Berater sind auf KYC- und Portfolio-Apps beschränkt. BYOD-Geräte lassen sich selektiv löschen, um Kundendaten zu schützen.
Kredit-Apps, Dokumentenerfassung und Tools für elektronische Signaturen werden auf allen Geräten der Sachbearbeiter bereitgestellt. Exportierbare Datensätze stehen für Bonitätsprüfungen zur Verfügung.
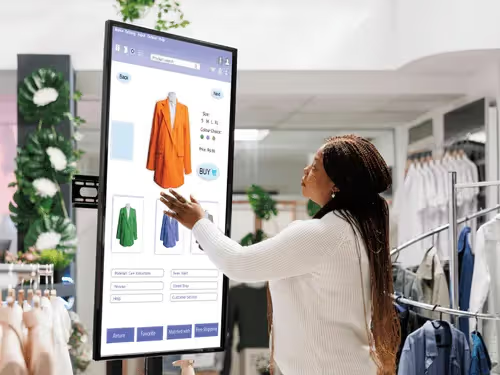
Der Kioskmodus beschränkt öffentliche Geräte auf eine einzige App, setzt sie zwischen den einzelnen Kunden automatisch zurück und benachrichtigt die IT-Abteilung bei Manipulationsversuchen.

Auf den iPads und Smartphones der Führungskräfte laufen Treasury- und unternehmenseigene Banking-Apps über VPN-Tunnel und mit bedingtem Zugriff bei jeder Verbindung.
Gemeinsam genutzte Callcenter-Geräte werden zwischen den Schichten zurückgesetzt, blockieren ausgehende Datenübertragungen und protokollieren jede Änderung einer Richtlinie zur Überprüfung durch die Aufsichtsbehörde.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Können Apps mit BFSI MDM zentral verwaltet werden?
Ja. Die IT-Abteilung kann Finanzanwendungen aus der Ferne bereitstellen, aktualisieren oder entfernen. So stellt sie sicher, dass bei allen Benutzern nur zugelassene Tools und die neuesten Versionen installiert sind.
Was ist eine MDM-Lösung für den BFSI-Sektor?
Eine MDM-Lösung für den BFSI-Sektor verwaltet, sichert und überwacht Geräte in den Bereichen Bankwesen, Finanzwesen und Versicherungswesen. Sie schützt sensible Daten und unterstützt die Compliance gemäß PCI-DSS, DSGVO und FINRA.
Wie unterstützt MDM Unternehmen der Finanzbranche dabei, die gesetzlichen Vorschriften einzuhalten?
MDM setzt Sicherheitsrichtlinien durch, überwacht die Aktivitäten der Geräte und erstellt auditfähige Berichte, um gesetzliche Anforderungen wie PCI-DSS, DSGVO und FINRA zu erfüllen.
Ist MDM für Versicherungsmakler, die im Homeoffice arbeiten, von Nutzen?
Ja. MDM sichert und aktualisiert die im Außendienst eingesetzten Geräte. So bleiben die Außendienstmitarbeiter an jedem Einsatzort vernetzt, konform und produktiv.
Kann MDM die Verhinderung von Datenverlust im Finanzwesen gewährleisten?
Ja. Bento MDM sperrt, löscht aus der Ferne oder beschränkt den Zugriff auf verlorene oder kompromittierte Geräte sofort. So schützt es Kundendaten und interne Unterlagen vor Offenlegung.
Welche Geräte werden von BFSI MDM unterstützt?
Bento MDM unterstützt Smartphones, Tablets und Laptops unter Android, iOS, Windows und ChromeOS. Die Lösung eignet sich für den Einsatz im Büro sowie für Remote-Tätigkeiten im BFSI-Bereich.
Inwiefern unterstützt MDM die Vorbereitung auf ein Audit?
MDM erstellt Berichte zum Gerätestatus, zu Softwareversionen und zur Durchsetzung von Richtlinien. So vereinfacht sich die Vorbereitung auf Audits und Überprüfungen.
Unterstützt BFSI MDM BYOD-Umgebungen?
Ja. Arbeitsprofile oder Containerisierung ermöglichen eine sichere Trennung von privaten und Unternehmensdaten – ideal für Mitarbeitende, die private Geräte nutzen.

Bento MDM sorgt dafür, dass alle Geräte im Banken-, Finanzdienstleistungs- und Versicherungssektor (BFSI) über eine zentrale Konsole registriert, geschützt und jederzeit auditbereit sind.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems