Vertrauen auf uns




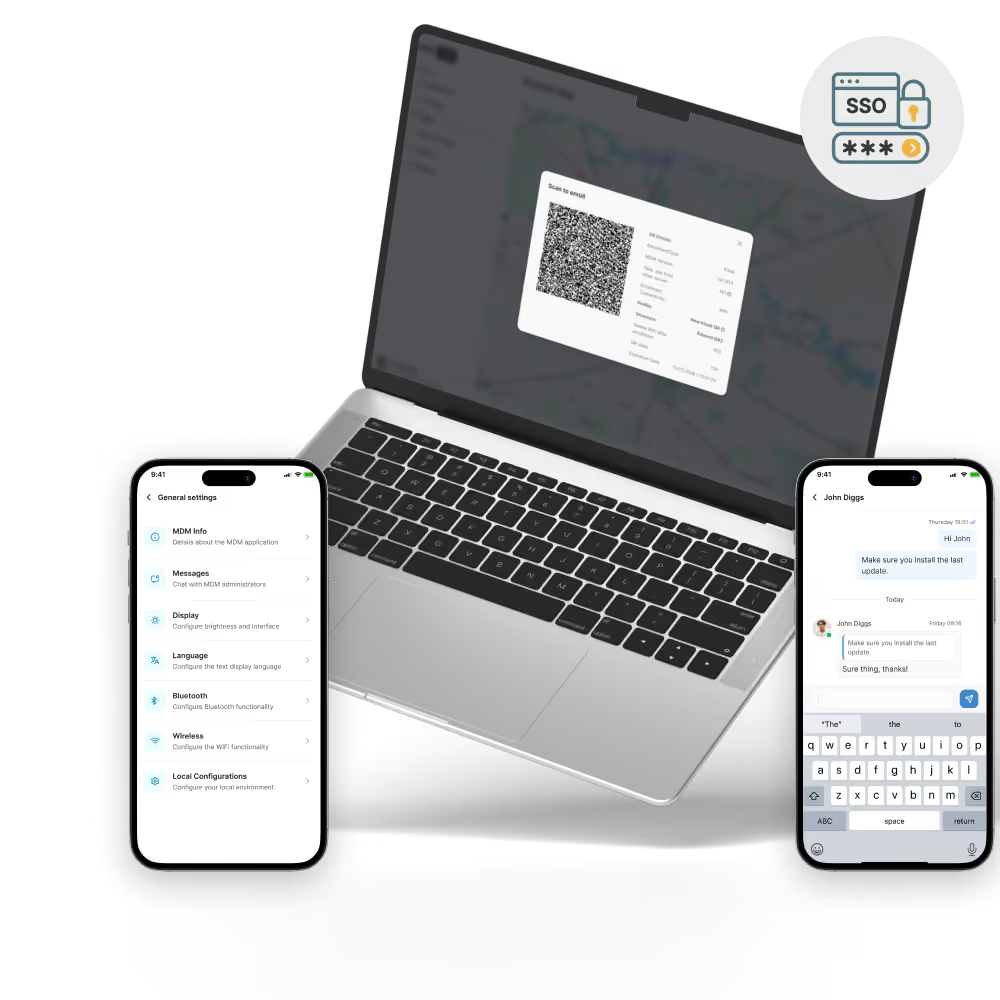
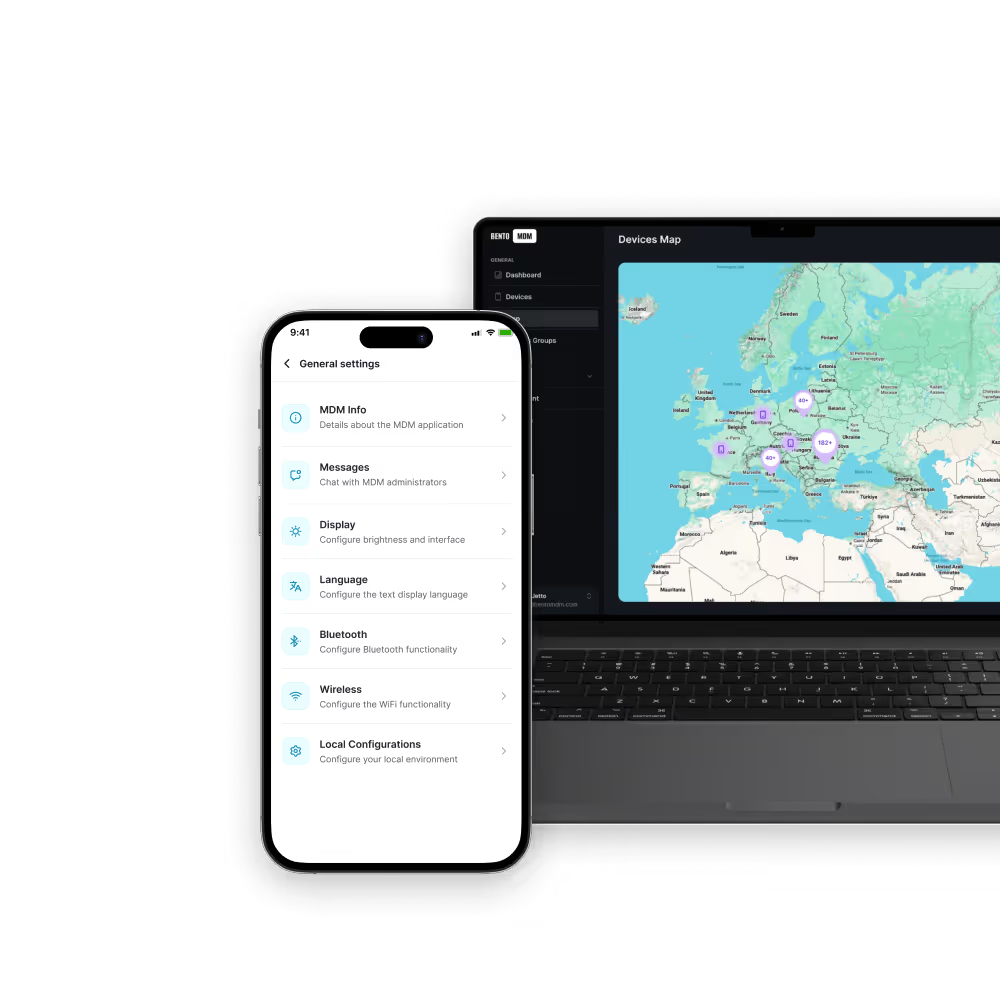
Rollenspezifische Zugriffsprofile werden auf gemeinsam genutzten Geräten automatisch angewendet. So bleibt die Sitzung jedes Benutzers sicher und isoliert.

Integration mit LDAP, Active Directory und SAML unter Nutzung bestehender Identitätsspeicher für eine einheitliche Zugriffskontrolle.

Autorisierte Anwendungen starten unmittelbar nach dem Single Sign-On. Wiederholte Anmeldungen entfallen und die Effizienz der Arbeitsabläufe über mobile Endgeräte hinweg steigt.

Ein einziger Anmeldevorgang deckt alle verwalteten Anwendungen und Geräte ab. Das erleichtert die Passwortverwaltung und erspart ständiges Neuanmelden.
Das Single Sign-On von Bento MDM vereinfacht den Zugriff auf Anwendungen und Geräte durch die Integration mit unternehmensinternen Identitätsspeichern sowie die Durchsetzung kontextbezogener Richtlinien für eine sichere Authentifizierung.

REST-APIs ermöglichen benutzerdefinierte Integrationen mit Ticket-Systemen, Analysetools oder benutzerdefinierten Portalen, wodurch das SSO auf das gesamte IT-Ökosystem ausgeweitet wird.

Detaillierte Aufzeichnungen von Anmeldeversuchen, erfolgreichen Anmeldungen und Fehlversuchen unterstützen Compliance-Berichte und die Untersuchung von Sicherheitsvorfällen.

Bietet eine Echtzeit-Übersicht aktiver Sitzungen und ermöglicht den sofortigen Entzug von Zugriffsrechten über eine zentrale Konsole.

Authentifizierungstoken werden automatisch im Hintergrund erneuert. Dadurch bleibt der Zugriff kontinuierlich erhalten, ohne dass Arbeitsabläufe unterbrochen werden.

MFA, Gerätestatus-Prüfungen und Geofencing-Vorgaben werden vor der Zugriffsgewährung durchgesetzt, um die Sicherheit kontextbasiert anzupassen.

Rollenbasierte Profile werden auf persönlichen und gemeinsam genutzten Geräten automatisch angewendet, damit jede Sitzung die richtigen Berechtigungen und Zugriffsrechte verwendet.

Verbindet sich direkt mit Active Directory, LDAP oder SAML-Anbietern und nutzt bestehende Benutzerdatenbanken, ohne dass zusätzliche Infrastruktur erforderlich ist.

Die Ein-Klick-Authentifizierung gewährt Zugriff auf alle verwalteten Apps und Gerätedienste ohne ständige, mehrfache Passwortabfragen.

Keine gerätespezifischen Passworteingaben mehr für Shared-Device-, Frontline- und BYOD-Benutzer. Bento Single Sign-On lässt sich nahtlos in Microsoft Entra, Google Workspace, Okta sowie jeden SAML- oder OIDC-Identitätsanbieter integrieren und ermöglicht einen nahtlosen, anwendungsübergreifenden Zugriff.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

In Behörden und öffentlichen Einrichtungen verbindet sich SSO mit LDAP und PKI, um den Zugriff auf Geräte und Anwendungen abzusichern. Das stellt Compliance sicher und vereinfacht die Berichterstattung bei Audits.
In Produktionsstätten bietet SSO sicheren Zugriff auf Bedienfelder, Wartungsprotokolle und Qualitätssysteme. So bleibt die Betriebszeit hoch, Ausfallzeiten sinken und das geistige Eigentum bleibt geschützt.
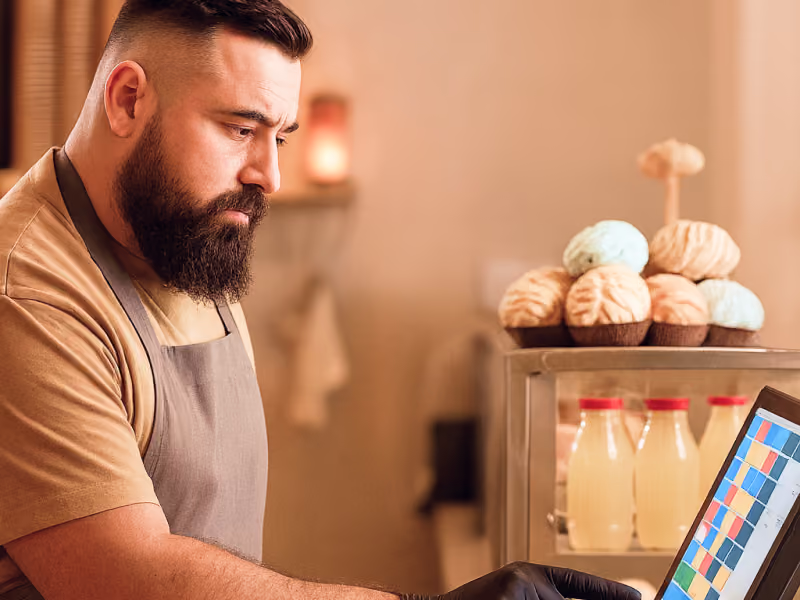
SSO schützt POS- und Inventar-Anwendungen mit einer einzigen Anmeldung. Das vereinfacht die Einarbeitung neuer Mitarbeitender, entlastet den Support und beschleunigt Transaktionszeiten.
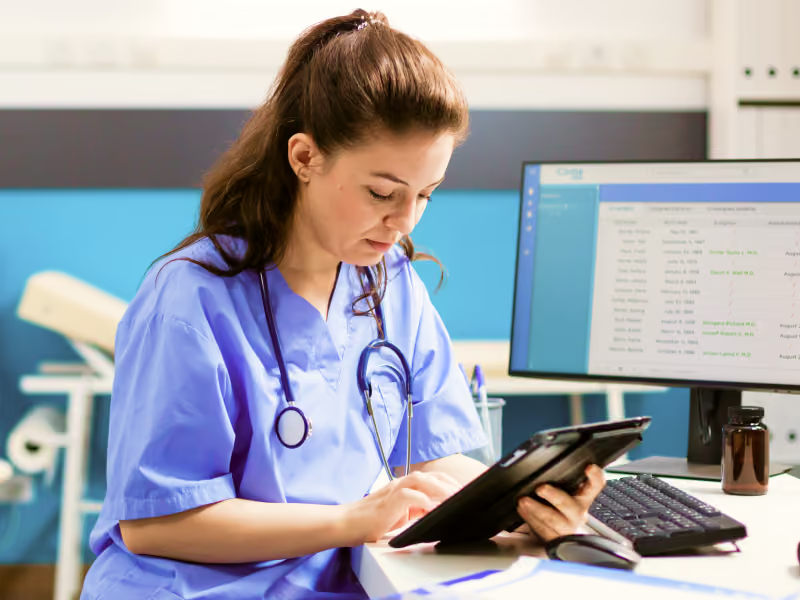
In Krankenhäusern und Kliniken bietet SSO sicheren, sofortigen Zugriff auf elektronische Patientenakten und Kommunikationsanwendungen. Das steigert die Effizienz des Personals und macht Schluss mit der Passwortflut.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Wie lässt sich Bento MDM in SSO integrieren?
MDM überträgt SSO-Konfigurationsprofile auf die Geräte. Dadurch entstehen integrierte Anmeldeportale, die ohne manuelle Einrichtung durch den Benutzer eine Verbindung zu Identitätsanbietern (LDAP, SAML, OAuth) herstellen.
Wie wird die Compliance mit den SSO-Vorgaben protokolliert?
Das System protokolliert jedes Authentifizierungsereignis – erfolgreiche oder fehlgeschlagene Authentifizierungen sowie die Erneuerung von Tokens – in Prüfprotokollen. Dadurch erfüllt es die Anforderungen an die Compliance-Berichterstattung und die Sicherheitsanalyse.
Ist Single Sign-On sicher?
SSO zentralisiert die Authentifizierung, setzt strenge Richtlinien wie MFA und Gerätekonformität durch und stellt kurzlebige Token aus. Dies verringert das Risiko, dass Passwörter offengelegt werden, und schützt die unternehmenseigenen Zugangsdaten.
Welche Apps unterstützen MDM-gesteuertes SSO?
Unternehmensanwendungen und benutzerdefinierte Apps, die für SAML oder OAuth konfiguriert sind, unterstützen SSO. Die Integration von Bento MDM funktioniert nahtlos mit E-Mail-, Dateifreigabe-, CRM- und benutzerdefinierten unternehmenseigenen Anwendungen.
Was ist Single Sign-On (SSO)?
Mit SSO authentifizieren sich Benutzer einmalig, um auf mehrere Anwendungen und Geräte zuzugreifen. Dadurch werden Anmeldeabläufe optimiert und die Flut an Anmeldedaten auf den verwalteten Endpunkten reduziert.
Funktioniert SSO auch auf gemeinsam genutzten Geräten?
Ja. Rollenbasierte Profile gelten pro Sitzung. Sie stellen sicher, dass sich jeder Benutzer mit seinen eigenen Anmeldedaten anmeldet. Außerdem werden keine Daten zwischen den Sitzungen übertragen.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems