Ils nous font confiance




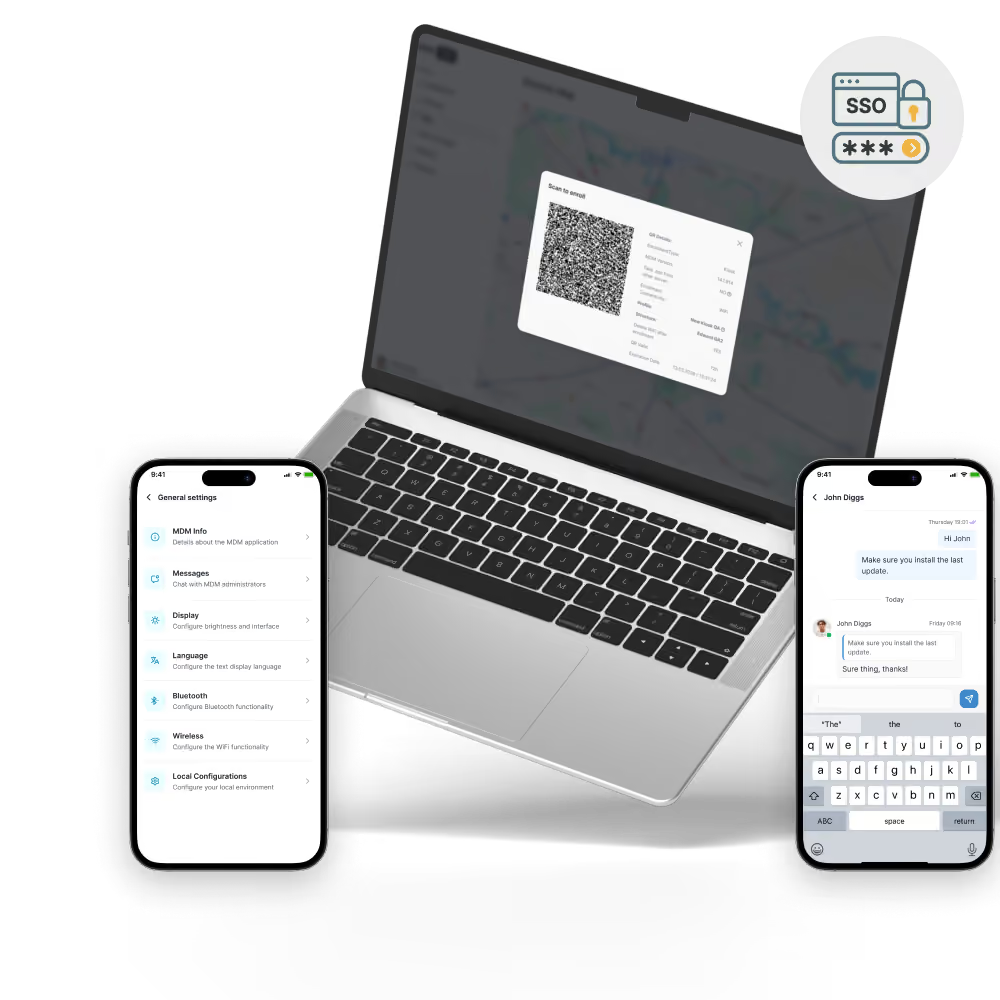
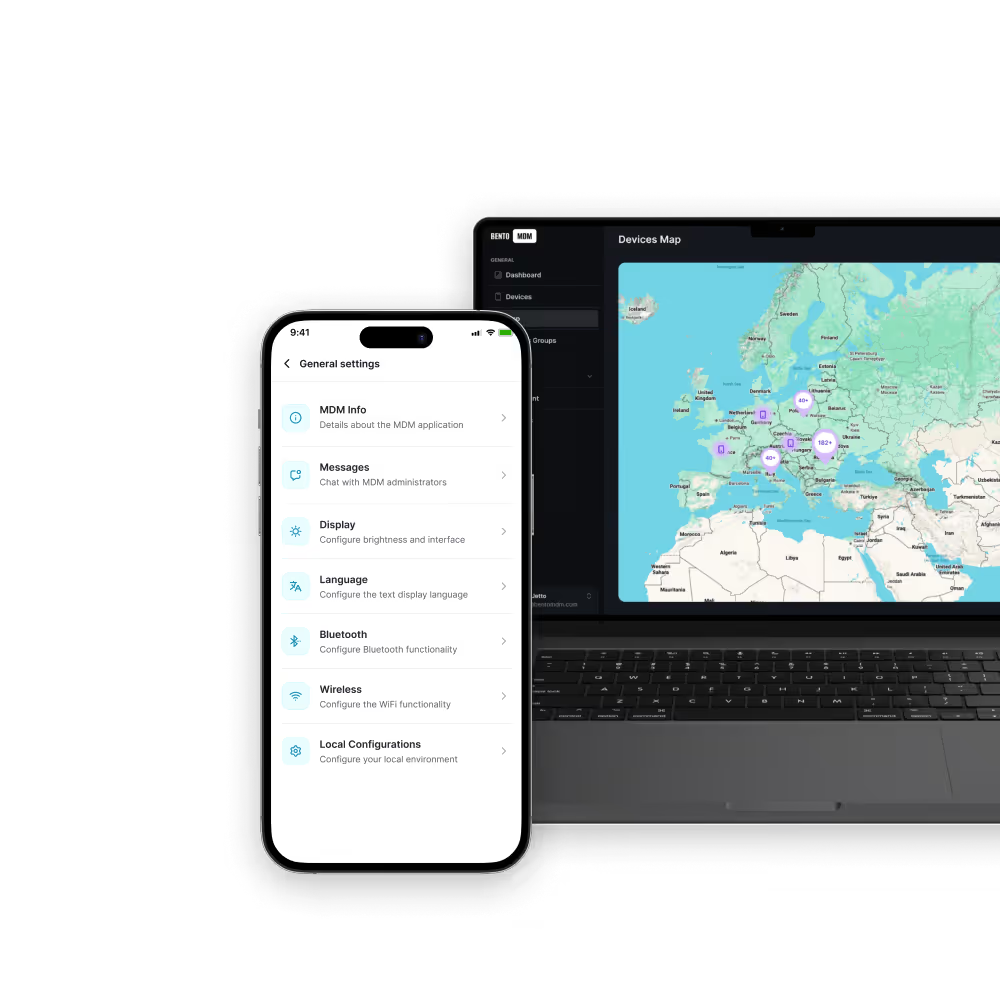
Des profils d’accès spécifiques à chaque rôle s’appliquent automatiquement sur les appareils partagés. Chaque session reste sécurisée et isolée.

Intégration avec LDAP, Active Directory et SAML, tirant parti des répertoires d’identités existants pour un contrôle d’accès cohérent.

Les applications autorisées s’ouvrent immédiatement après le SSO, ce qui élimine les connexions répétées et améliore l’efficacité des workflows sur l’ensemble du parc d’appareils mobiles.

Une seule connexion couvre l’ensemble des applications et appareils gérés, ce qui simplifie la gestion des identifiants et réduit la fatigue liée aux mots de passe.
L’authentification unique (SSO) de Bento MDM simplifie l’accès aux applications et aux appareils en s’intégrant aux répertoires d’identités d’entreprise et en appliquant des stratégies contextuelles pour une authentification sécurisée.

Les API REST facilitent des intégrations personnalisées avec les systèmes de gestion des tickets, les outils d’analyse et les portails sur mesure, ce qui étend le SSO à l’ensemble de l’écosystème informatique.

Des enregistrements détaillés des tentatives de connexion, des connexions réussies et des échecs facilitent l’établissement de rapports de conformité et les enquêtes sur les incidents.

Bénéficiez d’une vue en temps réel sur les sessions actives et révoquez instantanément les accès depuis une console unique.

Les jetons d’authentification sont actualisés automatiquement en arrière-plan, garantissant ainsi un accès continu sans interrompre les workflows.

La MFA, les contrôles de l’état des appareils et les exigences de géorepérage sont appliqués avant d’accorder l’accès, afin d’adapter la sécurité au contexte.

Les profils basés sur les rôles s’appliquent automatiquement aux appareils personnels et partagés. Chaque session bénéficie ainsi des autorisations et des droits d’accès appropriés.

Connexion directe à Active Directory, LDAP ou aux fournisseurs SAML, tirant parti des répertoires d’utilisateurs existants sans nécessiter d’infrastructure supplémentaire.

Une authentification en un clic ouvre l’accès à toutes vos applications gérées et à tous les services des appareils, et supprime les demandes répétées d’identifiants.

Éliminez la saisie d’identifiants par appareil pour les utilisateurs partagés, de première ligne et BYOD. L’authentification unique Bento s’intègre à Microsoft Entra, Google Workspace, Okta et à tout fournisseur d’identité SAML ou OIDC pour un accès transparent entre les applications.

« Grâce à Bento MDM et FSM, nous gérons efficacement plus de 700 appareils, automatisons les workflows et améliorons la communication entre les équipes de terrain. »
Cristian Bordescu
Directeur des opérations

« Notre collaboration avec Bento pour la migration de plus de 2000 appareils DPD a été exceptionnelle. Leur ouverture d’esprit, leur flexibilité et leur soutien constant ont été appréciés tout au long du projet. Leur adaptation rapide aux défis et leur approche axée sur les solutions ont fait toute la différence : c’est un partenaire véritablement fiable et professionnel. »
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
« La gestion du service sur le terrain et le MDM Bento nous ont aidés à rationaliser nos interventions sur le terrain, à sécuriser nos appareils mobiles et à accroître la transparence opérationnelle. »
Simona Gigiu
Directrice Business Line

Dans les administrations publiques, le SSO s’intègre à LDAP et à la PKI pour sécuriser l’accès aux appareils et aux applications, ce qui garantit la conformité et simplifie le reporting d’audit.
Dans les usines, le SSO sécurise l’accès aux pupitres de commande, aux journaux de maintenance et aux systèmes qualité, préservant la disponibilité, réduisant les temps d’arrêt et protégeant la propriété intellectuelle.
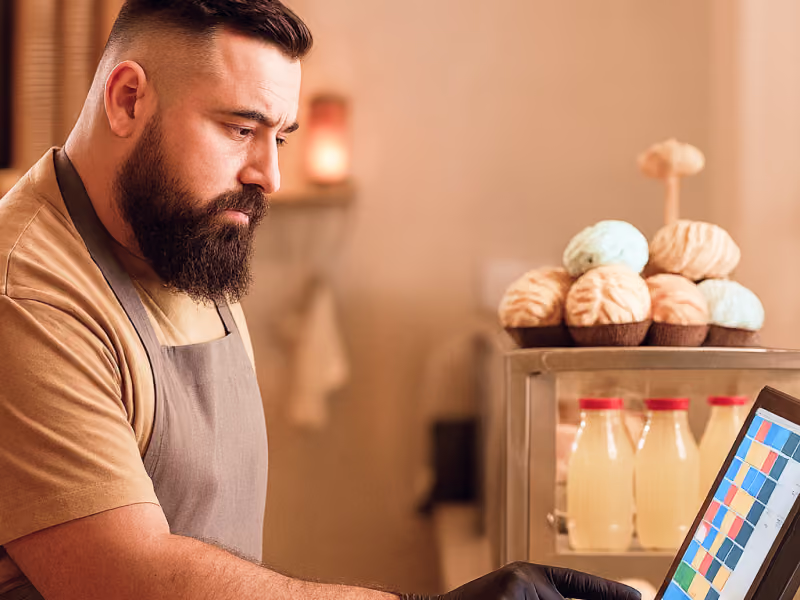
Le SSO sécurise les applications de point de vente et de gestion des stocks derrière une connexion unique, ce qui rationalise l’intégration, réduit les appels au support et accélère les transactions.
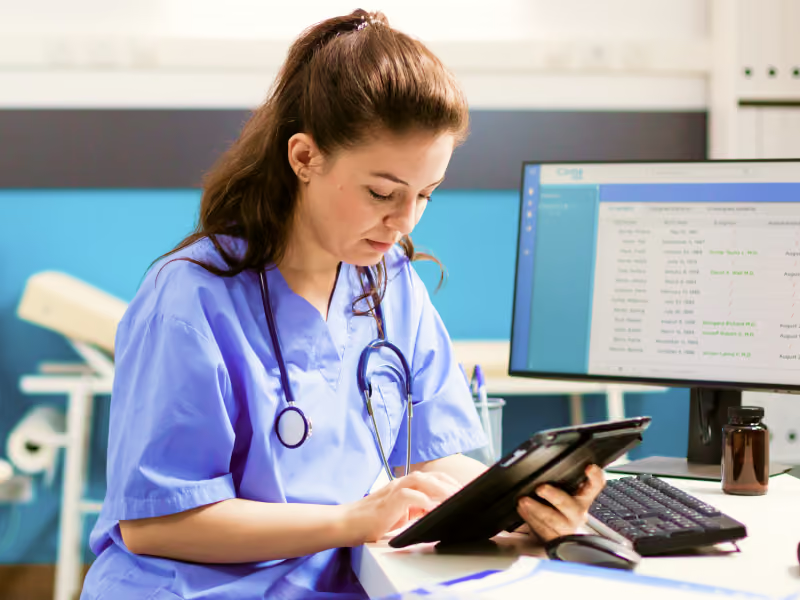
Dans les hôpitaux et les cliniques, le SSO offre un accès sécurisé et instantané aux dossiers médicaux électroniques (DME) et aux applications de communication, améliorant l’efficacité du personnel tout en éliminant la surcharge de mots de passe.

RGPD
conforme

99,9 %
de disponibilité
ISO 27001
conforme

HIPAA
conforme
Comment la conformité SSO est-elle consignée ?
Chaque événement d’authentification, qu’il s’agisse d’une réussite, d’un échec ou d’un renouvellement de jeton, est consigné dans les journaux d’audit pour les rapports de conformité et l’analyse de sécurité.
Quelles applications prennent en charge l’authentification unique (SSO) pilotée par MDM ?
Les applications d’entreprise et personnalisées configurées pour SAML ou OAuth prennent en charge l’authentification unique (SSO). L’intégration de Bento MDM fonctionne de manière transparente avec la messagerie électronique, le partage de fichiers, le CRM et les applications d’entreprise personnalisées.
Qu’est-ce que l’authentification unique (SSO) ?
L'authentification unique (SSO) permet aux utilisateurs de s'authentifier une seule fois pour accéder à plusieurs applications et appareils. Elle simplifie les workflows de connexion et réduit la surcharge d'identifiants sur les terminaux gérés.
L'authentification unique (SSO) peut-elle fonctionner sur des appareils partagés ?
Oui. Les profils basés sur les rôles s’appliquent à chaque session. Chaque utilisateur se connecte donc avec ses propres identifiants. Aucune donnée n’est transférée d’une session à l’autre.
L'authentification unique est-elle sécurisée ?
Avec le SSO, vous centralisez l’authentification, appliquez des stratégies strictes comme le MFA et la posture de l'appareil, et émettez des jetons à durée de vie limitée. Cela réduit l’exposition des mots de passe et protège les identifiants d’entreprise.
Comment Bento MDM s'intègre-t-il à l'authentification unique (SSO) ?
Bento MDM diffuse des profils de configuration SSO vers les appareils. Cette opération active des portails de connexion intégrés qui se connectent à des fournisseurs d’identité (LDAP, SAML, OAuth) sans nécessiter de configuration manuelle de la part de l’utilisateur.

Du BYOD au verrouillage des kiosques, Bento MDM sécurise et simplifie la gestion de vos appareils. Essayez-le gratuitement ou réservez une démonstration en direct.


Par fonctionnalités
Par initiative d'entreprise
Par OS pris en charge