Ils nous font confiance




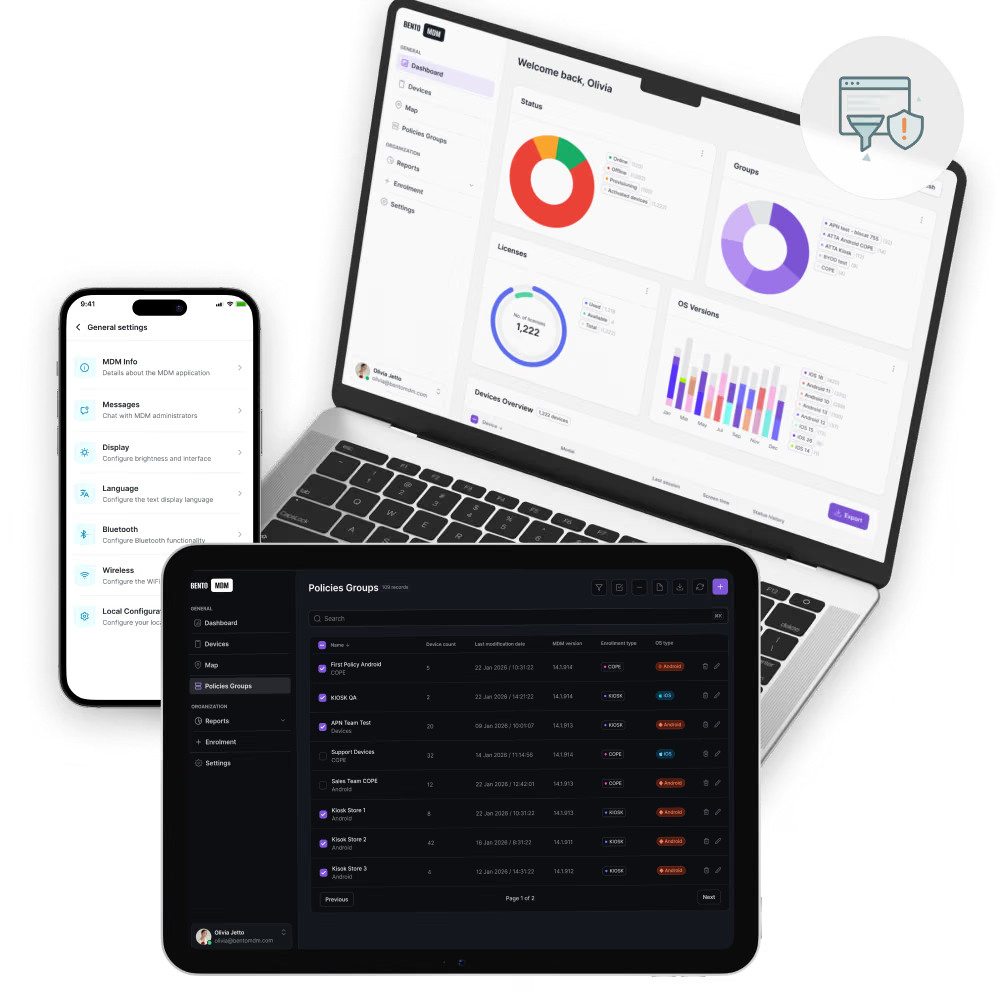
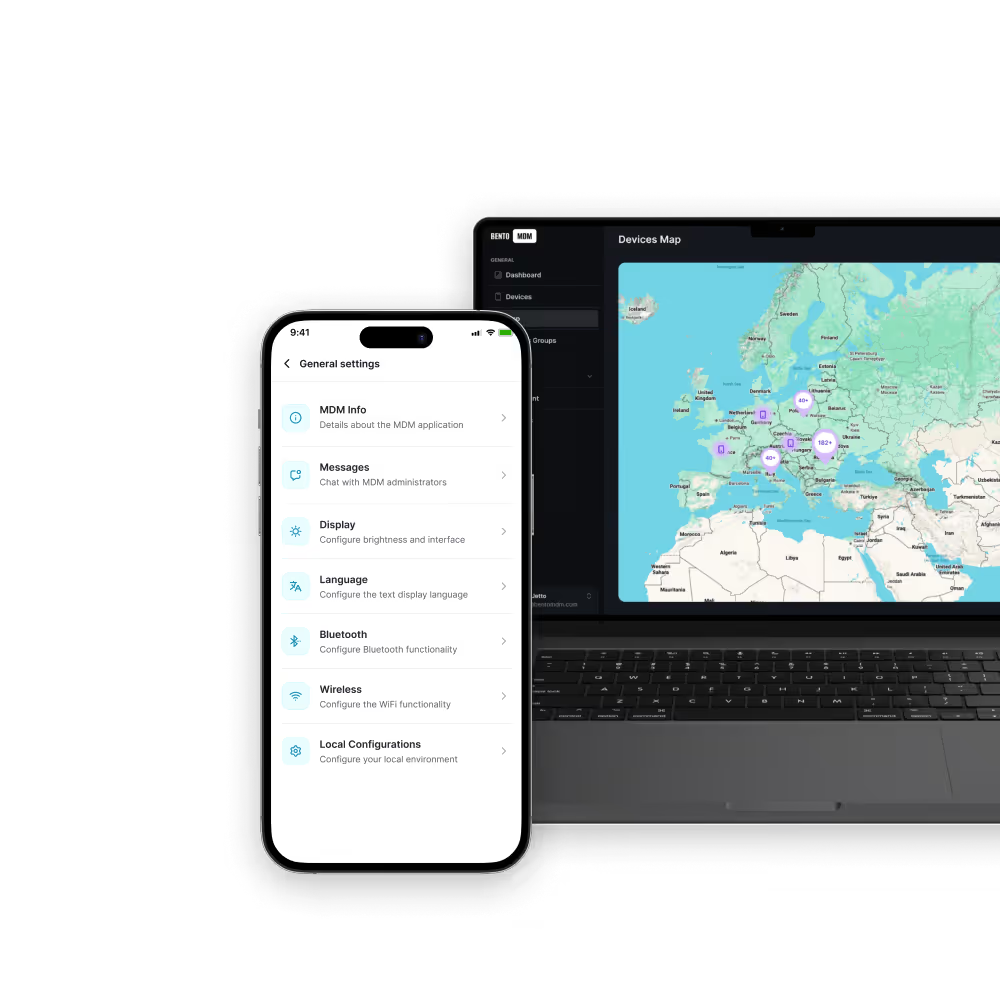
Il bloque les sites Web et les réseaux sociaux distrayants sur les appareils gérés. Ainsi, vos équipes restent concentrées pendant les heures de travail sans que cela n’affecte leurs appareils personnels.

Appliquez des listes d’URL autorisées et des listes de catégories bloquées par appareil, groupe d’utilisateurs ou emplacement, sans avoir recours à des scripts ni à une configuration manuelle appareil par appareil.

Le filtrage du contenu web MDM génère des journaux d’accès et des rapports d’audit pour répondre aux exigences de conformité du RGPD, HIPAA, CIPA et ISO 27001.

Empêchez l’accès aux sites de hameçonnage, aux logiciels malveillants et aux sites inappropriés grâce à des informations sur les menaces en temps réel, appliquées à l’ensemble du parc d’appareils gérés.
Le filtrage du contenu web MDM offre aux équipes informatiques un contrôle au niveau des URL et des catégories sur l’accès à Internet depuis chaque appareil géré, avec des fonctionnalités intégrées d’application de la stratégie, de protection contre les menaces et de rapports de conformité.

Bloquez le streaming, les gros téléchargements et les sites sans lien avec l’entreprise. Vos appareils de terrain consomment moins de bande passante et réduisent vos frais de données mobiles.

Sur vos appareils gérés, imposez la recherche sécurisée sur Google, Bing et YouTube. C’est une exigence courante liée à CIPA et à l’enseignement K-12.

Adaptez vos stratégies de filtrage par groupe d’appareils et plage horaire. Chaque usage reçoit ses règles : appareils des élèves, du personnel ou des cadres et appareils en mode kiosque.

Filtrez les sites sécurisés (HTTPS) par domaine et par catégorie sans déchiffrer le trafic, afin de contrôler la navigation chiffrée sans recourir à un proxy.

Diffusez sans fil les règles de filtrage mises à jour sur tous les appareils gérés. Nouveau domaine de phishing ou exigence de conformité modifiée : tous les appareils sont actualisés en quelques minutes, sans intervention manuelle.

Générez des journaux d’accès Web complets et des rapports de conformité pour les audits RGPD, HIPAA, CIPA et ISO 27001. Chaque requête bloquée, chaque accès autorisé et chaque modification de stratégie est consigné avec l’horodatage, l’identifiant de l’appareil et l’identité de l’utilisateur.

Créez des règles granulaires par appareil, groupe d'utilisateurs, horaire ou emplacement. Bloquez les réseaux sociaux au travail, autorisez-les en pause. Filtrez strictement les kiosques et assouplissez les stratégies des portables des cadres.

Les flux d’informations sur les menaces en temps réel actualisent automatiquement les stratégies de filtrage. Le système bloque dès leur détection les domaines de phishing, sites malveillants et serveurs de commande et contrôle, avant tout accès utilisateur.

Bloquez les URL dangereuses et les catégories nuisibles par URL individuelle, domaine ou catégorie prédéfinie (contenu pour adultes, jeux d’argent, réseaux sociaux, streaming). Utilisez les listes blanches (seules les URL approuvées passent) ou noires (les URL ciblées sont bloquées, les autres passent).

Bloquez les sites non sécurisés, appliquez HIPAA, RGPD, CIPA et les stratégies d’utilisation acceptable d’entreprise, et veillez à ce que les appareils utilisés en milieu clinique, en classe, dans le commerce et en première ligne restent concentrés sur l’essentiel. Le filtrage de contenu Bento MDM fonctionne sur Android, iOS, Windows, ChromeOS et Linux.

« Grâce à Bento MDM et FSM, nous gérons efficacement plus de 700 appareils, automatisons les workflows et améliorons la communication entre les équipes de terrain. »
Cristian Bordescu
Directeur des opérations

« Notre collaboration avec Bento pour la migration de plus de 2000 appareils DPD a été exceptionnelle. Leur ouverture d’esprit, leur flexibilité et leur soutien constant ont été appréciés tout au long du projet. Leur adaptation rapide aux défis et leur approche axée sur les solutions ont fait toute la différence : c’est un partenaire véritablement fiable et professionnel. »
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
« La gestion du service sur le terrain et le MDM Bento nous ont aidés à rationaliser nos interventions sur le terrain, à sécuriser nos appareils mobiles et à accroître la transparence opérationnelle. »
Simona Gigiu
Directrice Business Line

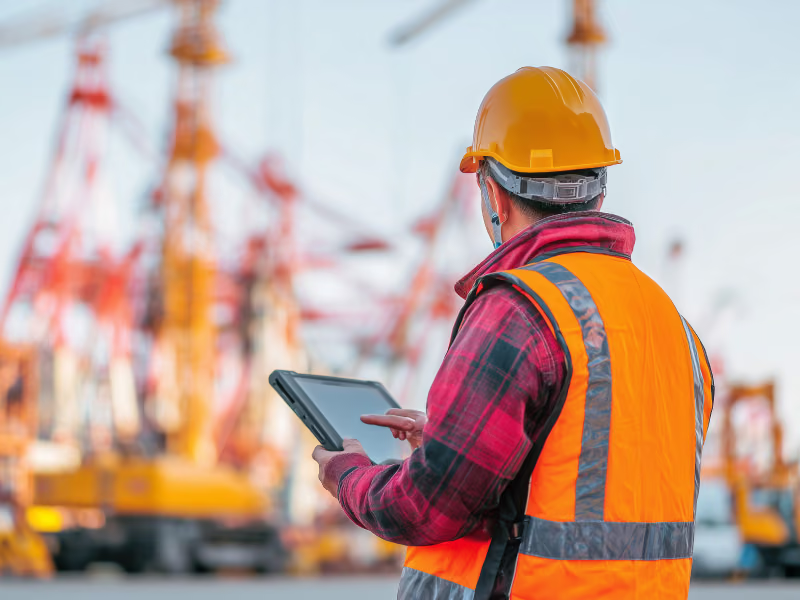
Sur les appareils de terrain, le streaming et la navigation des techniciens en pause consomment le forfait mobile et augmentent les coûts. Le filtrage bloque les sites sans lien avec l’entreprise sur ses appareils robustes. Il réduit les frais mobiles et libère la connexion pour les outils de diagnostic, les applis de reporting et les envois vers le cloud.
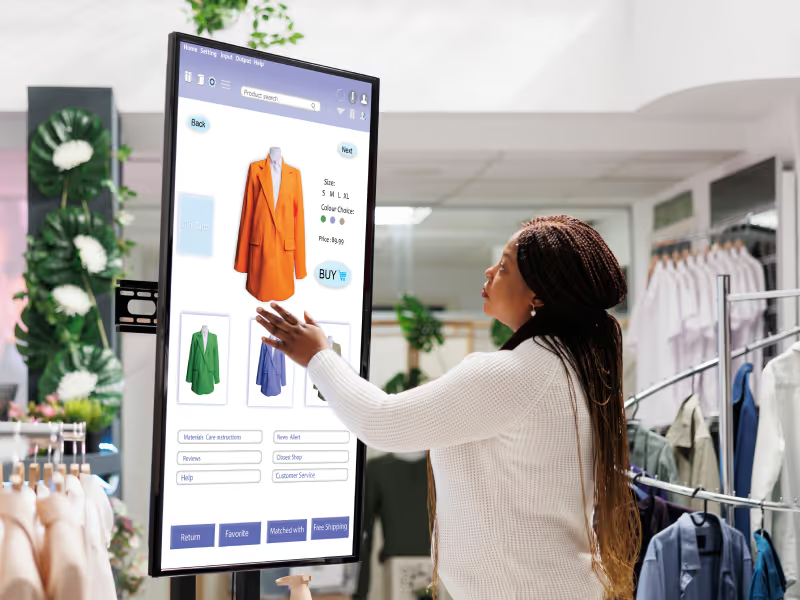
En mode application unique ou en mode kiosque web, vos appareils n’accèdent qu’aux URL nécessaires à l’application kiosque. Un kiosque d’enregistrement des patients n’accède qu’au portail d’inscription de l’hôpital. Un point de vente (PDV) ne se connecte qu’à la passerelle de paiement. Tout le reste est bloqué, y compris la barre d’adresse du navigateur.
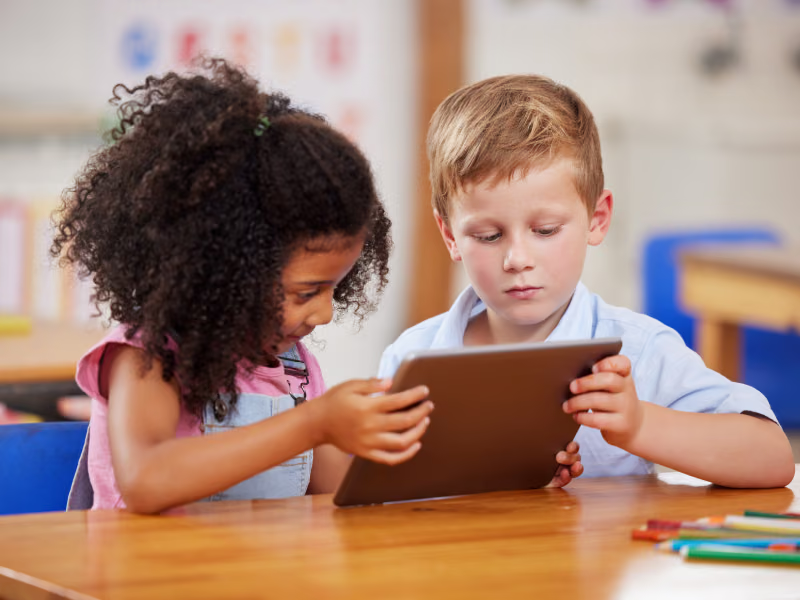
Les écoles financées par E-Rate doivent respecter CIPA. Cette loi impose le filtrage du contenu web sur tout appareil utilisé par les élèves pour accéder à Internet. Le filtrage bloque les catégories (pornographie, violence, activités illégales) conformément à CIPA sur les iPad, Chromebooks et portables fournis par l’école, dans l’établissement comme à l’extérieur.

Sur les appareils Android à profil professionnel, seul le conteneur d’entreprise est filtré. Le navigateur et les applis personnels des collaborateurs restent intacts. Avec la configuration des applications gérées sur iOS, vous limitez Safari et les navigateurs d’entreprise aux URL approuvées. La navigation personnelle reste inchangée. Conformité et vie privée des collaborateurs préservée.

RGPD
conforme

99,9 %
de disponibilité
ISO 27001
conforme

HIPAA
conforme
Que devient le filtrage du contenu web lorsqu’un appareil se déconnecte ?
La stratégie de filtrage reste en vigueur hors ligne. Le filtrage du contenu web MDM s’applique au niveau de l’appareil, via le cadre de gestion de l’OS. Les règles persistent donc sur l’appareil plutôt que de dépendre d’une connexion active au serveur MDM ou d’un filtre réseau. Un appareil qui perd sa connexion continue de bloquer et d’autoriser les mêmes URL et catégories que celles définies dans sa dernière stratégie synchronisée. Lorsque l’appareil se reconnecte, il récupère toutes les modifications apportées à la stratégie pendant qu’il était hors ligne. Les recherches de catégories s’appuient sur un flux de menaces en temps réel. Si ce flux n’est pas disponible, l’appareil utilise la dernière classification mise en cache jusqu’à ce qu’il se reconnecte.
Le filtrage du contenu web affecte-t-il les performances de l’appareil ?
Non. Le filtrage du contenu web MDM évalue les URL au moment de la demande d’accès. Il n’analyse pas le contenu des pages, n’inspecte pas le trafic chiffré et n’utilise pas de proxy. Le contrôle de filtrage n’ajoute qu’une latence négligeable, de l’ordre de quelques millisecondes. Sur les appareils mobiles dont la puissance de traitement est limitée, le filtrage d’URL basé sur le MDM est moins gourmand que les alternatives reposant sur des extensions de navigateur ou des proxys, car la stratégie est appliquée en natif via le cadre de gestion de l’OS.
Quels sites web le filtrage de contenu MDM bloque-t-il par défaut ?
Le filtrage du contenu web MDM ne bloque rien par défaut. Les administrateurs informatiques définissent la stratégie de filtrage. Les configurations types comprennent le blocage des logiciels malveillants connus et des domaines de hameçonnage à l’aide de flux de renseignements sur les menaces qui se mettent à jour automatiquement, le blocage de catégories de contenu (contenu pour adultes, jeux d’argent, violence, activités illégales) et, en option, le blocage des sources de perte de productivité (réseaux sociaux, streaming, jeux). Vous personnalisez la stratégie par groupe d’appareils, par horaire et par emplacement.
Le filtrage du contenu web MDM permet-il de se conformer à la loi CIPA ?
Oui. La loi sur la protection des enfants sur Internet (Children’s Internet Protection Act, CIPA) impose aux écoles et aux bibliothèques bénéficiant d’un financement E-Rate de filtrer l’accès à Internet sur tous les appareils utilisés par des mineurs. Le filtrage du contenu web de MDM applique un blocage par catégories conforme à la CIPA sur les appareils fournis par l’établissement, tant sur le campus qu’à l’extérieur. Bento MDM applique des stratégies de filtrage par appareil ou par groupe d’appareils, de sorte que les appareils des élèves soient soumis à un filtrage strict tandis que ceux des enseignants peuvent bénéficier d’un accès plus large.
En quoi le filtrage web MDM diffère-t-il du filtrage DNS ?
Le filtrage DNS bloque les domaines au niveau du résolveur DNS du réseau ; il empêche le domaine d’être résolu en adresse IP. Le filtrage du contenu web MDM fonctionne au niveau de l’appareil : il applique des restrictions d’URL et de catégories sur l’appareil lui-même, quel que soit le réseau auquel celui-ci se connecte. Le filtrage DNS échoue lorsque l’appareil bascule vers un réseau doté d’un résolveur DNS différent (point d’accès personnel, Wi-Fi public). Le filtrage web MDM suit l’appareil partout où il se trouve, car la stratégie est appliquée localement.
Le filtrage du contenu web MDM fonctionne-t-il sur les appareils BYOD ?
Oui. Sur les appareils Android BYOD dotés de profils professionnels, le filtrage du contenu web MDM s’applique uniquement au sein du conteneur d’entreprise ; le navigateur personnel du collaborateur n’est pas affecté. Sous iOS, le filtrage s’applique via la charge utile du filtre de contenu web MDM. Il impose une liste blanche ou une liste noire au niveau du système et s’appuie sur des restrictions d’applications gérées. Ainsi, la stratégie couvre Safari et les navigateurs gérés sans impacter la navigation personnelle. Le filtrage du contenu web MDM sur les appareils BYOD respecte la séparation des données entre l’environnement d’entreprise et l’environnement personnel.
Quelle est la différence entre le filtrage par URL et le filtrage par catégorie ?
Le filtrage par URL bloque ou autorise l’accès à des adresses Web spécifiques, à des URL individuelles ou à des domaines entiers (exemple : bloquer facebook.com). Le filtrage par catégorie bloque ou autorise des catégories entières de sites Web classées par type de contenu, telles que les réseaux sociaux, les jeux d’argent, les contenus pour adultes, le streaming ou la diffusion de logiciels malveillants. La plupart des solutions MDM de filtrage du contenu web prennent en charge ces deux méthodes, ce qui permet aux services informatiques de combiner le blocage au niveau des catégories avec des exceptions au niveau des URL.
Que se passe-t-il si un appareil est hors ligne ?
Les stratégies et listes de blocage mises en cache restent actives hors ligne. L’agent synchronise automatiquement les mises à jour dès que l’appareil se reconnecte.
Le filtrage ralentira-t-il la navigation ?
Non. Les décisions sont mises en cache localement après la première requête, ce qui se traduit par une latence négligeable (<2 ms par requête).
Puis-je définir des règles différentes pour différents groupes ?
Oui. Créez des stratégies par utilisateur, groupe Active Directory, identifiant d’appareil, réseau ou plage horaire, idéal pour séparer le trafic d’entreprise, des invités et des étudiants.
Le filtrage Web contribue-t-il à la conformité au RGPD ou à la norme HIPAA ?
Absolument. Les journaux d’audit consignent chaque événement de blocage et peuvent être exportés pour les registres visés à l’article 30 du RGPD, les audits relatifs à la règle de sécurité HIPAA, les preuves requises par la norme ISO 27001 et d’autres exigences réglementaires.
Comment fonctionne le logiciel de filtrage d’URL de Bento ?
L’agent sur l’appareil vérifie chaque requête web par rapport à des listes d’autorisation et de blocage synchronisées avec le cloud. Le trafic approuvé passe. Les sites bloqués redirigent vers une page d’avertissement personnalisable. Aucun VPN n’est requis pour l’utilisateur.
Quels sont les systèmes d’exploitation pris en charge ?
Windows, macOS et Linux, y compris les postes de travail, les appareils de laboratoire et les serveurs, tous gérés depuis une seule plateforme de gestion des appareils.
À quelle fréquence les flux de menaces sont-ils mis à jour ?
Les listes de blocage des sites malveillants sont actualisées toutes les 15 minutes grâce à nos partenaires mondiaux spécialisés dans le renseignement sur les menaces. Elles protègent ainsi les appareils contre les domaines de hameçonnage et de logiciels malveillants de type « zero-day ».
Qu’est-ce que le filtrage du contenu web MDM ?
Le filtrage du contenu web MDM est une fonctionnalité de gestion des appareils mobiles qui contrôle les sites Web et les catégories de contenu auxquels les appareils gérés peuvent accéder. Les administrateurs informatiques configurent des listes d’URL autorisées (seuls les sites approuvés sont accessibles) ou des listes de catégories bloquées (certaines catégories spécifiques, telles que le contenu pour adultes, les jeux d’argent ou les réseaux sociaux, sont bloquées), puis diffusent ces stratégies à distance vers les appareils inscrits. Le filtrage s’applique aux appareils Android, iOS et Windows à partir d’une seule console MDM.

Du BYOD au verrouillage des kiosques, Bento MDM sécurise et simplifie la gestion de vos appareils. Essayez-le gratuitement ou réservez une démonstration en direct.


Par fonctionnalités
Par initiative d'entreprise
Par OS pris en charge