Ils nous font confiance




Les rôles imbriqués et l’héritage des groupes simplifient les déploiements à grande échelle. Ils s’adaptent à la croissance de l’organisation sans reconfiguration fastidieuse.

Les rôles par défaut offrent un accès minimal par conception. Ils limitent les risques d’exposition et n’accordent les droits d’exploitation critiques que lorsque cela est nécessaire.

L’attribution centralisée des rôles supprime les stratégies redondantes et garantit la cohérence des règles d’accès sur l’ensemble des appareils, des services et des projets.

Les définitions de rôles attribuent des autorisations précises à des groupes d’appareils. Ainsi, vos équipes n’accèdent qu’aux ressources et fonctions dont elles ont besoin.
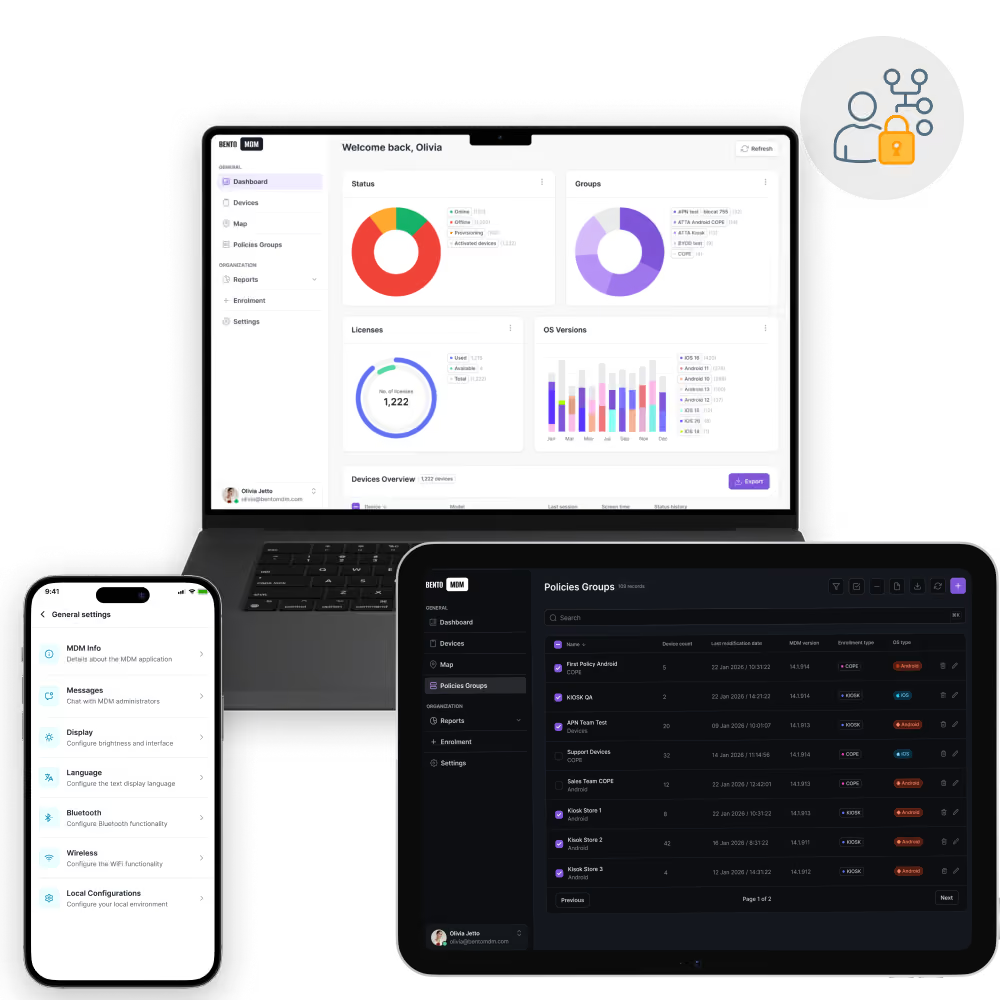
Le contrôle d’accès basé sur les rôles (RBAC) attribue des autorisations précises selon le rôle, le groupe d’appareils et le service, ce qui simplifie la gestion des stratégies et applique le principe de moindre privilège à chaque terminal du parc d’appareils.

Ces contrôles basés sur les rôles s’adaptent à l’échelle des parcs d’appareils mondiaux. Ils garantissent systématiquement un accès selon le principe du « privilège minimal » à mesure que les déploiements s’étendent, sans nécessiter de reconfiguration.

Des journaux complets enregistrent les changements de rôle, les octrois d’autorisations et les tentatives d’accès, offrant ainsi une traçabilité totale pour les audits de conformité et les examens de sécurité.

Combinez l’attribution des rôles avec la posture de l’appareil, son emplacement ou des conditions temporelles afin d’adapter dynamiquement les accès aux contextes de sécurité et d’exploitation.

Les rôles imbriqués héritent des autorisations des rôles parents. Vous simplifiez ainsi les déploiements à grande échelle en réduisant les doublons et en facilitant la gestion des autorisations.

Appliquez des rôles à des groupes d’appareils définis (BYOD, kiosques, appareils d’entreprise) afin de garantir que les stratégies ne s’appliquent qu’aux terminaux concernés, sans ciblage manuel.

Les adhésions aux rôles sont automatiquement mises à jour en fonction des modifications apportées à Active Directory ou à LDAP. Ainsi, les accès restent alignés sur les changements organisationnels.

Créez des rôles sur mesure avec des autorisations adaptées pour prendre en charge des fonctionnalités spécifiques telles que l’installation d’applications, l’effacement à distance ou la modification de la stratégie en fonction des besoins de chaque équipe.

Des modèles de rôles prédéfinis attribuent des autorisations standard sur les appareils à des fonctions professionnelles, telles que « Technicien » ou « Responsable », afin d’accélérer l’intégration et de garantir la cohérence.

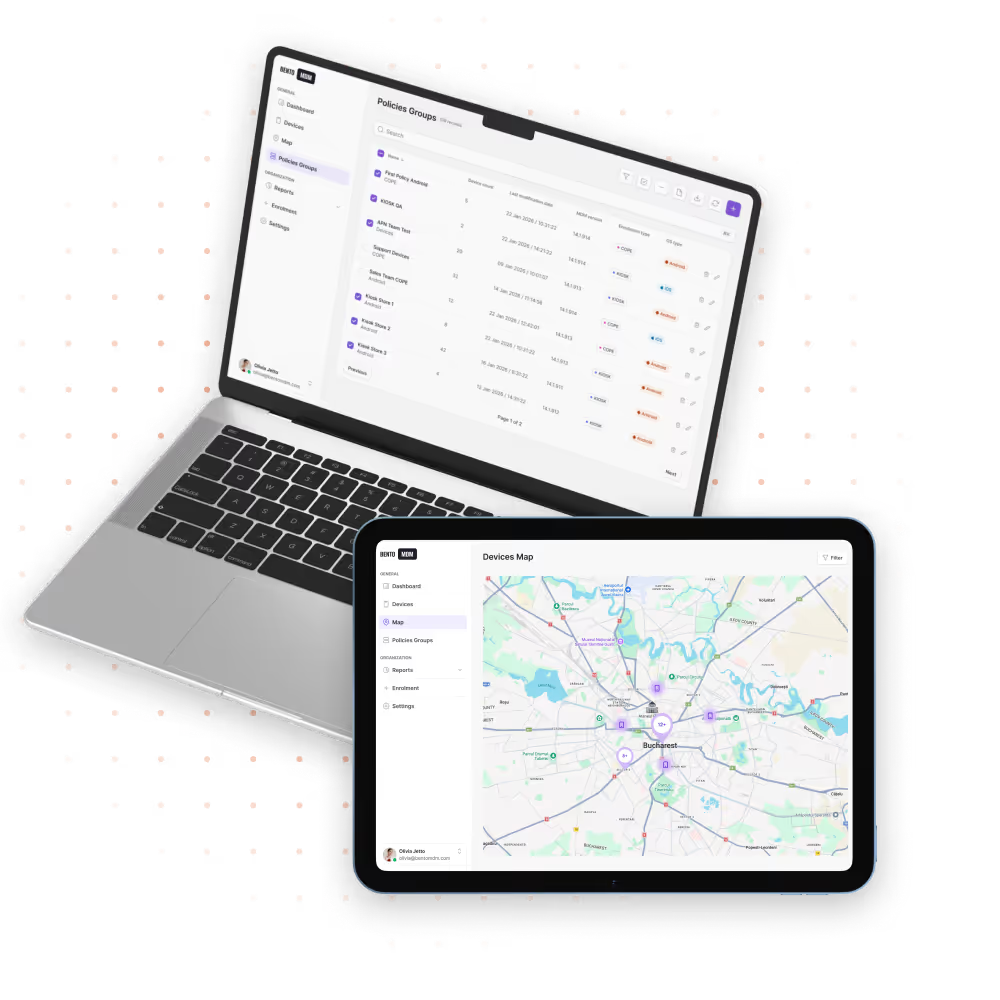
Accordez ou restreignez les autorisations d’administrateur au sein des équipes, des régions et des groupes d’appareils grâce à des contrôles granulaires basés sur les rôles. Le système de contrôle d'accès basé sur les rôles (RBAC) de Bento s’adapte aussi bien aux parcs d’appareils gérés par un seul administrateur qu’aux équipes informatiques d’entreprise, avec une séparation stricte des tâches.

« Grâce à Bento MDM et FSM, nous gérons efficacement plus de 700 appareils, automatisons les workflows et améliorons la communication entre les équipes de terrain. »
Cristian Bordescu
Directeur des opérations

« Notre collaboration avec Bento pour la migration de plus de 2000 appareils DPD a été exceptionnelle. Leur ouverture d’esprit, leur flexibilité et leur soutien constant ont été appréciés tout au long du projet. Leur adaptation rapide aux défis et leur approche axée sur les solutions ont fait toute la différence : c’est un partenaire véritablement fiable et professionnel. »
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
« La gestion du service sur le terrain et le MDM Bento nous ont aidés à rationaliser nos interventions sur le terrain, à sécuriser nos appareils mobiles et à accroître la transparence opérationnelle. »
Simona Gigiu
Directrice Business Line

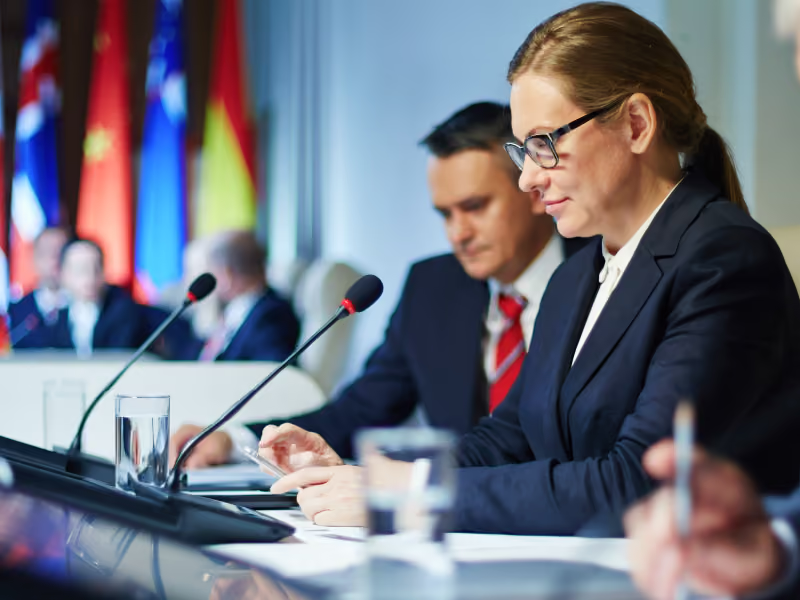
Les rôles d’agence limitent l’accès aux applications, e-mails et appareils classifiés. Ils fournissent des autorisations à plusieurs niveaux pour les sous-traitants, les fonctionnaires et le personnel de soutien, avec des journaux d’audit.
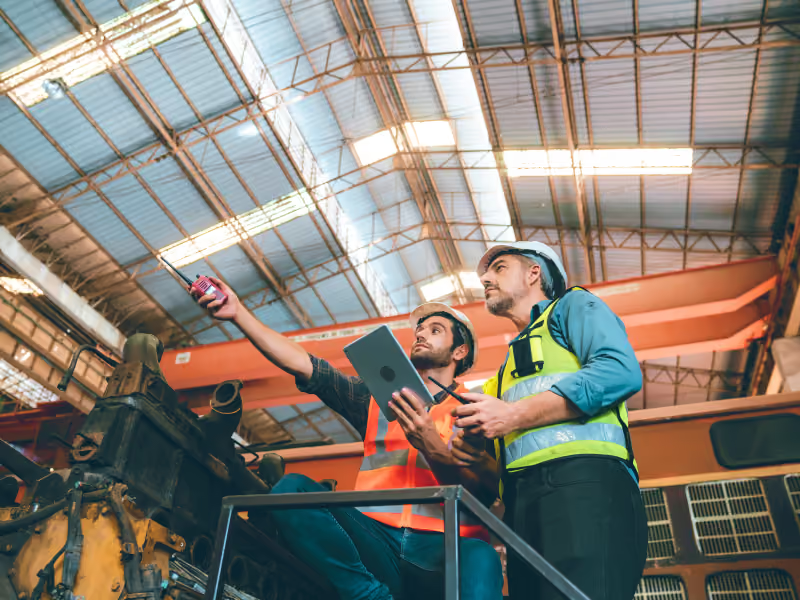
Les opérateurs d’usine et le personnel de maintenance consultent les tableaux de bord et les journaux des machines selon leurs rôles. Cette approche prévient toute modification non autorisée des paramètres de contrôle et garantit le respect des normes de sécurité.
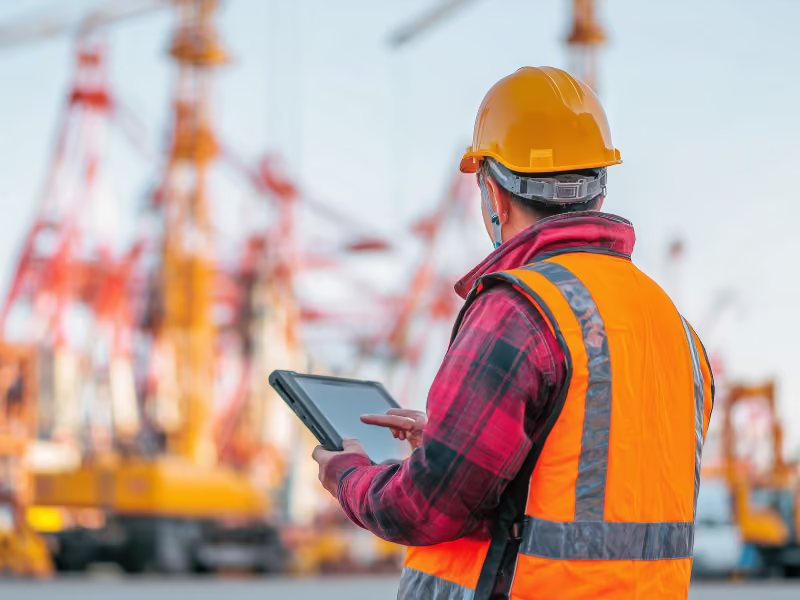
Les techniciens de terrain reçoivent des autorisations spécifiques à leur rôle sur des tablettes robustes. Ils effectuent ainsi des diagnostics et saisissent des données sans exposer les commandes ou les paramètres non pertinents de l’appareil.
Les caissiers et les responsables contrôlent les terminaux de PDV et les appareils de gestion des stocks. Ils limitent certaines fonctions, telles que la modification des prix, au personnel autorisé uniquement.
Les rôles Enseignant et Administrateur ouvrent l’accès aux applications pédagogiques et aux rapports dédiés. Vous sécurisez ainsi l’accès des élèves et du personnel aux ressources appropriées.
Les rôles soignants ouvrent uniquement les tablettes et applications de surveillance des patients afin de protéger les informations médicales confidentielles et de réduire les erreurs de configuration.

RGPD
conforme

99,9 %
de disponibilité
ISO 27001
conforme

HIPAA
conforme
Qu’est-ce que l’héritage des rôles ?
Les rôles imbriqués héritent des autorisations de leurs parents. Ils simplifient les déploiements à grande échelle en réduisant les configurations redondantes et en facilitant la gestion des autorisations.
Comment les rôles sont-ils créés ?
Définissez des rôles dans la console MDM avec des autorisations spécifiques telles que le verrouillage, l’effacement à distance et l’installation d’applications, puis attribuez-les à des groupes d’utilisateurs ou à des appareils.
Comment le contrôle d'accès basé sur les rôles (RBAC) améliore-t-il la sécurité ?
En appliquant le principe du privilège minimal, le contrôle d'accès basé sur les rôles (RBAC) limite l’accès aux fonctions critiques aux seuls rôles autorisés, réduisant ainsi le risque d’actions accidentelles ou malveillantes.
Les rôles peuvent-ils s’appliquer à des appareils spécifiques ?
Absolument. Les rôles ciblent des groupes d’appareils (BYOD, kiosques, d’entreprise). Ils garantissent ainsi que les stratégies et les autorisations ne s’appliquent qu’aux terminaux concernés.
Les rôles peuvent-ils se synchroniser avec les annuaires ?
Oui. Bento s’intègre à Active Directory/LDAP pour mettre à jour automatiquement les appartenances aux rôles lorsque les collaborateurs changent d’équipe, ce qui permet de maintenir les droits d’accès en phase avec les changements organisationnels.
Qu’est-ce que le contrôle d'accès basé sur les rôles (RBAC) dans le MDM ?
Le contrôle d'accès basé sur les rôles (RBAC) attribue des autorisations de gestion des appareils en fonction des rôles, des services ou des groupes d’appareils. Il applique ainsi le principe du « privilège minimal » conformément aux responsabilités de chaque équipe.

Du BYOD au verrouillage des kiosques, Bento MDM sécurise et simplifie la gestion de vos appareils. Essayez-le gratuitement ou réservez une démonstration en direct.


Par fonctionnalités
Par initiative d'entreprise
Par OS pris en charge