Recomandat de




Rolurile ierarhice și moștenirea simplifică implementările la scară, fără reconfigurări complexe.

Accesul este limitat implicit, iar drepturile critice sunt acordate doar când este necesar.

Atribuirile centralizate elimină redundanța și mențin reguli consistente între dispozitive și echipe.

Controlezi exact ce poate accesa fiecare rol, pe dispozitive, grupuri și funcții.
RBAC definește și aplică permisiuni precise pe roluri, dispozitive și echipe, menținând controlul și securitatea la scară.

Controalele bazate pe roluri se adaptează fără efort la flotele globale, oferind în mod constant privilegii minime pe măsură ce implementările cresc, fără a necesita reconfigurări complicate.

Toate modificările și accesările sunt înregistrate pentru audit și analiză de securitate.

Combinați atribuirea rolurilor cu starea dispozitivului, locația sau condițiile bazate pe timp, adaptând dinamic accesul la contextele de securitate și operaționale.

Rolurile copil preiau permisiunile celor părinte, reducând duplicarea și complexitatea.

Aplică roluri pe grupuri precum BYOD, kiosk sau dispozitive corporate, fără configurări manuale.

Rolurile se actualizează automat pe baza schimbărilor din Active Directory sau LDAP.

Definește roluri adaptate nevoilor echipei, instalare aplicații, ștergere remote sau modificări de politici.

Șabloanele de roluri predefinite atribuie permisiuni standard ale dispozitivului funcțiilor postului, cum ar fi Tehnician sau Manager, pentru a accelera procesul de integrare și a asigura consecvența.

Acordă sau restricționează permisiunile de administrator în toate echipele, regiunile și grupurile de dispozitive, cu controale granulare bazate pe roluri. Bento RBAC se adaptează de la flote cu un singur administrator la echipe IT de nivel enterprise, cu o separare strictă a sarcinilor.

„Cu Bento MDM și FSM, gestionăm eficient peste 700 de dispozitive, automatizăm fluxurile de lucru și îmbunătățim comunicarea între echipele de teren.”
Cristian Bordescu
Director Operațiuni

“Colaborarea noastră cu Bento pentru migrarea a peste 2.000 de dispozitive DPD a fost excepțională. Deschiderea, flexibilitatea și suportul constant oferite de echipa lor au ieșit în evidență pe tot parcursul proiectului. Adaptarea rapidă la provocări și abordarea orientată spre soluții au făcut diferența, un partener cu adevărat de încredere și profesional.”
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management și Mobile Device Management ne-au ajutat să eficientizăm intervențiile pe teren, să securizăm dispozitivele mobile și să creștem transparența operațională.”
Simona Gigiu
Business Line Director

Politica de roluri la nivel de locație restricționează accesul la aplicații clasificate, e-mailuri și dispozitive, oferind permisiuni ierarhizate pentru contractori, angajați și personal de suport, împreună cu audit trail-uri complete.
Operatorii și personalul de mentenanță accesează dashboard-urile și jurnalele utilajelor în funcție de rolurile lor, prevenind modificările neautorizate de control și asigurând conformitatea cu normele de siguranță.
Tehnicienii de teren primesc permisiuni specifice rolului lor pe tablete rezistente, ceea ce le permite să efectueze diagnosticări și să introducă date fără a expune comenzi sau setări ale dispozitivului care nu au legătură cu activitatea lor.
Rolurile de casier și manager controlează dispozitivele POS și de inventar, restricționând funcții precum modificarea prețurilor doar pentru personalul autorizat.
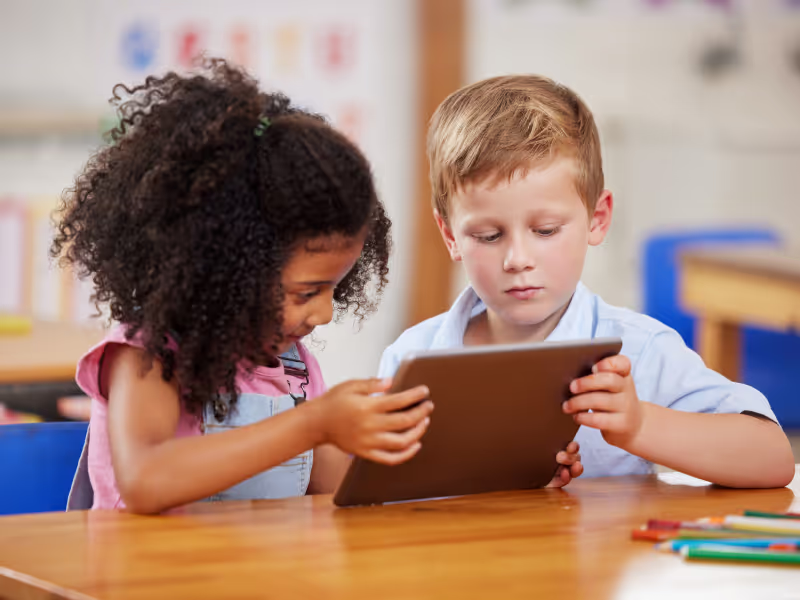
Rolurile de profesor și administrator deblochează anumite aplicații de învățare și rapoarte, permițând elevilor și personalului să acceseze în siguranță resursele corespunzătoare.
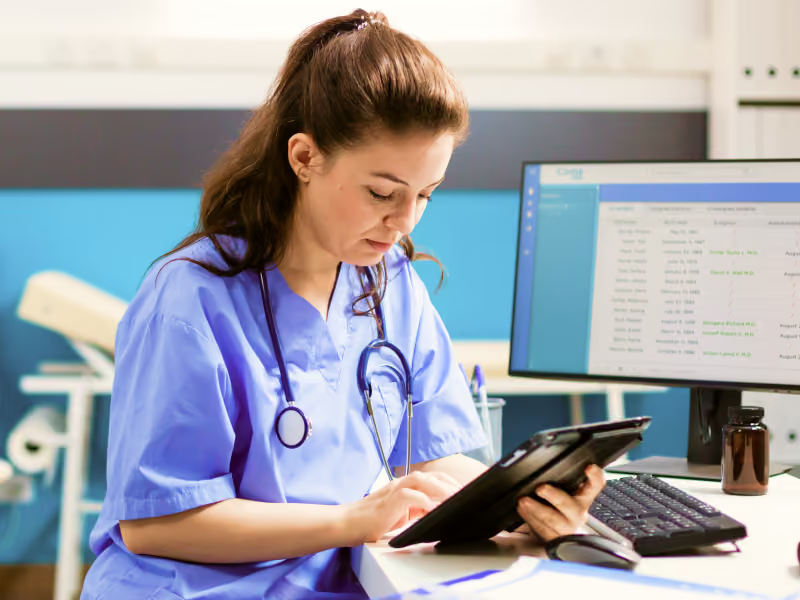
Rolurile de clinician acordă acces doar la tabletele și aplicațiile necesare pentru monitorizarea pacienților, pentru a proteja PHI și a reduce erorile de configurare.

RGPD
Conform

99,9%
Timp de funcționare
ISO 27001
Conform

HIPAA
Conform
Pot rolurile să fie aplicate pentru dispozitive specifice?
Absolut. Rolurile vizează grupuri de dispozitive (BYOD, chioșcuri, corporate) asigurând că politicile și permisiunile sunt aplicate doar endpoint-urilor relevante.
Cum îmbunătățește RBAC securitatea?
Prin aplicarea principiului celui mai redus privilegiu, RBAC limitează expunerea funcțiilor critice doar la rolurile autorizate, reducând riscul de acțiuni accidentale sau malițioase.
Ce este moștenirea rolurilor?
Rolurile imbricate moștenesc permisiunile de la cele părinte, simplificând implementările ample prin reducerea configurărilor duplicate și facilitarea managementului permisiunilor.
Se pot sincroniza rolurile cu directoarele?
Da. Bento se integrează cu Active Directory/LDAP pentru a actualiza automat apartenența la roluri pe măsură ce personalul se mută între echipe, menținând alinierea accesului cu modificările organizaționale.
Cum se creează rolurile?
Definește roluri în consola MDM cu permisiuni specifice precum blocare, ștergere, instalare aplicații și atribuie-le grupurilor de utilizatori sau dispozitivelor.
Ce este RBAC în MDM?
RBAC atribuie permisiuni de management al dispozitivelor pe baza rolurilor, departamentelor sau grupurilor de dispozitive, asigurând acces cu privilegii minime conform responsabilităților fiecărei echipe.

De la BYOD la blocarea kiosk-urilor, Bento MDM securizează și simplifică operațiunile dispozitivelor tale. Încearcă gratuit sau programează un demo live.


După caracteristici
După linie de business
După suportul OS