Con la confianza de




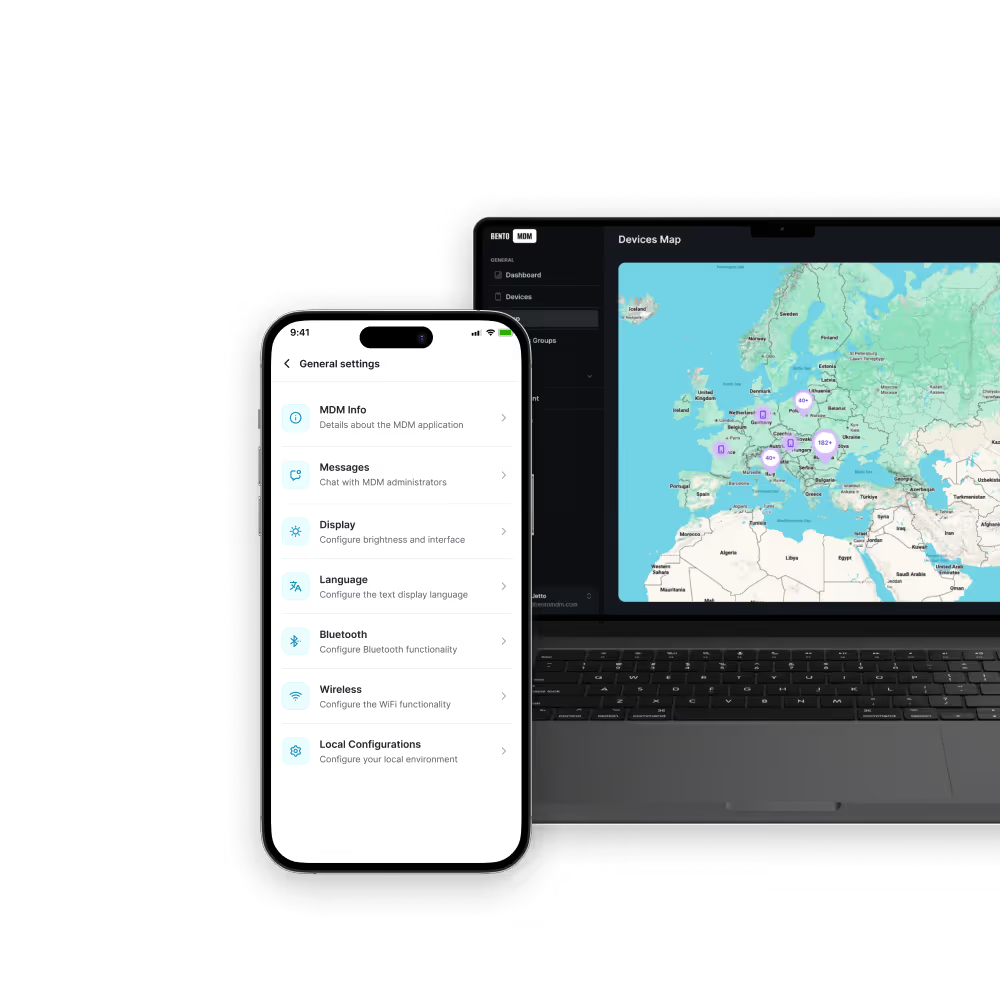
Los roles anidados y la herencia de grupos simplifican los despliegues a gran escala y se adaptan al crecimiento de tu organización sin reconfiguraciones engorrosas.

Los roles predeterminados conceden acceso mínimo por diseño para limitar la exposición y otorgar derechos operativos críticos solo cuando los necesitas.

Centraliza las asignaciones de roles y elimina políticas redundantes para mantener reglas de acceso uniformes en todos los dispositivos, departamentos y proyectos.

Asigna permisos precisos a grupos de dispositivos y limita el acceso a los recursos y funciones imprescindibles.
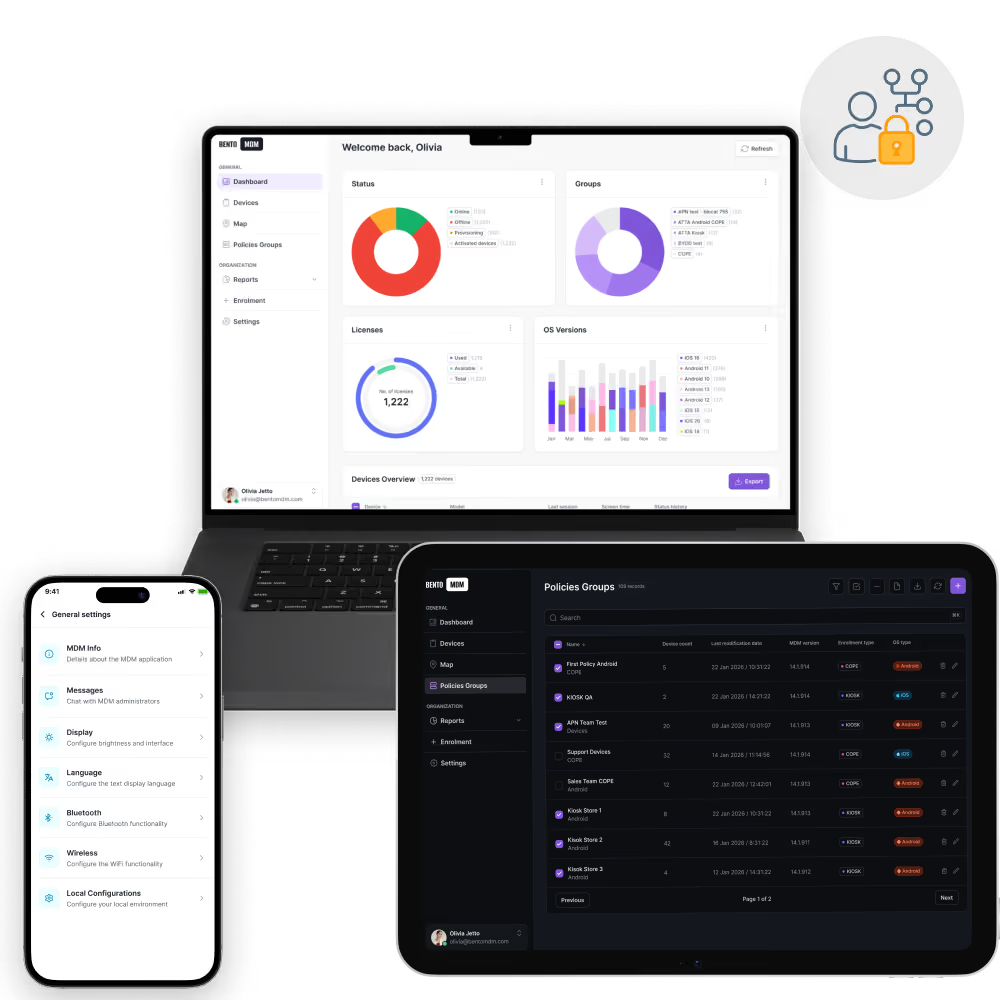
El control de acceso basado en roles asigna permisos precisos por rol, grupo de dispositivos y departamento, lo que agiliza la gestión de políticas y garantiza el principio de mínimo privilegio en toda la flota de endpoints.

Los controles basados en roles se adaptan a flotas de todo el mundo, garantizando siempre un acceso con privilegios mínimos a medida que crecen los despliegues, sin necesidad de reconfiguraciones.

Los registros exhaustivos almacenan los cambios de rol, las concesiones de permisos y los intentos de acceso, lo que ofrece una trazabilidad total para las auditorías de cumplimiento y las revisiones de seguridad.

Combina las asignaciones de roles con el estado del dispositivo, la ubicación o condiciones basadas en el tiempo, para adaptar dinámicamente el acceso a los contextos de seguridad y operativos.

Los roles anidados heredan los permisos de los roles principales, lo que simplifica los despliegues a gran escala al reducir la duplicación y facilitar la gestión de permisos.

Asigna roles a grupos de dispositivos definidos (BYOD, quioscos, propiedad de la empresa) para garantizar que las políticas se apliquen solo a los endpoints pertinentes sin necesidad de seleccionarlos manualmente.

La pertenencia a roles se actualiza automáticamente al producirse cambios en el directorio de Active Directory o LDAP. Así, el acceso se mantiene alineado con las modificaciones organizativas.

Crea roles personalizados con permisos a medida para funciones específicas como instalación de aplicaciones, borrado remoto o cambios en la política según las necesidades de cada equipo.

Las plantillas de roles predefinidas asignan permisos estándar de dispositivos a funciones laborales, como técnico o gerente, para agilizar la incorporación y garantizar la coherencia.

Concede o restringe permisos de administrador en todos los equipos, regiones y grupos de dispositivos con controles granulares basados en roles. El control de acceso basado en roles de Bento se adapta tanto a flotas con un único administrador como a equipos de TI empresariales con una estricta separación de funciones.

«Con Bento MDM y FSM, gestionamos de forma eficiente más de 700 dispositivos, automatizamos los flujos de trabajo y mejoramos la comunicación entre los equipos de campo».
Cristian Bordescu
Director de operaciones

«Nuestra colaboración con Bento en la migración de más de 2000 dispositivos de DPD fue excepcional, destacando por su apertura, flexibilidad y soporte constante a lo largo de todo el proyecto. Su rápida adaptación a los retos y su enfoque orientado a las soluciones marcaron la diferencia; un socio verdaderamente fiable y profesional».
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
«La gestión de servicios de campo y dispositivos móviles de Bento nos han ayudado a optimizar las intervenciones sobre el terreno, proteger los dispositivos móviles y aumentar la transparencia operativa».
Simona Gigiu
Directora de Línea de Negocio

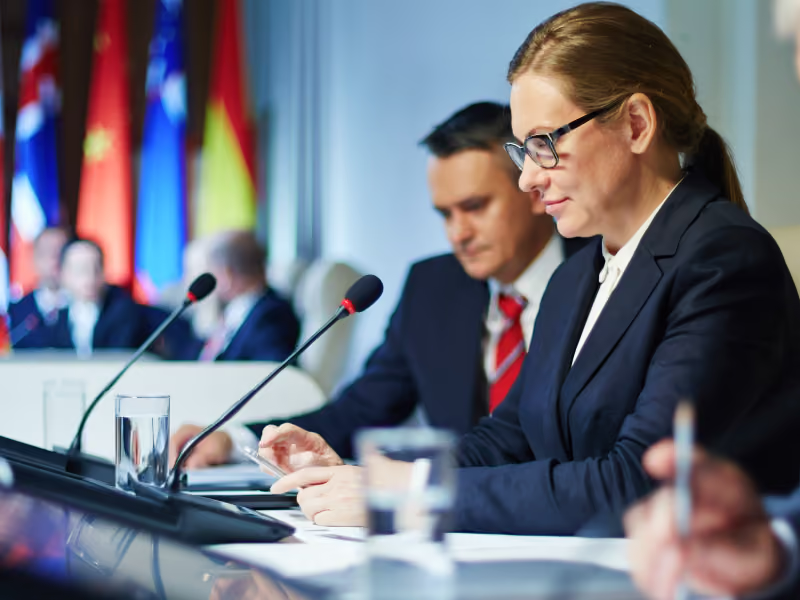
Los roles de función pública restringen el acceso a aplicaciones, correos y dispositivos clasificados y asignan permisos por niveles a contratistas, funcionarios y personal de soporte, con registros de auditoría.
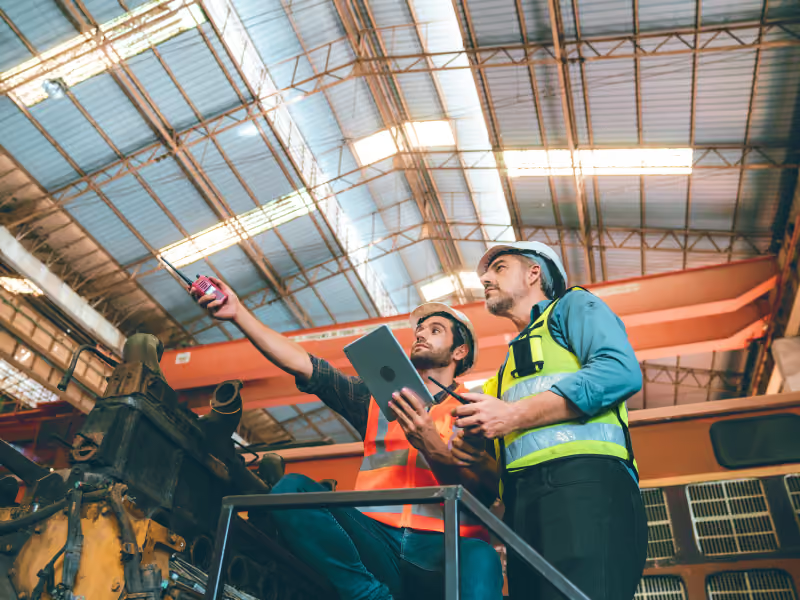
Los operadores de planta y el personal de mantenimiento acceden a los paneles de control y a los registros de la maquinaria según sus funciones. Así evitas cambios de control no autorizados y garantizas el cumplimiento de las normas de seguridad.
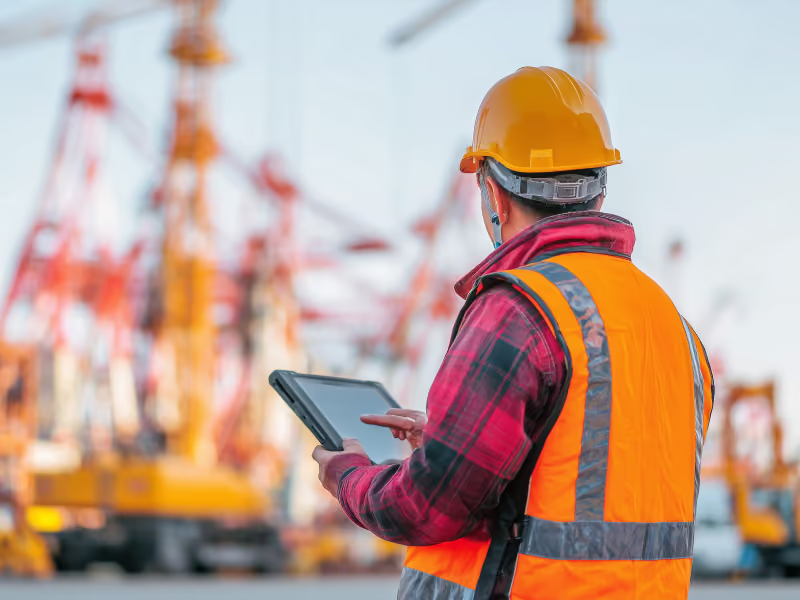
Los técnicos de campo disponen de permisos específicos en tabletas robustas para poder realizar diagnósticos e introducir datos sin exponer controles ni ajustes ajenos a su función.
Los puestos de cajero y gerente gestionan los dispositivos de punto de venta y de inventario, limitando funciones como los cambios de precio solo al personal autorizado.
Los roles de profesorado y administración desbloquean aplicaciones educativas e informes específicos, par que los alumnos y el personal puedan acceder de forma segura a los recursos adecuados.
Los roles de los profesionales sanitarios solo dan acceso a las tabletas y aplicaciones necesarias para el seguimiento de pacientes, con el fin de proteger la información sanitaria protegida (PHI) y reducir los errores de configuración.

RGPD
Conforme

99,9 %
Tiempo de actividad
ISO 27001
Cumplimiento

HIPAA
Conforme
¿Cómo se crean los roles?
Define roles en la consola de MDM con permisos específicos, como bloquear, realizar un borrado remoto o instalar aplicaciones, y asígnalos a grupos de usuarios o dispositivos.
¿Puedes asignar roles a dispositivos concretos?
Los roles se dirigen a grupos de dispositivos (BYOD, quioscos, corporativos), lo que garantiza que las políticas y los permisos se apliquen solo a los endpoints pertinentes.
¿Qué es la herencia de roles?
Aprovecha los roles anidados: heredan permisos de los roles principales, reducen las configuraciones duplicadas y simplifican la gestión de permisos en despliegues a gran escala.
¿Qué es RBAC en MDM?
El modelo RBAC asigna permisos de gestión de dispositivos según los roles, los departamentos o los grupos de dispositivos, aplicando el principio del «mínimo privilegio» de acuerdo con las responsabilidades de cada equipo.
¿Cómo mejora la seguridad el modelo RBAC?
Al aplicar el principio de privilegio mínimo, el modelo RBAC limita el acceso a las funciones críticas a los roles autorizados, lo que reduce el riesgo de acciones accidentales o malintencionadas.
¿Se pueden sincronizar los roles con los directorios?
Sí. Bento se integra con Active Directory/LDAP para actualizar automáticamente la pertenencia a los roles a medida que el personal cambia de equipo, lo que permite que los accesos se adapten a los cambios de la organización.

Desde BYOD hasta el modo quiosco, Bento MDM protege y simplifica la gestión de tus dispositivos. Pruébalo gratis o reserva una demostración en directo.


Por funciones
Por iniciativa empresarial
Por soporte del sistema operativo