Con la confianza de




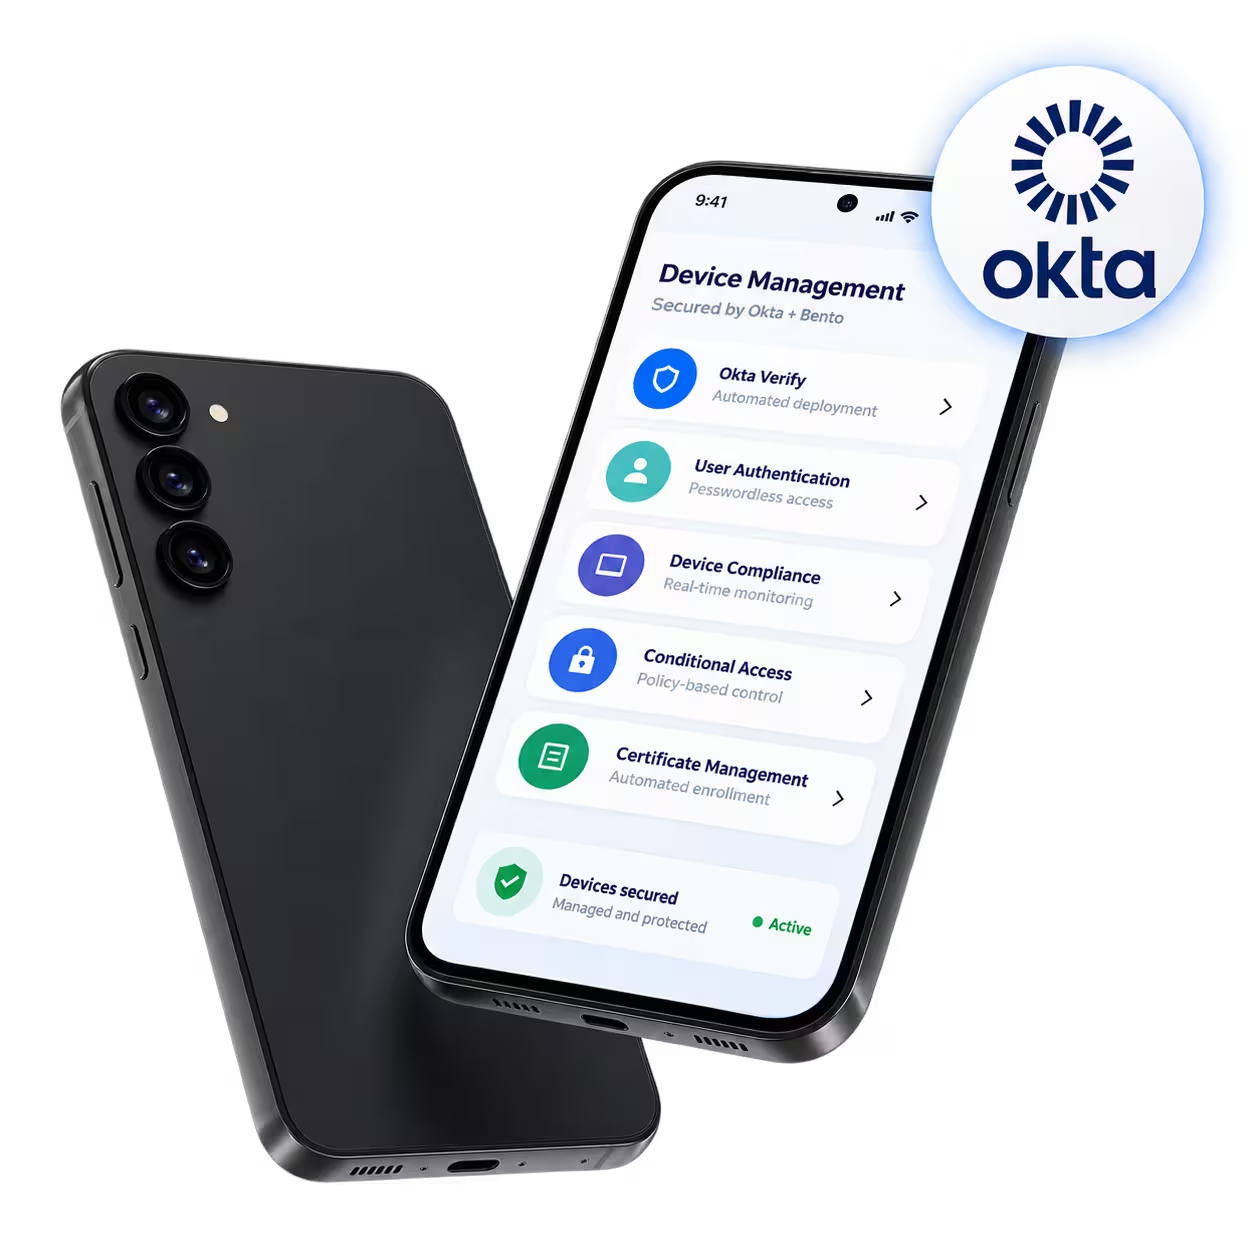
Distribuye Okta Verify de forma silenciosa a los dispositivos gestionados sin que el usuario tenga que intervenir.

Emite y gestiona certificados de dispositivos para garantizar una autenticación segura y fiable de los endpoints.

Restringe el acceso a las aplicaciones hasta que el dispositivo cumpla con las políticas de seguridad definidas.

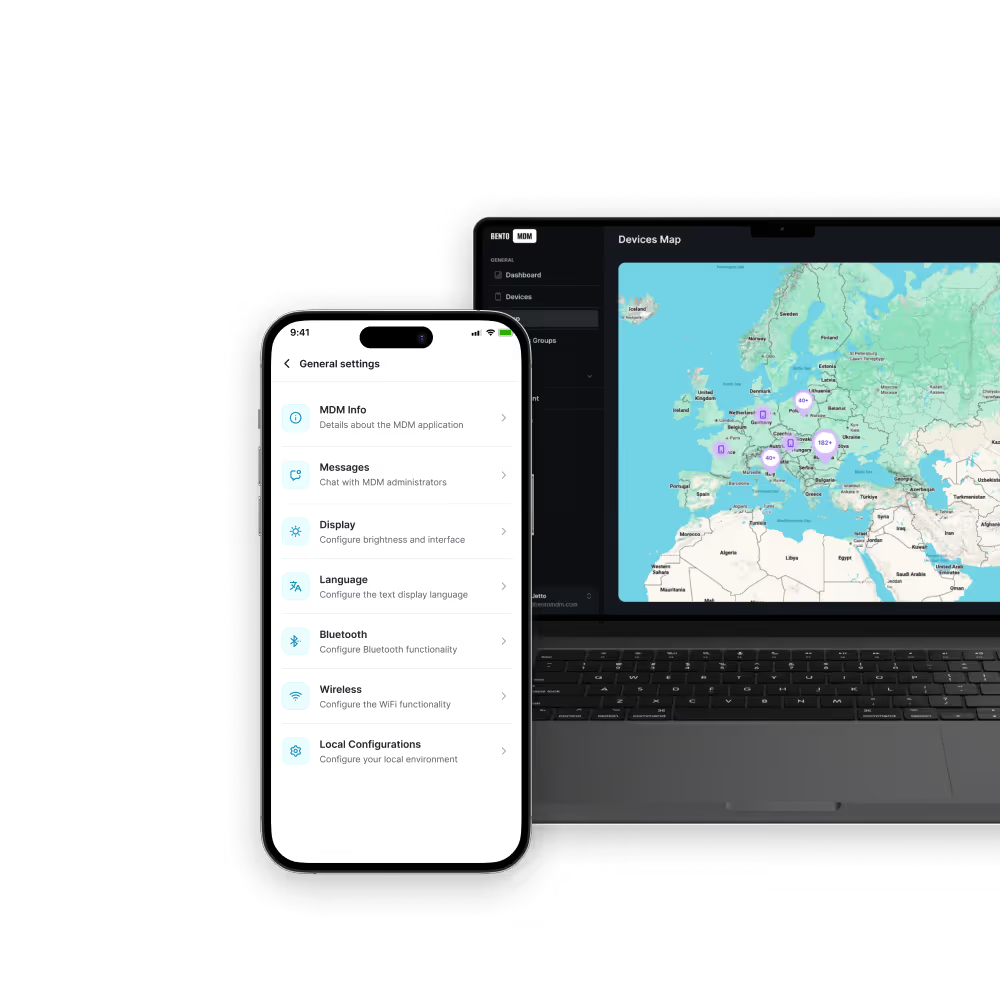
Muestra el estado de confianza y el nivel de cumplimiento del dispositivo en la consola en tiempo real.
Sincroniza los perfiles de usuario y el estado de los dispositivos entre Okta y Bento.
Activa automáticamente acciones basadas en políticas en los dispositivos que no cumplen los requisitos o que no son de confianza.
La integración con Okta aporta confianza en la identidad a la gestión de dispositivos y automatiza la inscripción, la emisión de certificados, el acceso condicional, las comprobaciones de cumplimiento y la corrección en todos los endpoints.

Los dispositivos gestionados reciben Okta Verify como una aplicación silenciosa y gestionada, lo que agiliza la configuración de MFA sin que el usuario final tenga que intervenir y garantiza una autenticación fluida en toda la empresa en todos los endpoints.

Los certificados de dispositivo se emiten, renuevan y revocan automáticamente mediante la integración con Okta, validando de forma continua la identidad del dispositivo y eliminando la gestión manual de certificados por parte de los equipos de TI.

Las políticas contextuales utilizan las señales de confianza de Okta y los datos de postura de MDM para bloquear o conceder el acceso a las aplicaciones en tiempo real, según el estado del dispositivo.

Los paneles de control en directo combinan el estado de confianza de los dispositivos de Okta con las métricas de cumplimiento de Bento, y proporcionan informes listos para auditorías sobre el cumplimiento de las políticas, los niveles de parches y el estado de seguridad de toda tu flota.

Las comprobaciones obligatorias verifican la inscripción en MDM, la integridad de los certificados y el estado de seguridad del dispositivo antes de permitir el acceso a aplicaciones confidenciales y recursos corporativos a través de Okta.

La información de usuarios y grupos se sincroniza automáticamente entre Okta y Bento MDM, lo que permite alinear a la perfección las asignaciones de dispositivos y los permisos de acceso con la infraestructura de identidades existente.

Cuando se detecta una infracción de política, Bento activa acciones como la cuarentena del dispositivo, el despliegue de parches o la revocación del acceso, basadas en las señales de confianza de Okta para restablecer rápidamente el cumplimiento normativo.

Las API REST abiertas de Okta y Bento permiten crear integraciones personalizadas que automatizan los eventos del ciclo de vida de los dispositivos, las comprobaciones de identidad y los flujos de trabajo de seguridad en los sistemas empresariales existentes.

Aprovecha las políticas unificadas de identidad y dispositivos mediante la integración con Okta para aplicar certificados, autenticación multifactor, acceso condicional y evaluación de confianza en tiempo real en todos los endpoints.

«Con Bento MDM y FSM, gestionamos de forma eficiente más de 700 dispositivos, automatizamos los flujos de trabajo y mejoramos la comunicación entre los equipos de campo».
Cristian Bordescu
Director de operaciones

«Nuestra colaboración con Bento en la migración de más de 2000 dispositivos de DPD fue excepcional, destacando por su apertura, flexibilidad y soporte constante a lo largo de todo el proyecto. Su rápida adaptación a los retos y su enfoque orientado a las soluciones marcaron la diferencia; un socio verdaderamente fiable y profesional».
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
«La gestión de servicios de campo y dispositivos móviles de Bento nos han ayudado a optimizar las intervenciones sobre el terreno, proteger los dispositivos móviles y aumentar la transparencia operativa».
Simona Gigiu
Directora de Línea de Negocio

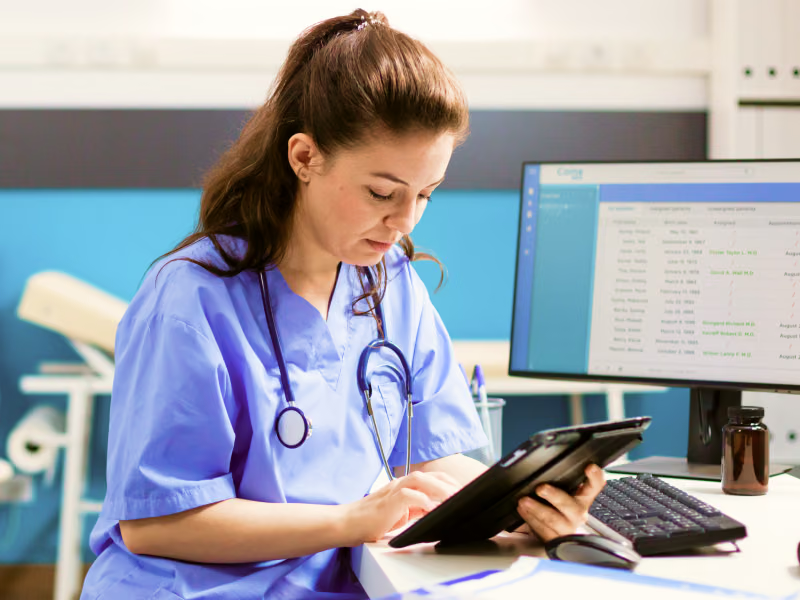
Garantiza un acceso seguro al portal para profesionales sanitarios y pacientes mediante SSO, MFA adaptativa, automatización del ciclo de vida, aprovisionamiento de usuarios y auditorías de cumplimiento continuas y en tiempo real.

Protege los inicios de sesión de los operadores bursátiles y de la banca móvil mediante SSO, MFA, políticas adaptativas, gestión del ciclo de vida de los usuarios, detección de amenazas y registros de auditoría.
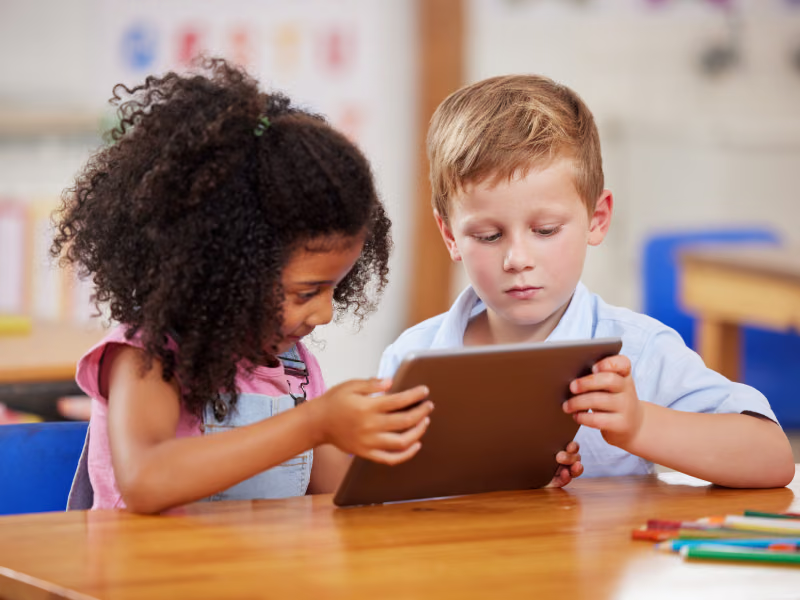
Acceso a aplicaciones para estudiantes y profesores mediante SSO, aprovisionamiento automatizado, opciones sin contraseña, MFA, sincronización de directorios y control de acceso basado en roles.
Ofrece acceso seguro a quioscos para empleados y clientes mediante SSO, MFA, sincronización de directorios, flujos de trabajo de ciclo de vida, autenticación adaptativa y gestión de la identidad de los clientes.

Identidades de trabajadores y dispositivos IoT mediante SSO, aprovisionamiento automático, MFA, aplicación de políticas, sincronización de directorios e integración con sistemas SCADA.
Los organismos públicos protegen las oficinas locales y los portales para ciudadanos mediante SSO, MFA, políticas condicionales, automatización del ciclo de vida de las identidades, sincronización de directorios e informes de cumplimiento.

RGPD
Conforme

99,9 %
Tiempo de actividad
ISO 27001
Cumplimiento

HIPAA
Conforme
¿Puede Okta aplicar políticas de acceso adaptativas?
Sí, las reglas de acceso se ajustan en función del estado del dispositivo, la ubicación o las señales de riesgo para permitir o bloquear sesiones de forma dinámica.
¿Cómo automatiza Okta el aprovisionamiento de usuarios?
Automatiza la creación, actualización y desactivación de cuentas de usuario según las reglas del directorio y la pertenencia a grupos. Garantiza derechos de acceso precisos.
¿Qué es el inicio de sesión único (SSO)?
Inicia sesión una vez y accede de forma segura a todas tus aplicaciones y servicios; reduce la fatiga de contraseñas y simplifica el acceso de los usuarios a los sistemas corporativos.
¿Cómo se integra Okta con Bento MDM?
Sincroniza al instante las identidades de los usuarios y los grupos de dispositivos, aplica políticas de acceso y agiliza los flujos de trabajo de inscripción en una consola de gestión unificada.
¿Qué es Okta?
Una plataforma de identidad basada en la nube que permite el inicio de sesión único seguro, MFA y la gestión del ciclo de vida de los usuarios en todas las aplicaciones y dispositivos.
¿Okta cumple la normativa y ofrece seguridad?
Cumple con SOC 2, ISO 27001 y el RGPD. Incluye supervisión continua y detección de amenazas para proteger identidades y datos corporativos.
¿Qué es la MFA?
Añade seguridad adicional al exigir un segundo paso de verificación, como una notificación de distribuir o un token de hardware, antes de conceder acceso a la aplicación.

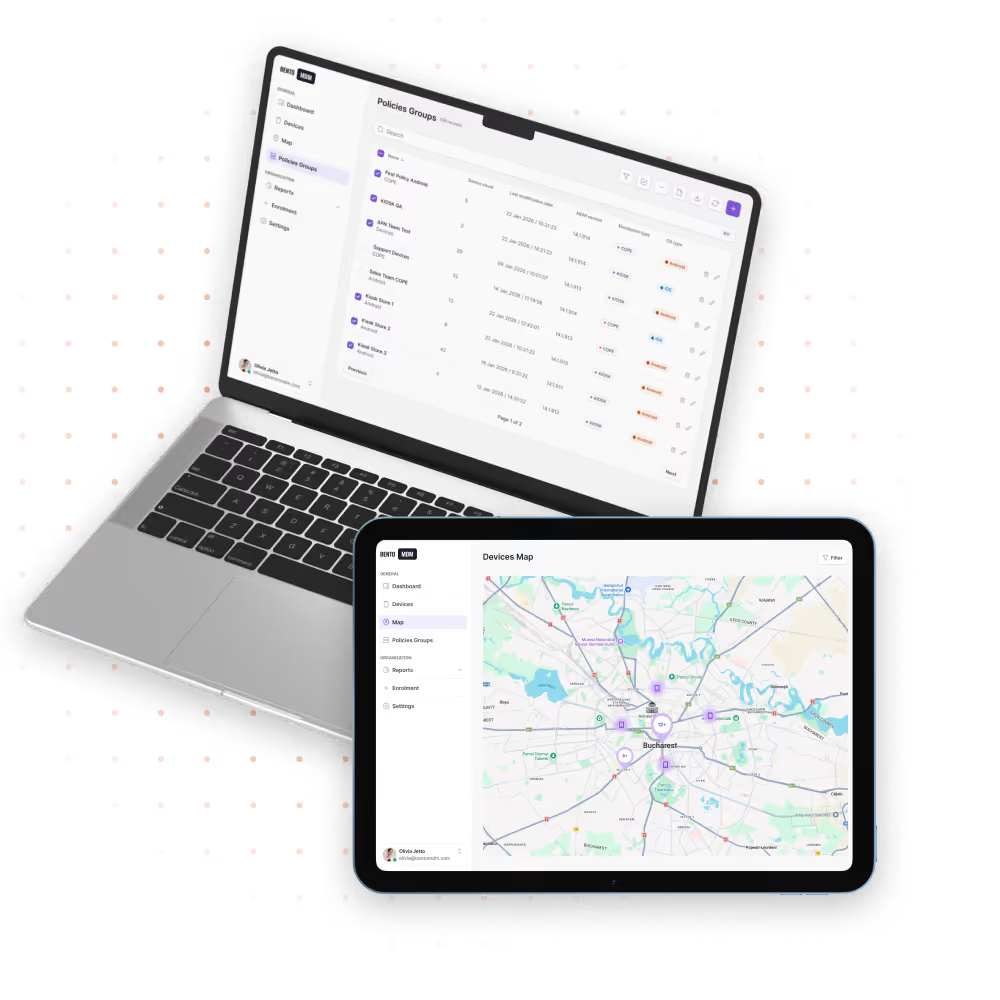
Desde BYOD hasta el modo quiosco, Bento MDM protege y simplifica la gestión de tus dispositivos. Pruébalo gratis o reserva una demostración en directo.


Por funciones
Por iniciativa empresarial
Por soporte del sistema operativo