Scelto da




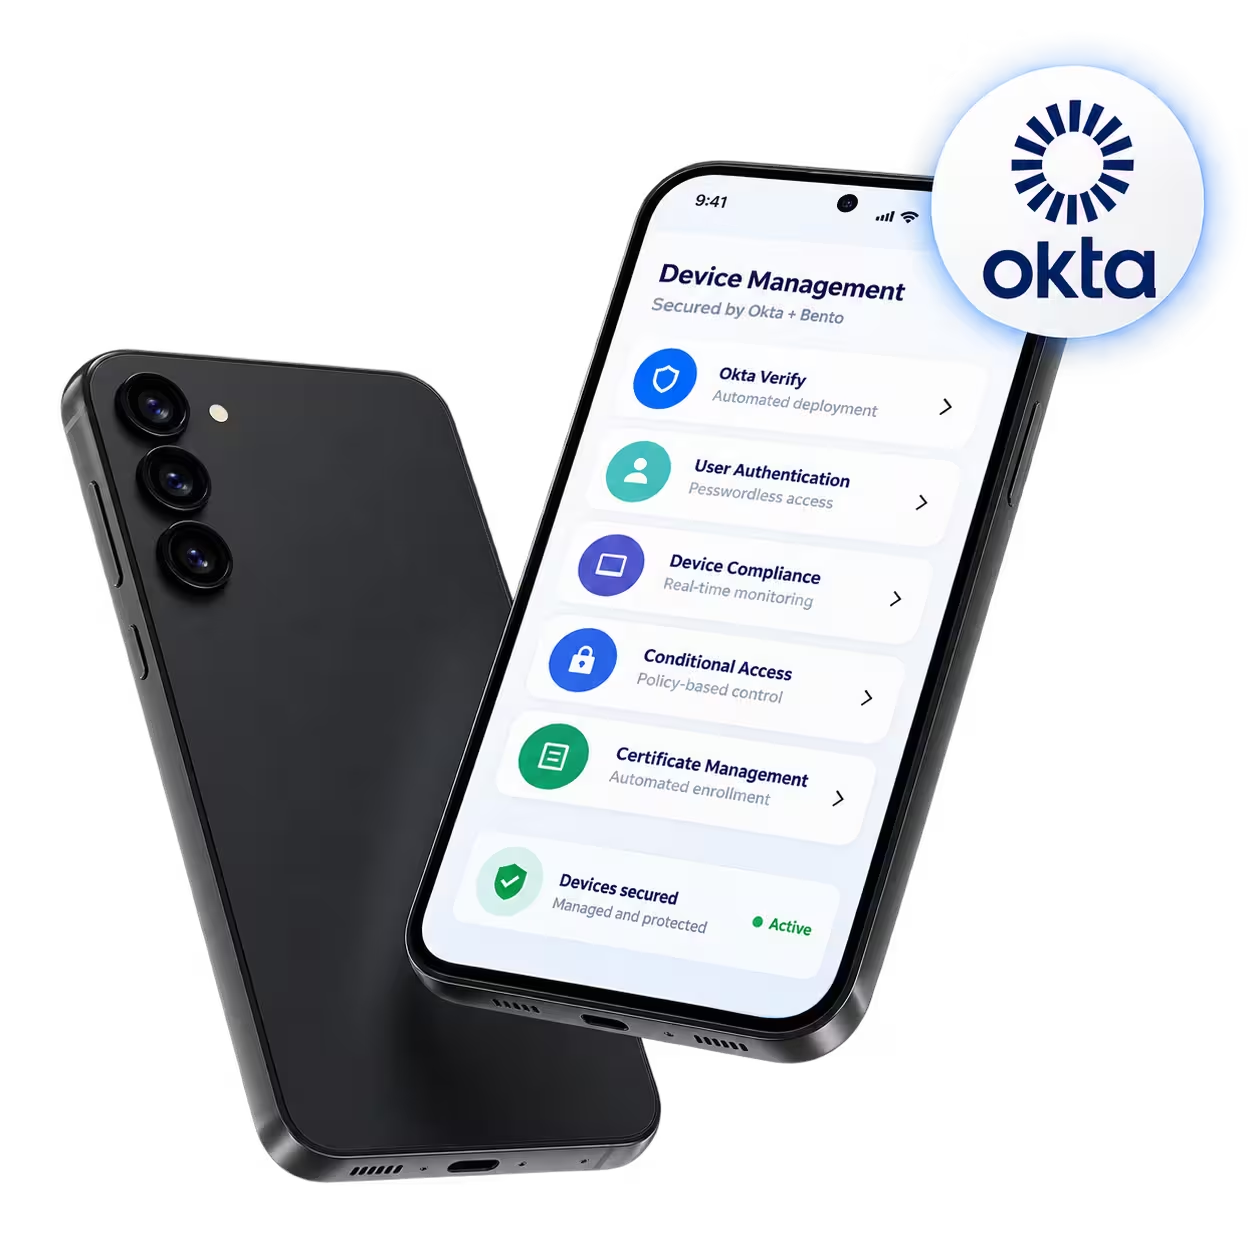
Distribuisce Okta Verify in modo silenzioso sui dispositivi gestiti senza alcun intervento da parte dell’utente.

Rilascia e gestisce i certificati dei dispositivi per un’autenticazione sicura e affidabile degli endpoint.

Limita l’accesso alle applicazioni finché il dispositivo non soddisfa i criteri di sicurezza definiti.

Mostra lo stato di affidabilità e conformità attuale del dispositivo nella console in tempo reale.
Sincronizza i profili utente e lo stato dei dispositivi tra Okta e Bento.
Attiva automaticamente azioni basate su criteri per i dispositivi non conformi o non attendibili.
L’integrazione con Okta garantisce l’affidabilità delle identità nella gestione dei dispositivi, automatizzando la registrazione, l’emissione dei certificati, l’accesso condizionale, i controlli di conformità e le azioni correttive su tutti gli endpoint.

I dispositivi gestiti ricevono Okta Verify come app gestita in modalità silenziosa. Così semplifichi la configurazione dell’autenticazione a più fattori (MFA) senza richiedere interventi all’utente e garantisci un’autenticazione fluida su tutti gli endpoint.

I certificati dei dispositivi vengono emessi, rinnovati e revocati automaticamente tramite l’integrazione con Okta, verificando continuamente l’identità dei dispositivi ed eliminando la gestione manuale dei certificati da parte dei team IT.

I criteri contestuali usano i segnali di affidabilità di Okta e i dati di integrità di MDM per bloccare o concedere l’accesso alle applicazioni in tempo reale, in base all’integrità del dispositivo.

Le dashboard in tempo reale riuniscono lo stato di affidabilità dei dispositivi Okta e le metriche di conformità di Bento, fornendo report verificabili sul rispetto dei criteri, sui livelli di patch e sullo stato di sicurezza di tutto il tuo parco dispositivi.

I controlli obbligatori verificano la registrazione MDM, l’integrità dei certificati e lo stato di sicurezza del dispositivo prima di consentire l’accesso ad app sensibili e risorse aziendali tramite Okta.

Le informazioni su utenti e gruppi si sincronizzano automaticamente tra Okta e Bento MDM, allineando senza soluzione di continuità le assegnazioni dei dispositivi e le autorizzazioni di accesso all’infrastruttura di identità esistente.

Le violazioni dei criteri rilevate attivano azioni di Bento, come la quarantena del dispositivo, la distribuzione di patch o la revoca dell’accesso, in base ai segnali di affidabilità di Okta, per ripristinare rapidamente la conformità.

Le API REST aperte di Okta e Bento abilitano integrazioni personalizzate e automatizzano gli eventi del ciclo di vita dei dispositivi, i controlli di identità e i flussi di lavoro di sicurezza all’interno dei sistemi aziendali esistenti.
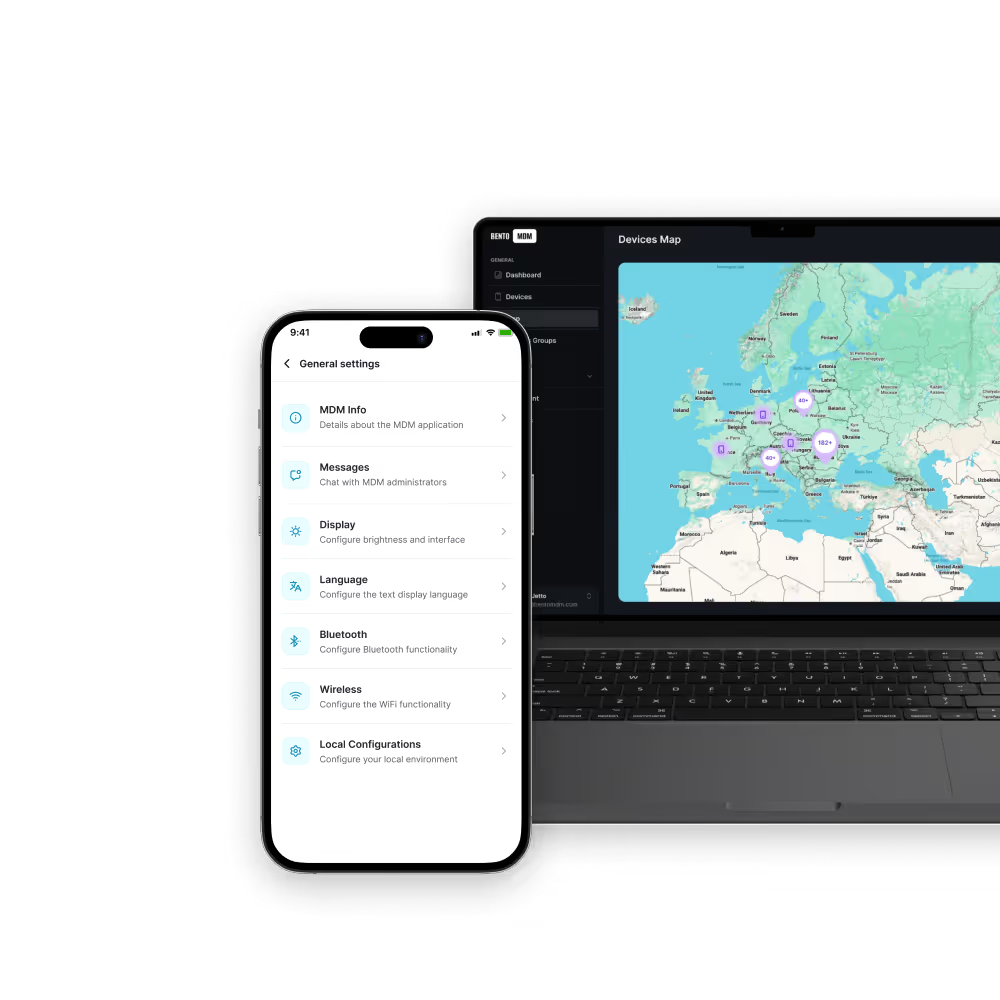
Sfrutta criteri unificati per identità e dispositivi tramite l’integrazione con Okta per applicazione di certificati, autenticazione a più fattori, accesso condizionale e affidabilità in tempo reale su tutti gli endpoint.

“Con Bento MDM e FSM gestiamo oltre 700 dispositivi, automatizziamo i flussi di lavoro e miglioriamo la comunicazione tra i team sul campo.”
Cristian Bordescu
Direttore operativo
“La nostra collaborazione con Bento per la migrazione di oltre 2000 dispositivi DPD è stata eccezionale. Durante tutto il progetto si sono distinti per apertura, flessibilità e supporto costante. Il loro rapido adattamento alle sfide e l’approccio orientato alle soluzioni hanno fatto la differenza: un partner davvero affidabile e professionale.”
Valentina Ionescu
CIO di DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
“La gestione dei servizi sul campo e dei dispositivi mobili di Bento ci ha aiutato a ottimizzare gli interventi sul campo, a rendere sicuri i dispositivi mobili e ad aumentare la trasparenza operativa.”
Simona Gigiu
Dirigente linea di business

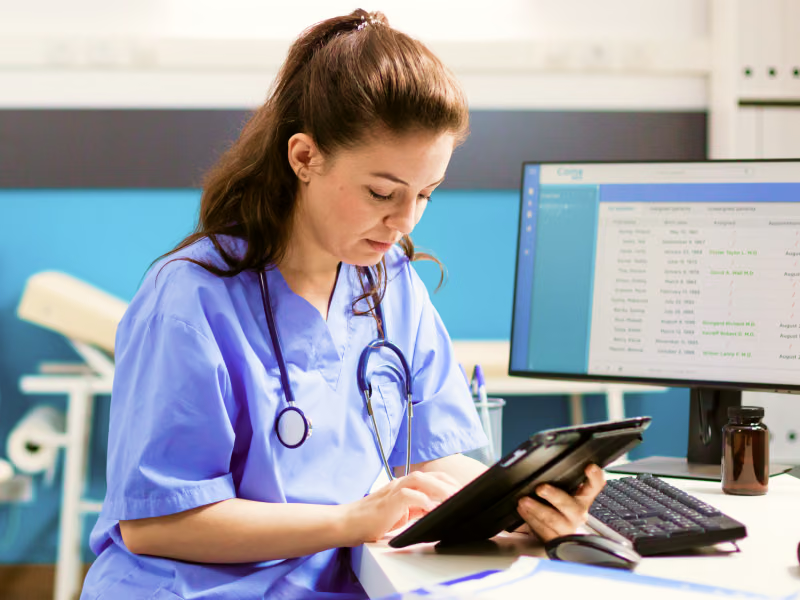
Proteggi l’accesso al portale per medici e pazienti con single sign-on, MFA adattiva, automazione del ciclo di vita, provisioning degli utenti e audit di conformità continui e in tempo reale.
Proteggi i dati di accesso ai servizi di trading e di mobile banking tramite single sign-on, MFA, criteri adattivi, gestione del ciclo di vita degli utenti, rilevamento delle minacce e tracciabilità degli audit.
Accesso alle applicazioni per studenti e docenti tramite single sign-on, provisioning automatizzato, opzioni senza password, MFA, sincronizzazione delle directory e controllo degli accessi basato sui ruoli.
Accesso dei dipendenti e dei clienti ai chioschi tramite single sign-on, MFA, sincronizzazione delle directory, flussi di lavoro basati sul ciclo di vita, autenticazione adattiva e gestione dell’identità dei clienti.
Identità dei lavoratori e dei dispositivi IoT tramite single sign-on, provisioning automatico, MFA, applicazione dei criteri, sincronizzazione delle directory e integrazione con i sistemi SCADA.
Le agenzie proteggono gli uffici sul campo e i portali per i cittadini con single sign-on, MFA, criteri condizionali, automazione del ciclo di vita delle identità, sincronizzazione delle directory e reportistica di conformità.
GDPR
Conforme

99,9%
Uptime
ISO 27001
Conforme

HIPAA
Conforme
Okta può applicare criteri di accesso adattivi?
Sì, le regole di accesso si adattano in base allo stato dell’endpoint, alla posizione o ai segnali di rischio e consentono o bloccano le sessioni in modo dinamico.
In che modo Okta automatizza il provisioning degli utenti?
Crea, aggiorna e disattiva automaticamente gli account utente in base ai criteri della directory e alle appartenenze ai gruppi. Garantisce diritti di accesso precisi.
Cos’è il single sign-on (SSO)?
Consente un unico accesso sicuro a più app e servizi, riduce il sovraccarico da password e semplifica l’accesso degli utenti nei sistemi aziendali.
Come si integra Okta con Bento MDM?
Sincronizza istantaneamente identità utente e gruppi di dispositivi. Applica i criteri di accesso e semplifica i flussi di lavoro di registrazione in una console di gestione unificata.
Cos’è Okta?
Una piattaforma di identità basata su cloud che consente il single sign-on sicuro, l’autenticazione a più fattori e la gestione del ciclo di vita degli utenti su tutte le applicazioni e i dispositivi.
Okta è conforme e sicuro?
Il servizio è conforme a SOC 2, ISO 27001 e GDPR e include monitoraggio continuo e rilevamento delle minacce per proteggere identità e dati aziendali.
Cos’è l’autenticazione a più fattori (MFA)?
Aggiungi un ulteriore livello di sicurezza: richiedi una seconda verifica, come una notifica push o un token hardware, prima di concedere l’accesso all’applicazione.
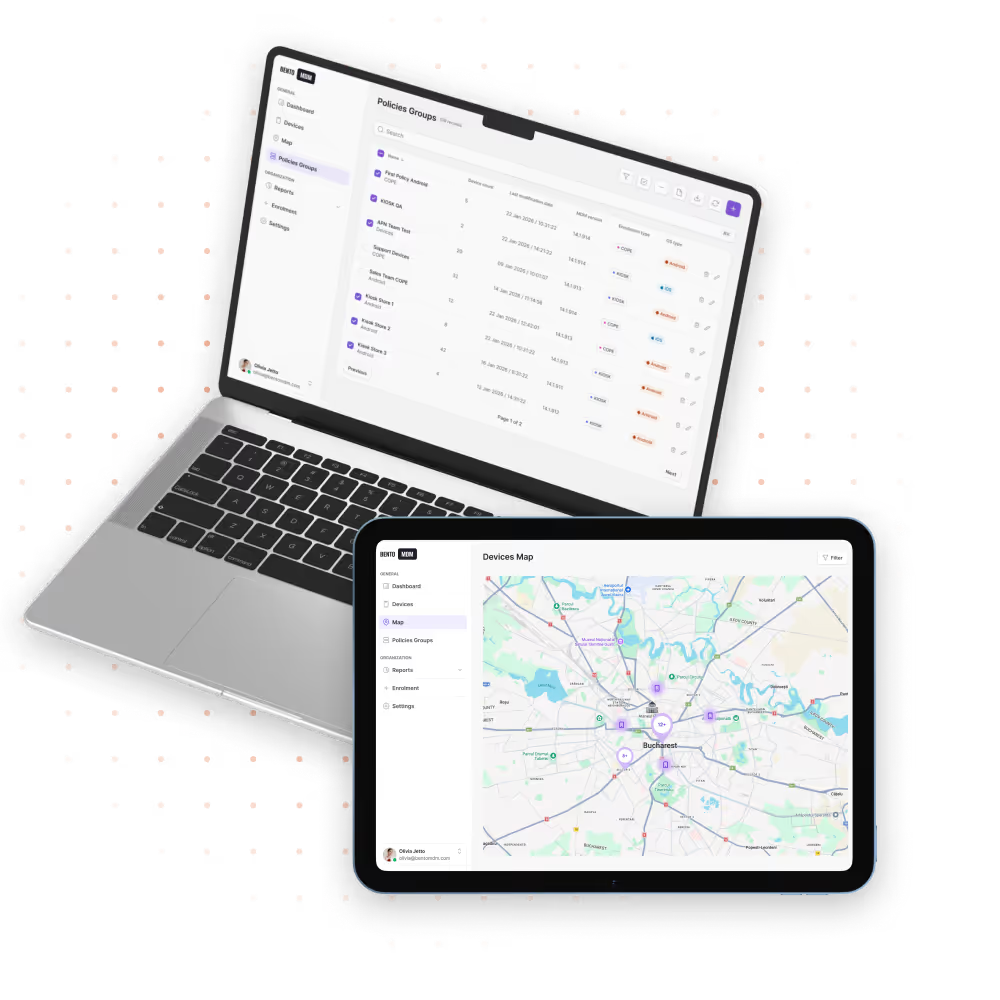
Dal BYOD al blocco dei chioschi, Bento MDM protegge e semplifica la gestione dei tuoi dispositivi. Provalo gratis o prenota una demo dal vivo.


Per funzionalità
Per iniziativa aziendale
Per sistema operativo supportato