Vertrauen auf uns




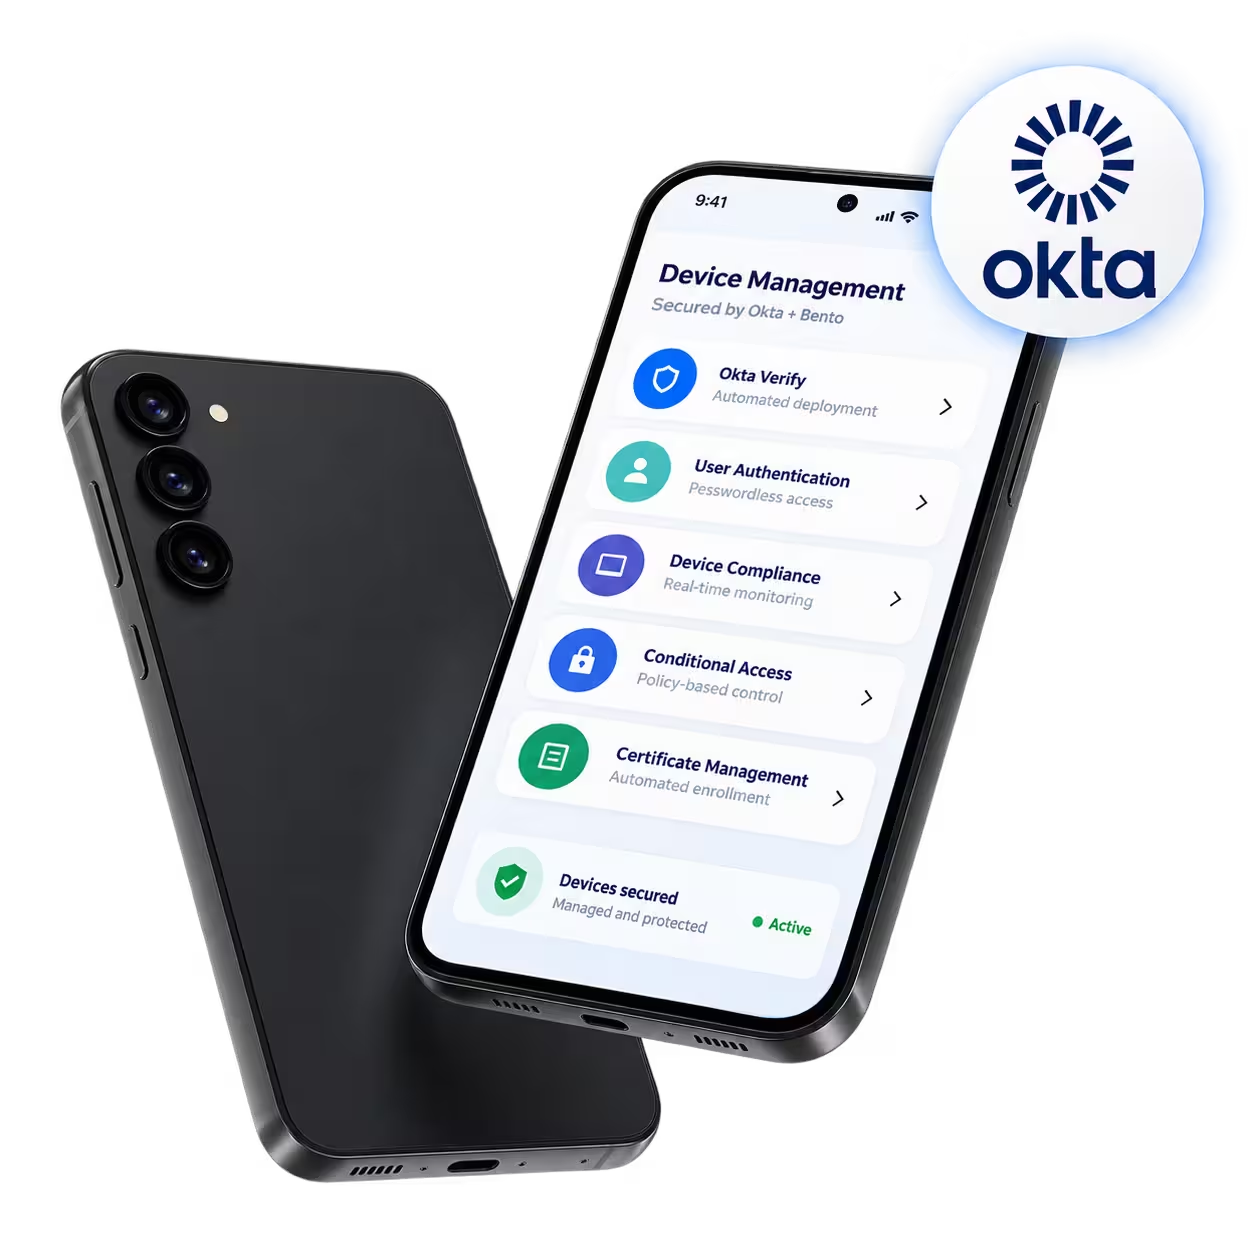
Stellt Okta Verify ohne Benutzereingriff im Hintergrund auf verwalteten Geräten bereit.

Stellt Gerätezertifikate aus und verwaltet sie für eine sichere, vertrauenswürdige Endpunktauthentifizierung.

Beschränkt den Anwendungszugriff, bis das Gerät definierte Sicherheitsrichtlinien erfüllt.

Zeigt den aktuellen Status des Gerätevertrauens und die Compliance in der Live-Konsole an.
Synchronisiert Benutzerprofile und Gerätestatus zwischen Okta und Bento.
Löst automatisch richtlinienbasierte Aktionen für nicht konforme oder nicht vertrauenswürdige Geräte aus.
Die Okta-Integration bringt identitätsbasiertes Vertrauen in die Geräteverwaltung und automatisiert die Registrierung, Zertifikatsausstellung, bedingte Zugriffssteuerung, Compliance-Prüfungen und Korrekturmaßnahmen auf allen Endgeräten.

Verwaltete Geräte erhalten Okta Verify als still im Hintergrund bereitgestellte und zentral verwaltete App. Dadurch wird die Einrichtung der Multi-Faktor-Authentifizierung (MFA) ohne zusätzliche Schritte für Endnutzer vereinfacht und eine nahtlose, unternehmensweite Authentifizierung auf allen Endgeräten gewährleistet.

Gerätezertifikate werden über die Okta-Integration automatisch ausgestellt, erneuert und widerrufen. So wird die Geräteidentität kontinuierlich validiert und IT-Teams müssen Zertifikate nicht mehr manuell handhaben.

Kontextbezogene Richtlinien nutzen Vertrauenssignale von Okta und Zustandsdaten aus dem MDM, um den Zugriff auf Anwendungen in Echtzeit abhängig vom Sicherheits- und Gerätezustand zu gewähren oder zu blockieren.

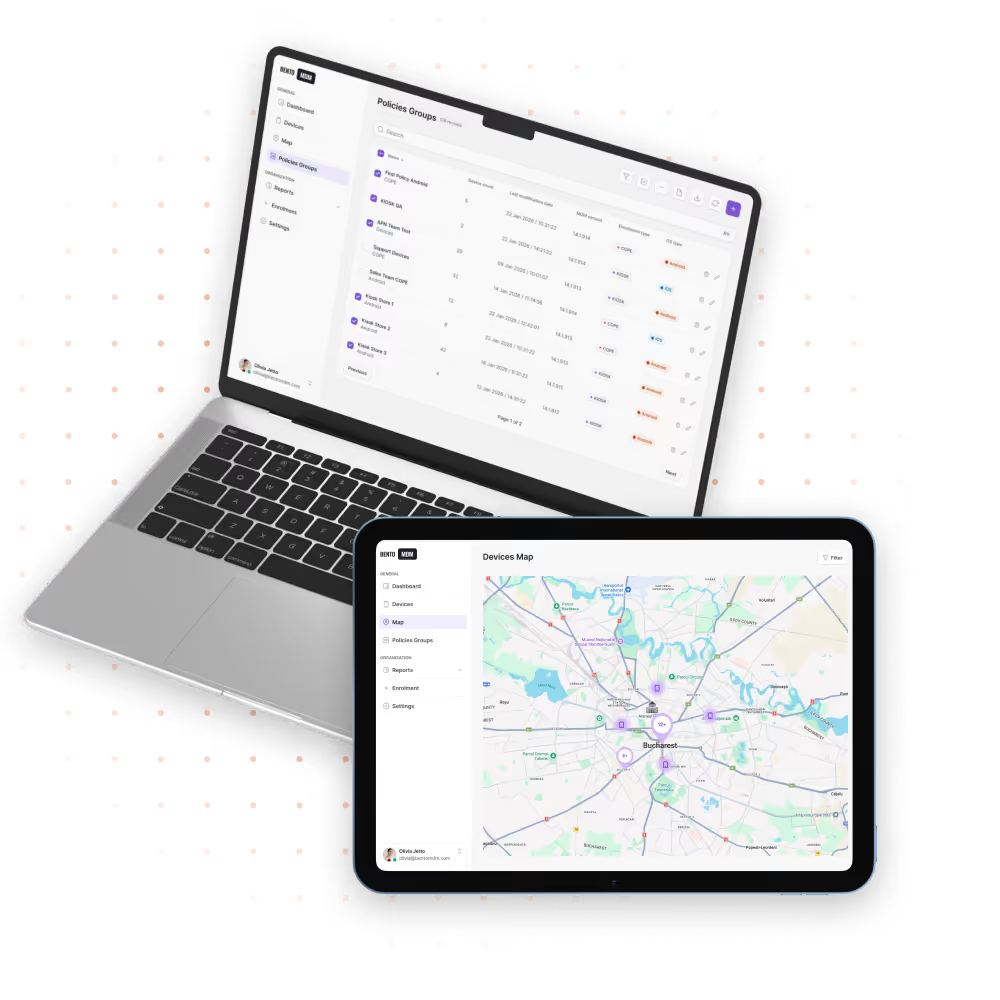
Live-Dashboards führen den Gerätestatus von Okta mit den Compliance-Kennzahlen von Bento zusammen und liefern auditfähige Berichte über die Einhaltung von Richtlinien, Patch-Stände und die Sicherheitslage Ihrer gesamten Geräteflotte.

Obligatorische Prüfungen bestätigen MDM-Registrierung, Zertifikatsintegrität und Gerätestatus, bevor Zugriff auf sensible Apps und unternehmenseigene Ressourcen über Okta erlaubt wird.

Benutzer- und Gruppeninformationen werden automatisch zwischen Okta und Bento MDM synchronisiert. So stimmen Gerätezuweisungen und Zugriffsberechtigungen reibungslos mit der bestehenden Identitätsinfrastruktur überein.

Erkannte Richtlinienverstöße lösen auf Basis von Okta-Vertrauenssignalen Bento-Aktionen aus, etwa Gerätequarantäne, Patch-Bereitstellung oder Zugriffsentzug, damit die Compliance schnell wiederhergestellt wird.

Offene REST-APIs von Okta und Bento ermöglichen benutzerdefinierte Integrationen und automatisieren Gerätelebenszyklus-Ereignisse, Identitätsprüfungen und Sicherheits-Workflows in bestehenden Unternehmenssystemen.

Nutzen Sie einheitliche Identitäts- und Geräterichtlinien über die Okta-Integration, um Zertifikate, Multifaktor-Authentifizierung, bedingten Zugriff und Echtzeitvertrauen über Endpunkte hinweg durchzusetzen.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

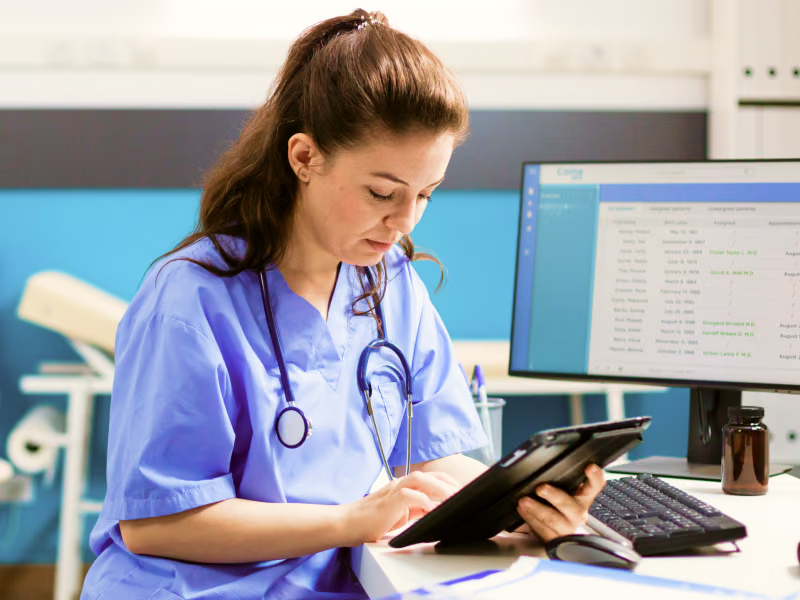
Sichern Sie den Portalzugriff für Klinikpersonal und Patienten mit SSO, adaptiver MFA, Lebenszyklusautomatisierung, Benutzerbereitstellung und kontinuierlichen Compliance-Audits in Echtzeit.

Schützen Sie Anmeldungen für Trading- und Mobile-Banking-Anwendungen mit SSO, MFA, adaptiven Richtlinien, Benutzerlebenszyklusverwaltung, Bedrohungserkennung und lückenlosen Audit-Trails.
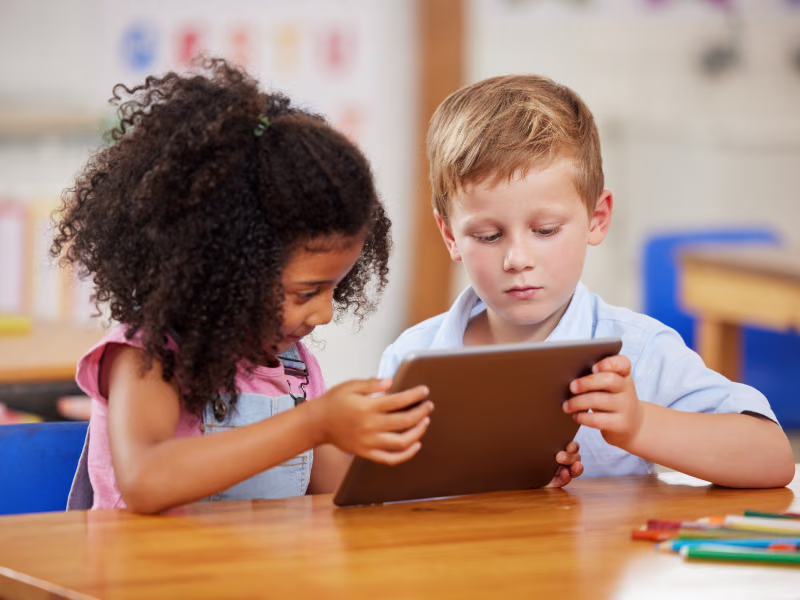
Anwendungszugriff für Studierende und Lehrkräfte über SSO, automatisierte Bereitstellung, passwortlose Optionen, MFA, Verzeichnissynchronisierung und rollenbasierte Zugriffskontrolle.
Kioskzugriff für Mitarbeitende und Kunden mit SSO, MFA, Verzeichnissynchronisierung, Lebenszyklus-Workflows, adaptiver Authentifizierung und Kundenidentitätsverwaltung.

Identitäten für Arbeitskräfte und IoT-Geräte mit SSO, automatisierter Bereitstellung, MFA, Richtliniendurchsetzung, Verzeichnissynchronisierung und Integration mit SCADA-Systemen.
Behörden sichern Außenstellen und Bürgerportale über SSO, MFA, bedingte Richtlinien, Automatisierung des Identitätslebenszyklus, Verzeichnissynchronisierung und Compliance-Reporting.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Ist Okta konform und sicher?
Entwickelt unter Einhaltung der Compliance-Standards SOC 2, ISO 27001 und der DSGVO, ergänzt durch kontinuierliche Überwachung und Bedrohungserkennung zum Schutz von unternehmenseigenen Identitäten und Daten.
Kann Okta adaptive Zugriffsrichtlinien durchsetzen?
Ja – Zugriffsregeln passen sich je nach Gerätestatus, Standort oder Risikosignalen an, um Sitzungen dynamisch zuzulassen oder zu blockieren.
Wie automatisiert Okta die Benutzerbereitstellung?
Das System erstellt, aktualisiert und deaktiviert Benutzerkonten automatisch auf der Grundlage von Verzeichnisregeln und Gruppenmitgliedschaften. So gewährleistet es präzise Zugriffsrechte.
Was ist Multi-Faktor-Authentifizierung (MFA)?
Bietet zusätzliche Sicherheit, indem vor der Gewährung des Zugriffs auf eine Anwendung ein zweiter Verifizierungsschritt – beispielsweise eine Push-Benachrichtigung oder ein Hardware-Token – erforderlich ist.
Was ist Single Sign-On (SSO)?
Es ermöglicht eine sichere Anmeldung für mehrere Apps und Dienste. Dadurch sinkt der Passwortaufwand, und der Benutzerzugriff auf unternehmenseigene Systeme wird vereinfacht.
Wie lässt sich Okta in Bento MDM integrieren?
Synchronisiert Benutzeridentitäten und Gerätegruppen sofort. Setzt Zugriffsrichtlinien durch. Optimiert Registrierungsabläufe in einer einheitlichen Verwaltungskonsole.
Was ist Okta?
Eine cloudbasierte Identitätsplattform, die sicheres Single Sign-On, Multi-Faktor-Authentifizierung und die Verwaltung des Benutzerlebenszyklus über Anwendungen und Geräte hinweg ermöglicht.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems