Vertrauen auf uns




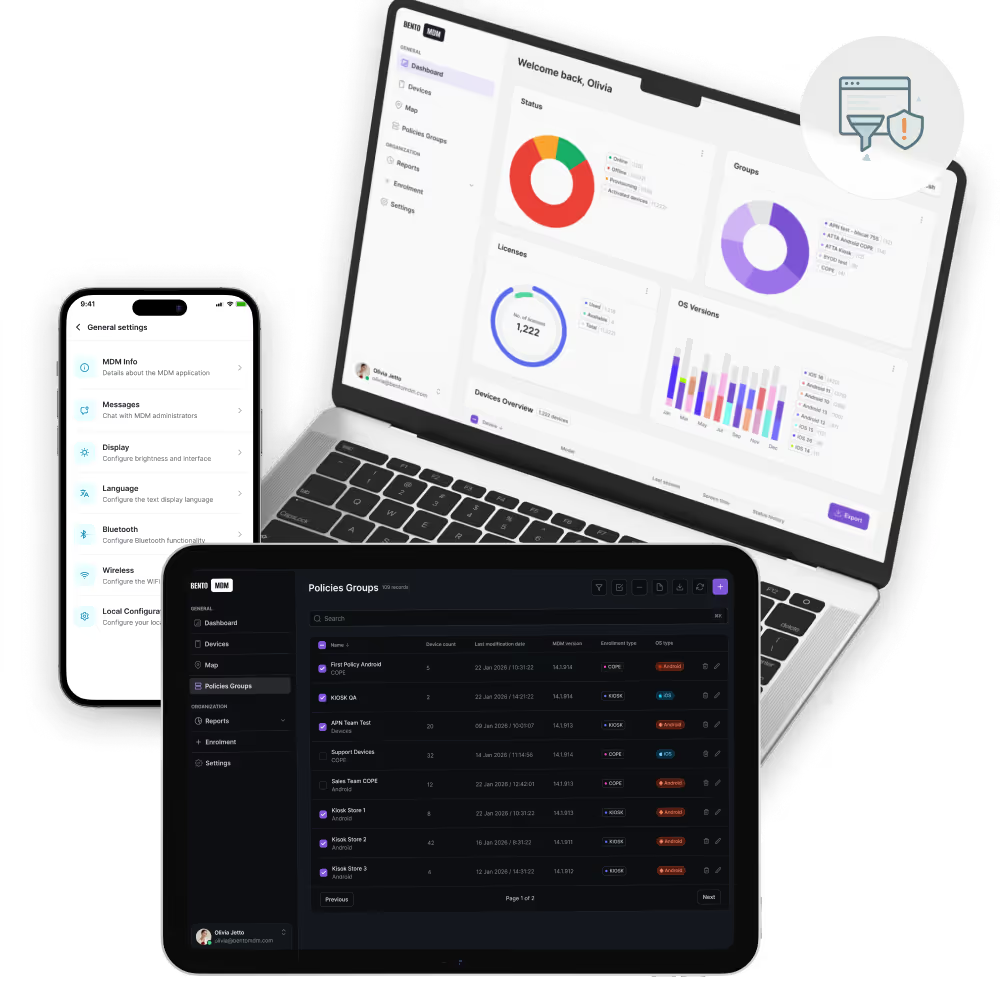
Mit Bento MDM registrieren Sie mobile Endgeräteflotten innerhalb von Tagen statt Monaten. Die automatische Geräteregistrierung richtet die Geräte automatisch ein, sobald sie eine Internetverbindung herstellen. Eine manuelle Einrichtung ist nicht erforderlich.

Die Android-Geräteverwaltung beginnt bei 1 € pro Gerät und Monat und umfasst alle Funktionen: Arbeitsprofil, Device Owner, Kioskmodus und Managed Google Play. Keine Zugangsbeschränkungen für Unternehmenskunden. Mengenrabatte sind verfügbar.

Exklusiv bei Bento MDM: Offline-QR-Befehle übertragen verschlüsselte Richtlinien, App-Updates und Konfigurationsänderungen auf Android-Geräte ohne Internetverbindung, wodurch sich die Android-Geräteverwaltung auch auf Lagerhäuser, Baustellen und Einsatzorte ohne Netzabdeckung ausweiten lässt.

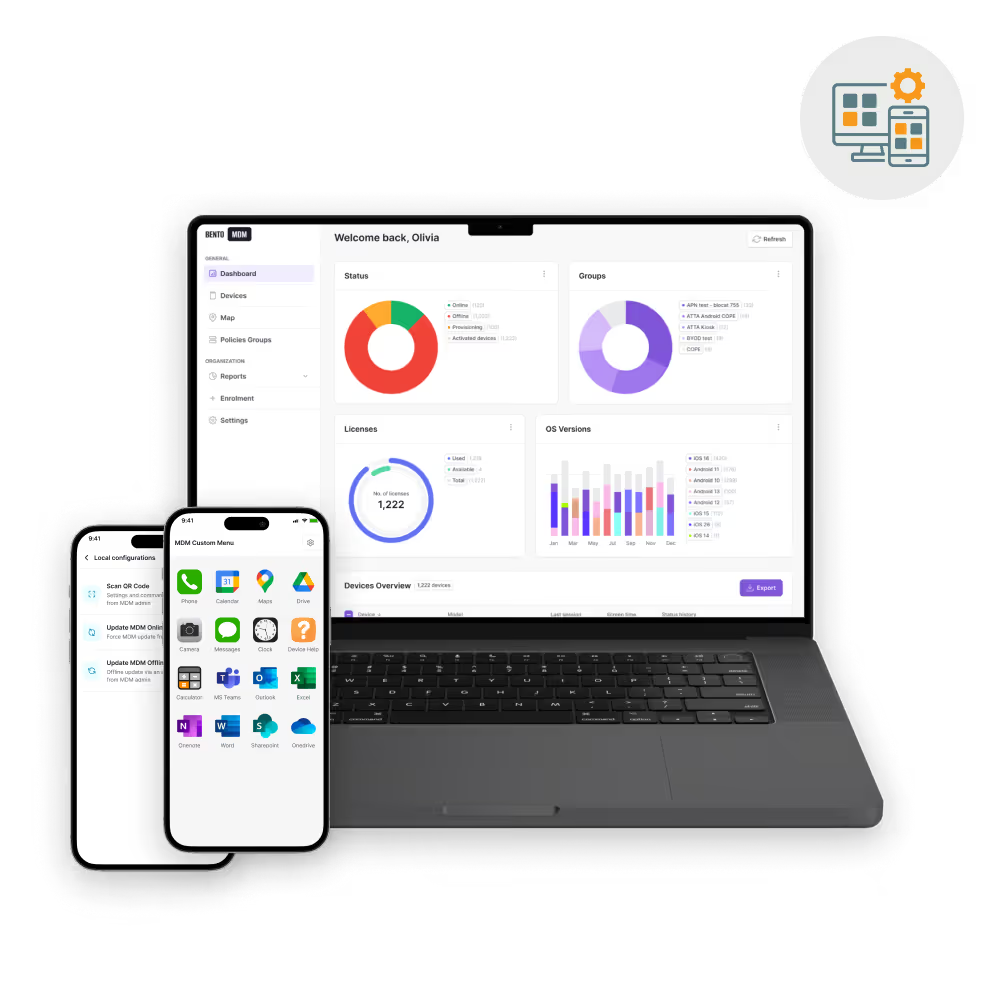
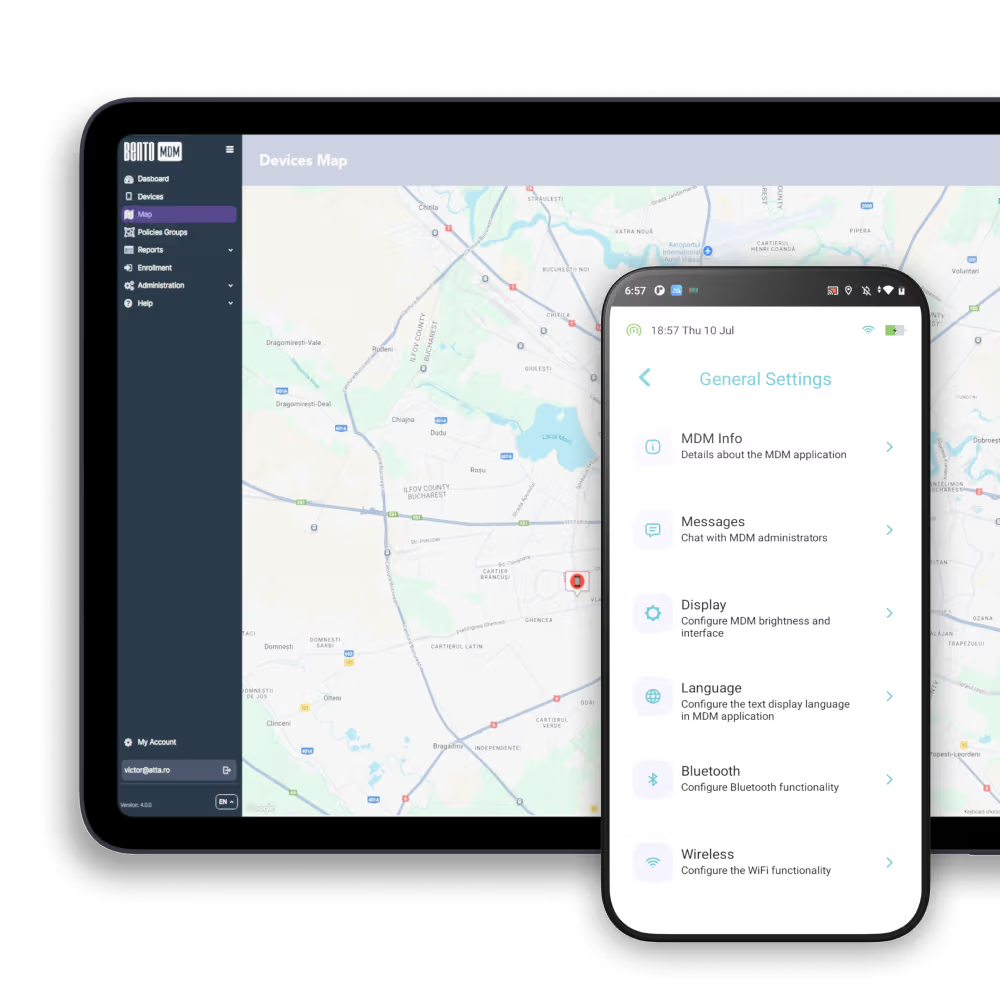
Auch technisch nicht versierte Manager können Android-Geräte registrieren, in Gruppen einteilen und Richtlinien darauf anwenden, ganz ohne Skriptausführung oder Befehlszeilentools. Die Konsole führt die Nutzer Schritt für Schritt durch die Registrierung, App-Bereitstellung und Sicherheitskonfiguration.

Die Android Zero-Touch-Geräteregistrierung richtet Unternehmensgeräte automatisch ein: Das Gerät lädt den MDM-Agenten herunter, wendet das zugewiesene Profil an und wechselt beim ersten Start in den entsprechenden Verwaltungsmodus (Work Profile, Device Owner oder COSU). Samsung Knox Mobile Enrollment erweitert dies auf Samsung-spezifische Hardware mit zusätzlichen Optionen für die Bereitstellung. Nach der Erstkonfiguration ist kein Eingreifen der IT-Abteilung erforderlich.

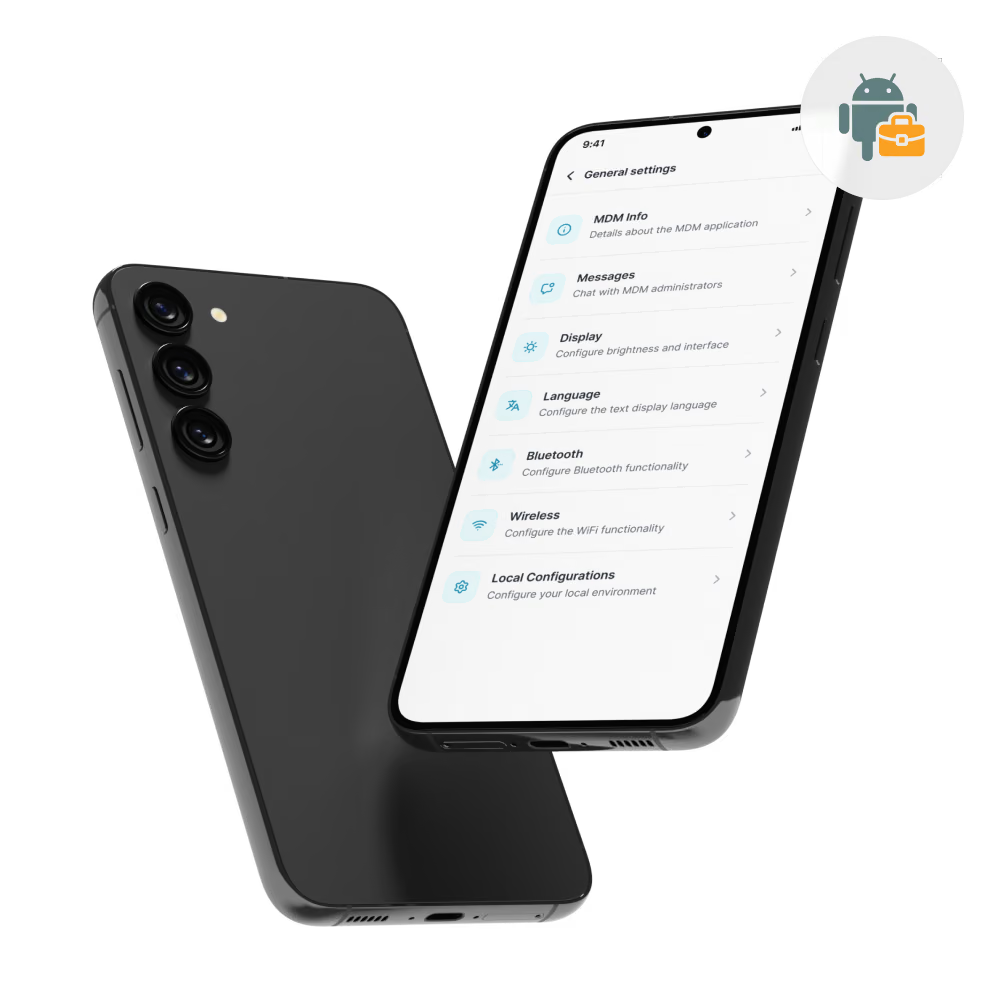
Das Android-Arbeitsprofil erstellt auf dem privaten Gerät des Mitarbeitenden einen separaten Container für Unternehmens-Apps, -Daten und -Richtlinien. Die IT-Abteilung verwaltet das Arbeitsprofil. Sie setzt Sicherheitsrichtlinien durch und stellt Apps über Managed Google Play bereit. Bei Ausscheiden des Mitarbeitenden löscht sie die Unternehmensdaten aus der Ferne, ohne private Fotos, Nachrichten oder Apps zu beeinträchtigen. Work Profile ist der Android-Enterprise-Modus, der für BYOD-Einsätze entwickelt wurde.

Der Device-Owner-Modus gewährt der IT-Abteilung die volle Kontrolle über unternehmensgeführte Android-Geräte. COPE (Company Owned, Personally Enabled) ermöglicht die Nutzung eines Arbeitsprofils für private Zwecke neben der unternehmenseigenen Verwaltung. COSU (Company Owned, Single Use) sperrt das Gerät auf eine einzige App oder eine kuratierte App-Auswahl für Kiosk-, Digital Signage- und zweckgebundene Bereitstellungen. Der Device-Owner-Modus ermöglicht den Schutz vor Werksreset, die Sperrung von Hardwaretasten sowie die stillschweigende App-Installation.

„Managed Google Play“ ist der Vertriebskanal für Unternehmens-Apps im Rahmen der Android-Geräteverwaltung. Die IT-Abteilung genehmigt Apps einmalig und stellt sie im Hintergrund flächendeckend bereit. Unterstützt werden Versionssperren (Festlegung einer bestimmten App-Version auf allen Geräten), privates App-Hosting (Verteilung interner APKs über Play ohne öffentliche Veröffentlichung) sowie verwaltete App-Konfigurationen (direkte Übertragung von Server-URLs, Lizenzschlüsseln und Feature-Flags in die App).

Richtlinien zur Android-Geräteverwaltung regeln Verschlüsselung, Passwortstärke, Kamera- und USB-Einschränkungen, WLAN- und VPN-Konfigurationen sowie Betriebssystem-Baselines. Die Richtlinien gelten pro Gerätegruppe, pro Registrierungsmodus oder pro Standort. So lassen sich unterschiedliche Sicherheitsstufen für robuste Geräte im Außendienst im Vergleich zu BYOD-Smartphones von Führungskräften definieren.

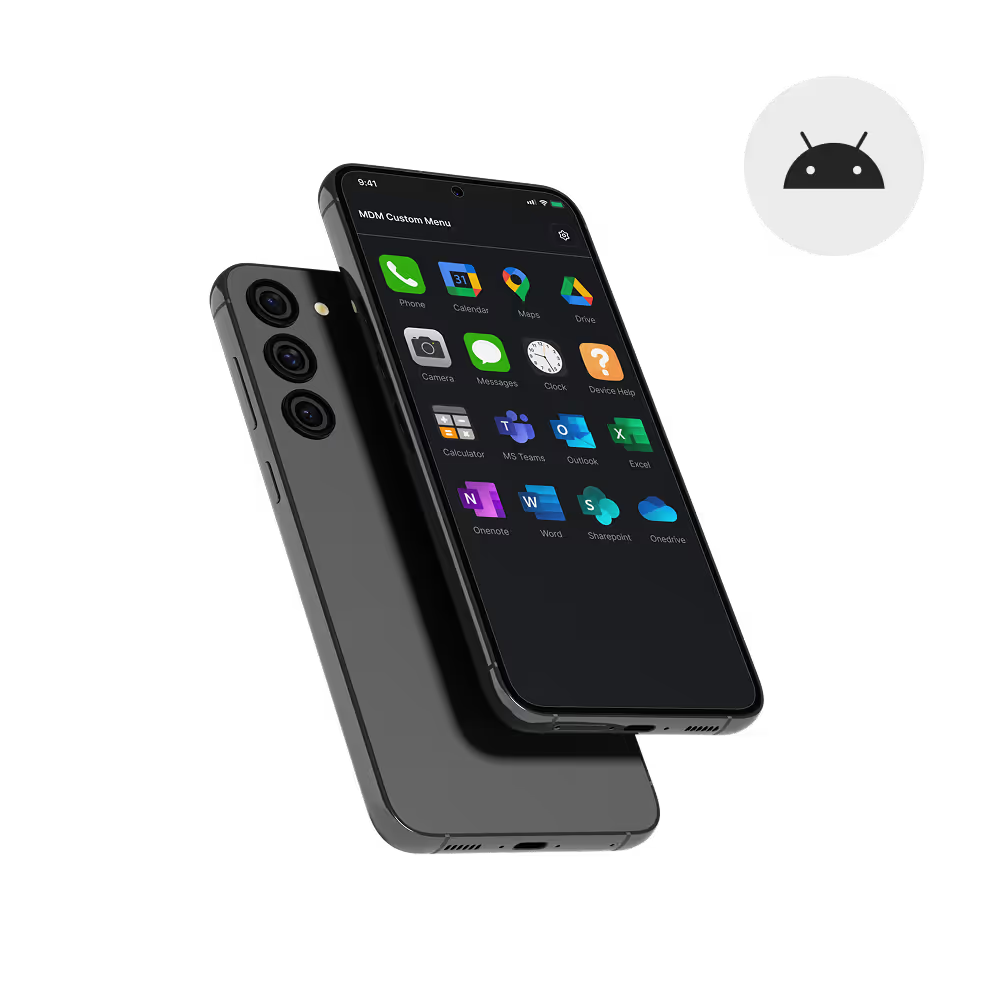
Der Android-COSU-Kioskmodus beschränkt Geräte auf eine einzelne freigegebene App oder eine festgelegte Auswahl von Apps. Die Startseite wird ersetzt, die Statusleiste ausgeblendet und die Hardware-Tasten deaktiviert. Die Kiosk-App startet bei einem Absturz automatisch neu. Bento MDM unterstützt sowohl Kiosk-Konfigurationen für einzelne Apps als auch für mehrere Apps – mit Fernbeendigung, Remote-Updates und Web-Kiosk-Modus.

Ersetzen Sie verstreute Tools durch Automatisierung von Richtlinien, Fernkorrekturen und auditfähige Compliance, ganz ohne zusätzlichen Personalaufwand.
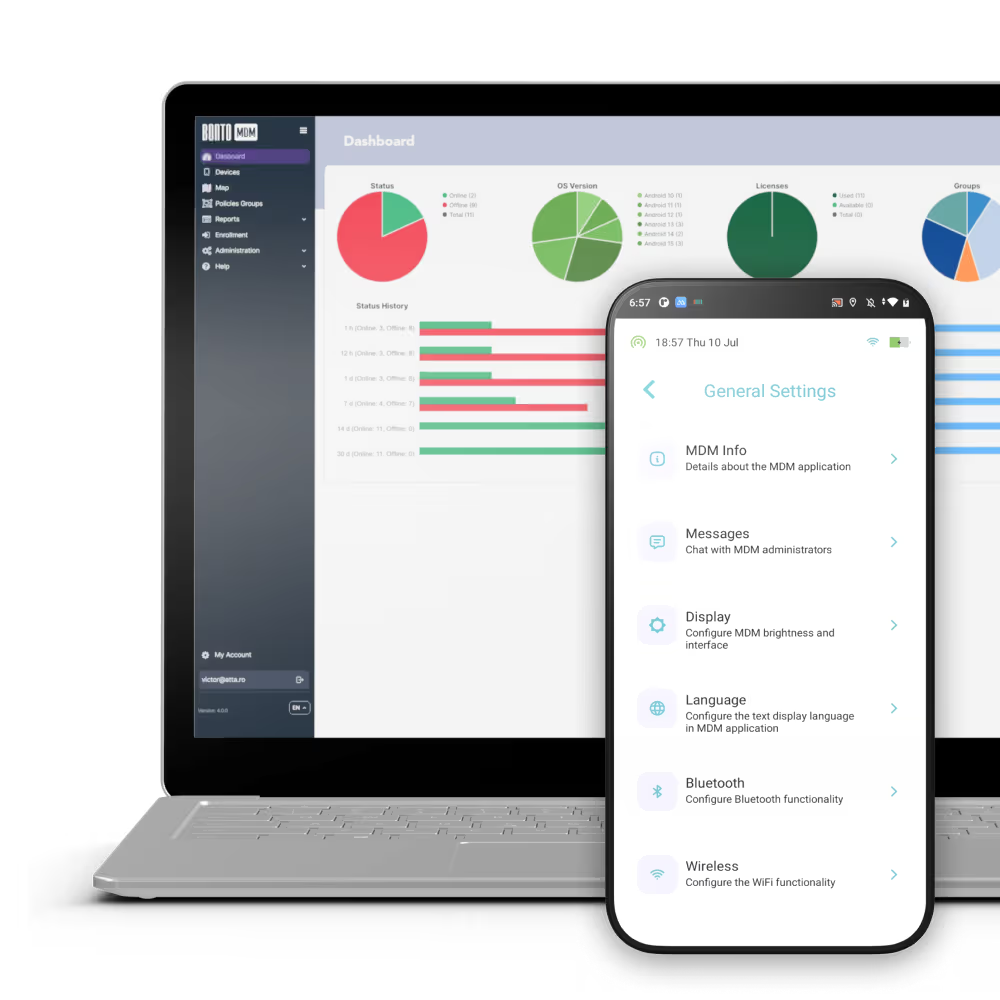

Führen Sie Shell-Befehle aus der Ferne aus, erfassen Sie Geräteprotokolle und zeigen Sie Live-Bildschirme an, um Android-Probleme zu diagnostizieren und zu beheben – ganz ohne kostspielige Vor-Ort-Einsätze.

Wenden Sie Sicherheitsrichtlinien, Netzwerkregeln und App-Einstellungen mit einem einzigen Befehl auf Tausende von Android-Geräten an. Die Richtlinien werden innerhalb weniger Minuten übertragen und die Compliance auf jedem Gerät bestätigt.

Überwachen Sie den Patch-Stand Ihrer Android-Endgeräte, den Gerätestatus und Abweichungen von Richtlinien mithilfe farbcodierter Warnmeldungen. Nicht konforme Geräte werden automatisch zur Behebung markiert.
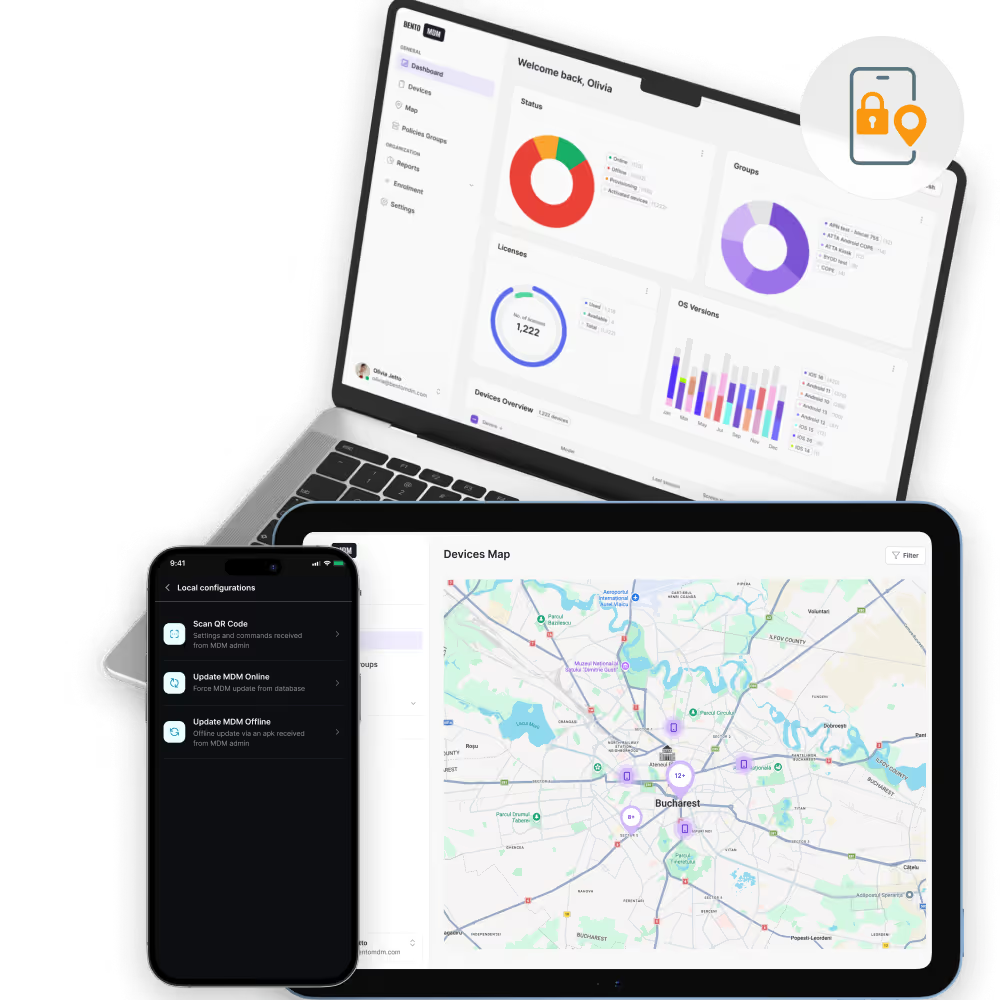
Übertragen Sie verschlüsselte Richtlinien, App-Updates oder Konfigurationsänderungen über QR-Codes auf Android-Geräte, wenn keine Internetverbindung verfügbar ist. Einzigartig bei Bento MDM.

Verfolgen Sie Android-Geräte nach Alter, Garantiestatus, Standort und Nutzungsmustern, um Erneuerungszyklen zu planen, den Geräteaustausch zu verwalten und die Beschaffung zu optimieren.
Verteilen Sie benutzerdefinierte APKs, Sicherheitszertifikate, Konfigurationsdateien oder Dokumente in großem Umfang an die gesamte Flotte an Android-Endpunkten, ohne dass eine Benutzeraktion oder die Genehmigung durch den App-Store erforderlich ist.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director


Weisen Sie gerätebezogene PKI-Zertifikate zu, um gegenseitiges TLS und vertrauenswürdigen Zugriff auf Unternehmensressourcen auf verwalteten Android-Geräten zu ermöglichen.

Blockieren Sie die Registrierung, bis die Verschlüsselung aktiv ist. So bleiben die Daten ab dem Moment geschützt, in dem das Android-Gerät in die Verwaltung aufgenommen wird.

Schränken Sie sensible Android-Berechtigungen (Kamera, Mikrofon, Standort, Speicher) ein, um auf verwalteten Geräten den Zugriff nach dem Prinzip der geringsten Berechtigungen durchzusetzen.

Leiten Sie den Datenverkehr Ihrer Unternehmens-Android-Apps über verwaltete VPN- oder Proxy-Tunnel, während der private Datenverkehr auf BYOD-Geräten mit Work Profile geschützt bleibt.

Überprüfen Sie den Sicherheitsstatus von Android-Geräten kontinuierlich – Verschlüsselungsstatus, Betriebssystemversion, Root-Erkennung, Passwortstärke – und lösen Sie bei Verstößen Echtzeit-Warnmeldungen aus.

Deaktivieren oder löschen Sie verlorene und nicht konforme Android-Endpunkte sofort, um Datenverluste zu verhindern. Die Lösung unterstützt die selektive Fernlöschung (nur „Work Profile“) und die vollständige Fernlöschung des Geräts.

Stellen Sie mithilfe von „Android Verified Boot“ sicher, dass Android-Geräte ausschließlich von zugelassenen Betriebssystem-Images starten, um die Integrität der Plattform zu wahren.
Erkennen Sie automatisch gerootete Android-Geräte und sperren Sie deren Zugriff auf unternehmenseigene Ressourcen, bis die Situation behoben ist.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Mit Android Zero-Touch Enrollment richten Sie neue Geräte automatisch mit der Unternehmenskonfiguration, den zugewiesenen Apps und vorkonfigurierten Sicherheitsrichtlinien ein. Der Mitarbeitende öffnet die Verpackung, verbindet das Gerät mit dem WLAN – und schon ist es einsatzbereit.
Durch Fernsperrung, Fernlöschung oder ein Betriebssystem-Rollback lassen sich kompromittierte Android-Geräte sofort wiederherstellen. Durch das selektive Löschen wird auf BYOD-Geräten ausschließlich das Work Profile entfernt, während persönliche Daten erhalten bleiben.
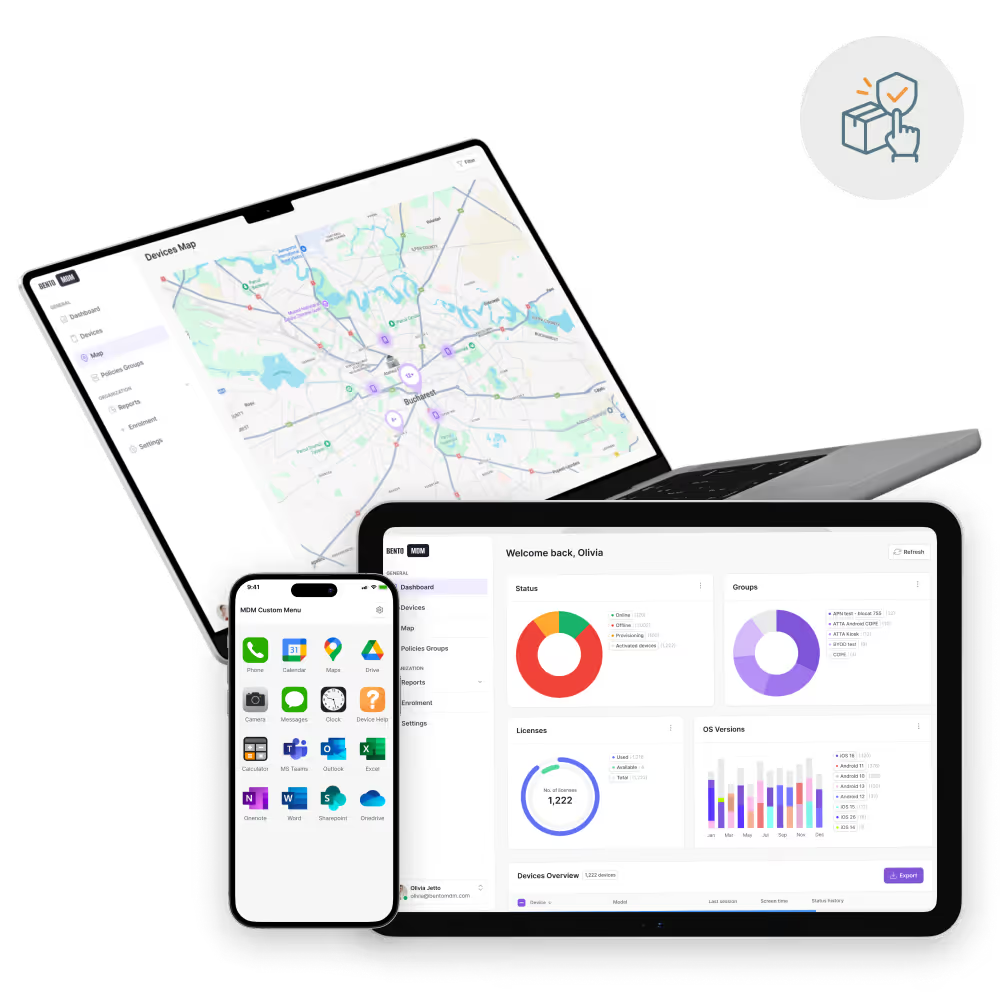
Verfolgen Sie jedes Android-Gerät von der Anschaffung bis zur Außerbetriebnahme. Überwachen Sie Alter, Garantiestatus, Nutzungsmuster und Compliance-Aufstellung. Planen Sie Erneuerungszyklen und verwalten Sie den Geräteaustausch über ein einziges Dashboard.
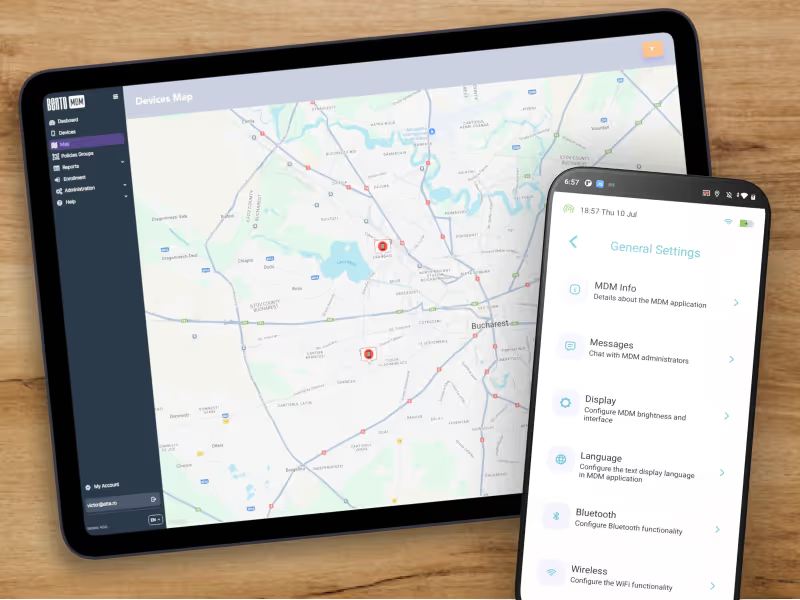
Verteilen Sie Apps im Hintergrund und schrittweise über Managed Google Play. Fixieren Sie Versionen, stellen Sie private APKs bereit und konfigurieren Sie Einstellungen für verwaltete Apps, alles ohne Benutzereingriff.
Setzen Sie Android-Betriebssystem- und Sicherheitspatch-Updates flächendeckend bei Ihren Endgeräten durch. Planen Sie Updates während Wartungsfenstern, führen Sie Rollouts nach Gerätegruppen gestaffelt durch und verfolgen Sie die Compliance in Echtzeit.
Wie wird die App-Verteilung im Rahmen der MDM-Verwaltung von Android-Geräten verwaltet?
Managed Google Play ermöglicht kuratierte App-Kataloge, automatische Installationen und die Bereitstellung privater Apps.
Können Geräte im Kioskmodus gesperrt werden?
Ja. Der Gerätebesitzer-Modus (COSU) unterstützt sowohl Kiosk-Bereitstellungen mit einer einzigen App als auch mit mehreren Apps.
Wie werden Betriebssystem- und App-Updates in Bento MDM abgewickelt?
IT-Administratoren können Betriebssystem- und App-Updates planen und aus der Ferne bereitstellen. Sie verteilen die Aktualisierungen schrittweise auf alle Endpunkte und wenden sie über QR-Befehle auch auf Offline-Geräte an.
Welche Sicherheitsrichtlinien können durchgesetzt werden?
Zu den Richtlinien gehören Verschlüsselung, PIN- und Anmeldedaten-Sicherheit, Baselines für das Betriebssystem, Einschränkungen für Kameras und USB-Anschlüsse sowie VPN-Regeln.
Welche Anmeldemethoden werden unterstützt?
Android Zero-Touch, Samsung Knox Mobile Enrollment und die Registrierung per QR-Code werden für Massenbereitstellungen unterstützt.
Wie werden unternehmenseigene und private Apps voneinander getrennt?
Work Profiles isolieren unternehmenseigene Anwendungen und Daten in einem sicheren Container auf BYOD-Geräten.
Wie wird die Compliance bei Android-MDM überwacht?
Echtzeit-Dashboards und Warnmeldungen überwachen den Patch-Stand, den Gerätestatus und Abweichungen von Richtlinien. Bei Verstößen erhalten Sie sofort eine Benachrichtigung.
Welche Tools für den Fernsupport stehen in Bento MDM für Android zur Verfügung?
IT-Teams können Shell-Befehle aus der Ferne ausführen, Updates bereitstellen, Protokolle erfassen und Live-Bildschirme einsehen, um Probleme zu beheben, ohne vor Ort sein zu müssen.
Was versteht man unter der Geräteverwaltung für Android-Geräte?
Die Geräteverwaltung für Android-Geräte umfasst Registrierung, Konfiguration, Sicherheit und Überwachung der Geräte über eine MDM-Plattform (Mobile Device Management). Dafür nutzt sie das Android Enterprise-Framework. Damit wendet sie Richtlinien an, stellt Apps über „Managed Google Play“ bereit, setzt die Verschlüsselung durch und verwaltet Geräte aus der Ferne. Die Geräteverwaltung unterstützt drei Registrierungsmodi: „Work Profile“ (für BYOD), „Device Owner“ (für unternehmenseigene Geräte) und „COSU“ (für Kioskgeräte zur Einmalnutzung).
Welche Registrierungsmethoden unterstützt Android MDM?
Android MDM unterstützt die automatische Geräteregistrierung (für die automatisierte Massenbereitstellung), „Samsung Knox Mobile Enrollment“ (für Samsung-spezifische Hardware) sowie die Registrierung per QR-Code (für manuelle oder kleine Losgrößen). Bento MDM unterstützt zudem Offline-QR-Befehle zur Registrierung und Konfiguration von Geräten ohne Internetverbindung.
Wie trennt die Android-Geräteverwaltung geschäftliche und private Apps?
Das Android Work Profile erstellt auf dem privaten Gerät des Mitarbeitenden einen separaten, verschlüsselten Container für unternehmenseigene Apps, E-Mails und Daten. Die IT-Abteilung verwaltet das Arbeitsprofil eigenständig. Private Fotos, Nachrichten und Apps bleiben privat und unberührt. Bei Ausscheiden eines Mitarbeitenden löscht die IT-Abteilung das Arbeitsprofil gezielt fern, ohne dass private Daten davon betroffen sind.
Kann Android MDM Geräte im Kioskmodus sperren?
Ja. Android MDM unterstützt den COSU-Kioskmodus (Corporate Owned, Single Use). Dieser Modus sperrt Geräte auf eine einzige zugelassene App oder eine ausgewählte App-Gruppe. Der Startbildschirm wird ersetzt, die Statusleiste ausgeblendet und die Hardwaretasten deaktiviert. Bento MDM unterstützt Kioskkonfigurationen mit einer einzelnen App oder mit mehreren Apps. Die Lösung bietet zudem Funktionen zum ferngesteuerten Beenden und zur ferngesteuerten Aktualisierung.
Wie wird die App-Verteilung mit Android MDM verwaltet?
„Managed Google Play“ ist der Vertriebskanal für Unternehmens-Apps im Rahmen von Android MDM. Die IT-Abteilung genehmigt Apps einmalig und stellt sie im Hintergrund auf allen Endpunkten bereit. Das System unterstützt die Versionsbindung, das private Hosting von Apps für interne APKs sowie verwaltete App-Konfigurationen, bei denen Server-URLs und Lizenzschlüssel direkt in die App übertragen werden, alles ohne Eingreifen des Nutzers.
Welche Sicherheitsrichtlinien können im Rahmen der Android-Geräteverwaltung durchgesetzt werden?
Die Richtlinien für die Geräteverwaltung von Android-Geräten umfassen die Durchsetzung von Verschlüsselungsmaßnahmen, Anforderungen an die Sicherheit von PINs und Anmeldedaten, Mindestanforderungen an die Betriebssystemversion, Einschränkungen für Kamera und USB, WLAN- und VPN-Konfigurationen, die Kontrolle von App-Berechtigungen sowie die Erkennung von Root-Zugriffen. Die Richtlinien gelten pro Gerätegruppe, pro Registrierungsmodus oder pro Standort.
Wie wird die Compliance in Android MDM überwacht?
Echtzeit-Compliance-Dashboards überwachen den Patch-Stand, den Gerätestatus, den Verschlüsselungsstatus und Abweichungen von Richtlinien bei allen Android-Endgeräten. Geräte, die nicht den Compliance-Anforderungen entsprechen, lösen automatische Warnmeldungen aus. Die Compliance-Engine von Bento MDM führt kontinuierliche Überprüfungen durch, nicht nach einem festen Zeitplan, sodass Verstöße innerhalb weniger Minuten erkannt werden.
Welche Tools für den Fernsupport bietet Bento MDM für Android-Geräte?
IT-Teams können auf verwalteten Android-Geräten Remote-Shell-Befehle ausführen, App- und Betriebssystem-Updates bereitstellen, Geräteprotokolle erfassen und Live-Bildschirmanzeigen einsehen. Die Fernanzeigefunktion von Bento MDM funktioniert auf allen Android-Versionen und erfordert auf vollständig verwalteten Geräten (Gerätebesitzer) keine Zustimmung des Benutzers.
Wie werden Updates für das Android-Betriebssystem und für Apps abgewickelt?
IT-Administratoren können Android-Betriebssystem- und App-Updates planen und nach Gerätegruppen staffeln. Über Managed Google Play und die Update-Engine von Bento MDM lassen sich die Updates remote bereitstellen. Wartungsfenster sorgen dafür, dass Außendienstmitarbeiter keine Störungen erleben. Für Offline-Geräte stellt Bento MDM Updates per Offline-QR-Befehl bereit; ein lokaler QR-Code-Scan genügt.
Was ist der Unterschied zwischen „Arbeitsprofil“ und „Gerätebesitzer“ bei Android?
„Arbeitsprofil“ ist für BYOD vorgesehen. Die IT-Abteilung verwaltet nur den unternehmenseigenen Container auf dem privaten Gerät der Mitarbeitenden. Private Apps und Daten bleiben privat. „Gerätebesitzer“ ist für Geräte vorgesehen, die vom Unternehmen geführt werden. Die IT-Abteilung hat die volle Kontrolle über das gesamte Gerät, einschließlich Schutz vor Werksreset, Kioskmodus und Hardware-Einschränkungen. Wählen Sie „Arbeitsprofil“, wenn das Gerät im Besitz der Mitarbeitenden ist. Wählen Sie „Gerätebesitzer“, wenn es sich im Besitz des Unternehmens befindet.

Verwalten Sie mit Bento MDM jedes Smartphone, Tablet und jeden Arbeitsplatzrechner zentral über eine einzige Konsole – im Gesundheitswesen und darüber hinaus.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems