Vertrauen auf uns




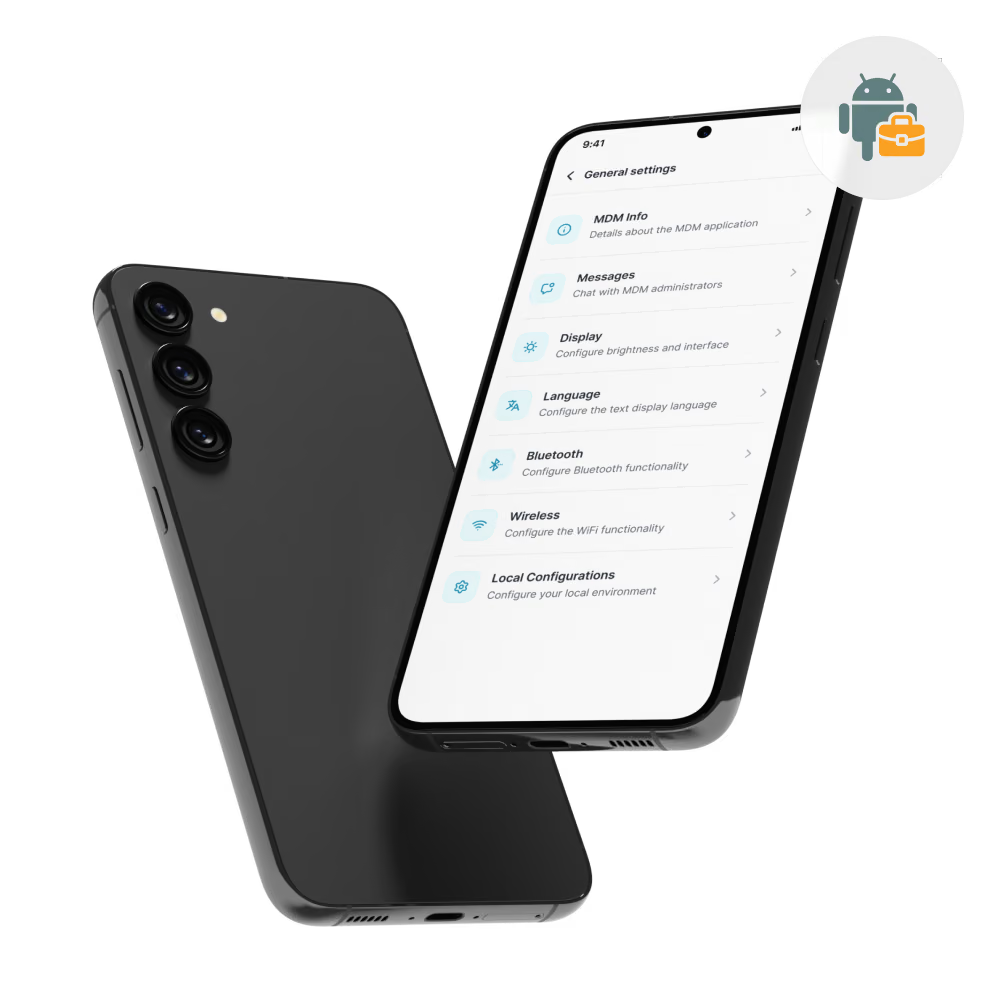
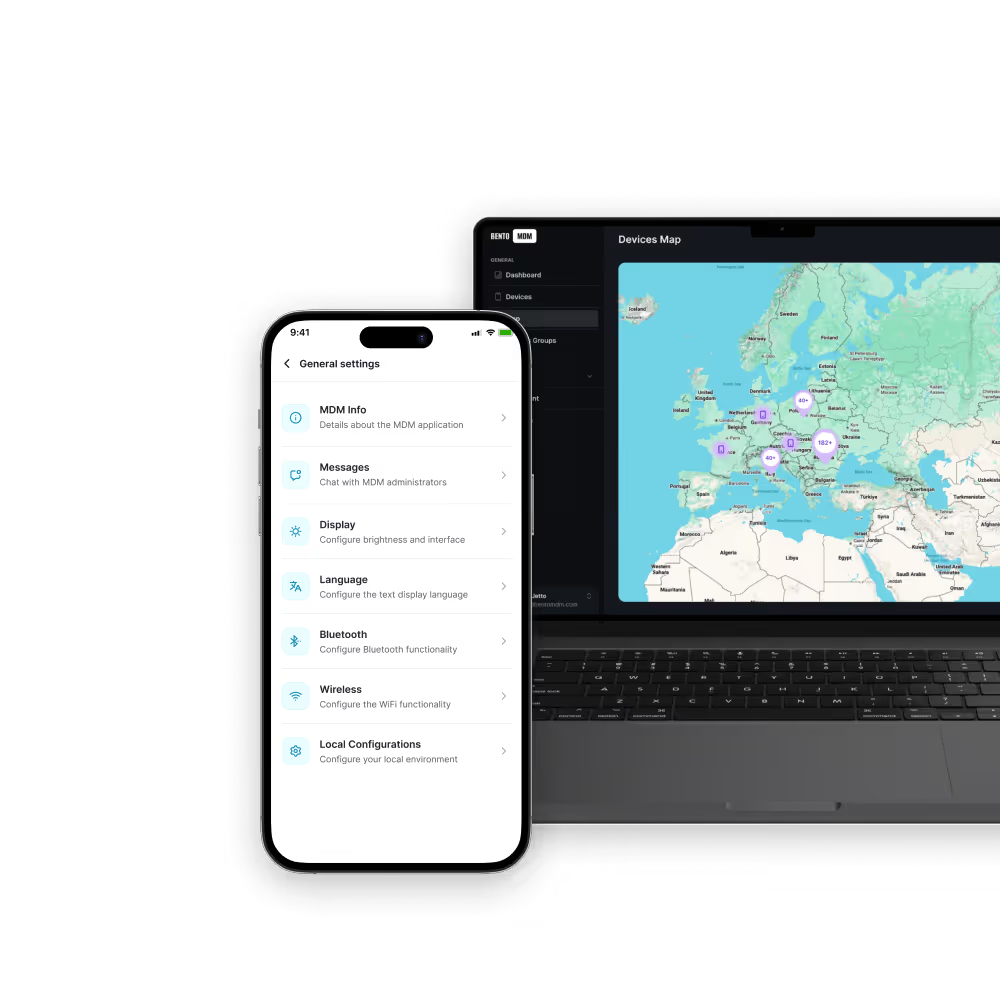
Verwalten Sie unternehmenseigene Android-Geräte mit vollständiger IT-Kontrolle und erlauben Sie zugleich genehmigte private Nutzung gemäß festgelegten Richtlinien.

Stellen Sie Unternehmens-Apps auf unternehmenseigenen Geräten bereit und aktualisieren Sie sie, während private Apps getrennt und unberührt bleiben.

Setzen Sie Sicherheits- und Compliance-Regeln auf unternehmenseigenen Geräten durch und sorgen Sie so für geschützten Zugriff auf Unternehmensdaten.

Verwalten Sie unternehmenseigene Geräte mit voller Kontrolle und erlauben Sie zugleich private Nutzung gemäß festgelegten Richtlinien.
Kombinieren Sie unternehmenseigene Kontrolle mit Flexibilität für eine sichere, richtlinienbasierte Geräteverwaltung für Android-Geräte.

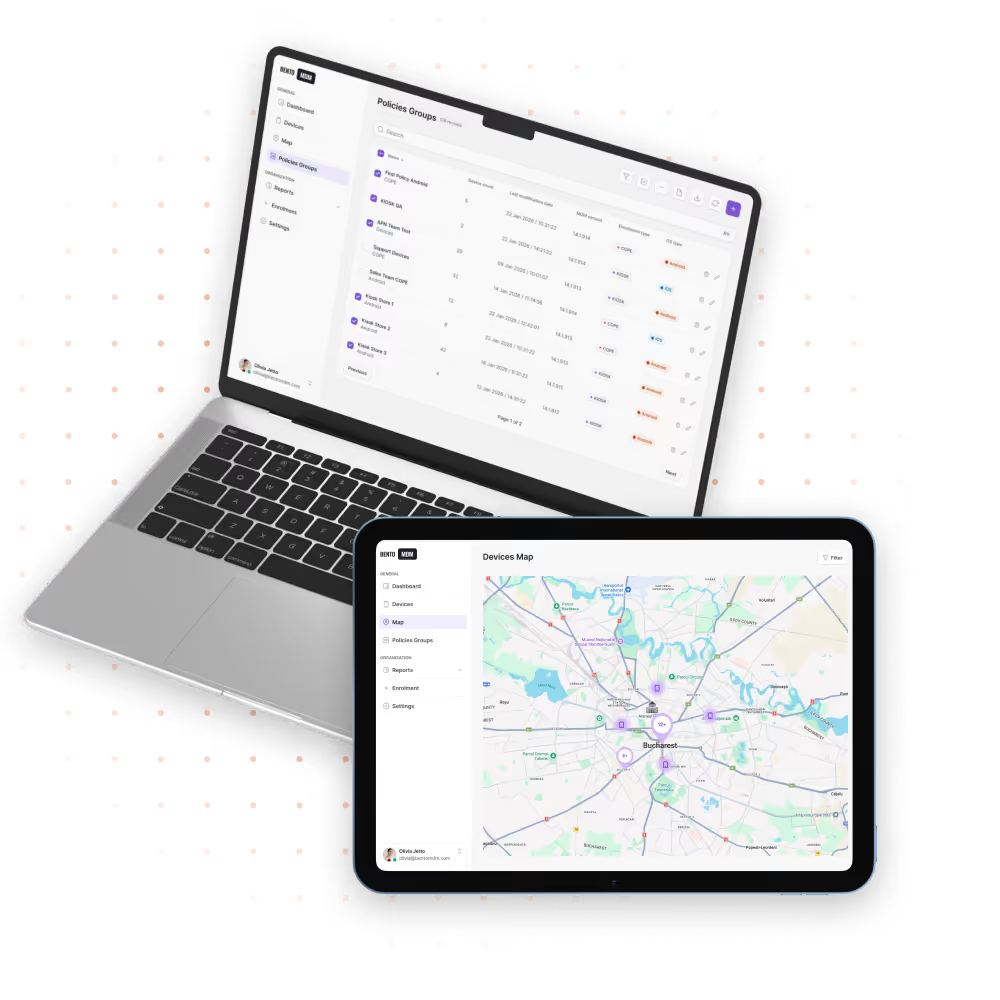
Verfolgen Sie die Compliance in Echtzeit. Überwachen Sie den Verschlüsselungsstatus, die Einhaltung von Richtlinien und den Konfigurationszustand aller verwalteten Endpunkte.

Konfigurieren Sie WLAN-, VPN- und Zertifikatsprofile direkt auf unternehmenseigenen Geräten, um sichere Konnektivität und die Einhaltung von Richtlinien zu gewährleisten.

Leiten Sie den Datenverkehr von Unternehmensanwendungen über sichere VPN-Tunnel, während der private Internetzugang innerhalb der von der IT festgelegten Grenzen erhalten bleibt.

Stellen Sie Apps nach Abteilung oder Benutzerrolle bereit und verwalten Sie sie, damit alle Mitarbeitenden auf unternehmenseigenen Geräten über die benötigten Tools verfügen.

Wenden Sie Verschlüsselungs-, Passwort- und VPN-Richtlinien auf Geräteebene an, um sicherzustellen, dass die Daten des Unternehmens jederzeit geschützt bleiben.

Stellen Sie COPE- oder WPCO-Konfigurationen mithilfe von Android Zero-Touch in großem Maßstab bereit; eine manuelle Einrichtung oder Benutzerinteraktion ist nicht erforderlich.

Löschen Sie aus der Ferne das gesamte Gerät oder nur unternehmenseigene Daten, abhängig von Eigentumsverhältnissen und Richtlinienanforderungen.
Verwalten Sie unternehmenseigene Geräte mit vollständiger Kontrolle (COPE) oder Arbeitsprofilen (WPCO), passend zu den Anforderungen Ihrer Organisation.

Richten Sie Android Enterprise COPE und Arbeitsprofile auf firmeneigenen oder BYOD-Android-Geräten ein. Verwalten Sie Unternehmens-Apps und -Daten, ohne persönliche Apps, Fotos oder Nachrichten zu beeinträchtigen. Entwickelt für medizinisches Fachpersonal, Mitarbeitende im Außendienst und moderne Hybrid-Teams.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

Statten Sie die Smartphones Ihrer Mitarbeitenden mit Filial-Apps in einem sicheren Container aus. Verhindern Sie so die private Nutzung sozialer Medien während der Arbeitsschicht.
Stellen Sie Schul-Tablets mit Lern-Apps im Arbeitsprofil bereit. So bleibt die private Nutzung der Schüler getrennt und geschützt.
Integrieren Sie Geräte von Mitarbeitenden sicher – Unternehmens-Apps laufen in einem gesperrten Container, während private Apps unberührt bleiben.
Rugged Tablets werden mit Wartungs- und Diagnosetools im Arbeitsprofil bereitgestellt, wobei persönliche Daten offline geschützt bleiben.

Sperren Sie Bank- und Handels-Apps im Arbeitscontainer, um die Compliance zu gewährleisten, ohne die privaten Apps der Mitarbeitenden zu beeinträchtigen.
Klinische Apps werden in einem sicheren Arbeitsprofil isoliert. Dadurch bleiben Patientendaten gemäß HIPAA und DSGVO geschützt, während private Apps privat bleiben.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Welche Android-Versionen unterstützen COPE/WPCO?
Die meisten Geräte mit Android 8.0 oder höher unterstützen Arbeitsprofile (WPCO). COPE-Konfigurationen sind auf kompatiblen, Android Enterprise-zertifizierten Geräten verfügbar.
Wie erfolgt die Bereitstellung von Apps im Arbeitsprofil?
Übertragen Sie Geschäftsanwendungen direkt von Ihrer MDM-Konsole in das Arbeitsprofil, ohne dass dies Auswirkungen auf private Anwendungen oder Daten hat.
Können Sie ausschließlich unternehmenseigene Daten per Fernlöschung löschen?
Ja. Mit Bento können Sie nur den Arbeitscontainer aus der Ferne sperren oder per Fernlöschung löschen. Alle persönlichen Apps und Daten bleiben unberührt.
Wie erfolgt die Geräteregistrierung in COPE/WPCO?
Verwenden Sie „Android Zero-Touch“ oder „Samsung Knox“, um mobile Endgeräte beim ersten Start automatisch mit dem entsprechenden Arbeitsprofil oder der COPE-Konfiguration zu bereiten.
Wie können Sie die Compliance überwachen?
Das Bento-Dashboard zeigt den Status von Arbeitsprofilen, die Einhaltung von Richtlinien und den Zustand der Container in Echtzeit an. Es informiert Sie sofort über Schwachstellen oder Fehlkonfigurationen.
Was ist der Unterschied zwischen COPE und WPCO auf Android?
COPE stellt unternehmenseigene Geräte zur Verfügung, die auch für private Zwecke genutzt werden dürfen. WPCO richtet auf den unternehmenseigenen Geräten ein separates Arbeitsprofil ein, um Apps und Daten voneinander zu trennen.
Welche Sicherheitsrichtlinien gelten für Arbeitsprofile?
Sie können Verschlüsselung, die Komplexität von Passwörtern, VPN, Zertifikate und Netzwerkeinstellungen ausschließlich für unternehmenseigene Anwendungen und Daten vorschreiben.
Hat dies Auswirkungen auf die Privatsphäre der Nutzer?
Nein. Persönliche Apps, Fotos und Einstellungen bleiben im persönlichen Profil. IT-Administratoren können nur den gesicherten Arbeitscontainer verwalten.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems