Vertrauen auf uns




Die selektive Container-Fernlöschung entfernt unternehmenseigene Daten sofort, sobald ein Gerät verloren geht, ein Jailbreak erfolgt oder das Gerät nicht mehr den Compliance-Richtlinien entspricht. Persönliche Fotos, Kontakte und Apps bleiben unberührt.

Zentralisierte Protokolle zu Datenzugriffen, Freigabeversuchen, Zwischenablage-Ereignissen und Fernlöschungen liefern Prüfern auf Abruf Nachweise für Überprüfungen gemäß DSGVO, HIPAA, ISO 27001 und SOC 2.

Verwaltete Arbeitsprofile isolieren geschäftliche Inhalte von privaten Apps auf BYOD-Geräten und gewährleisten so den Mitarbeitenden Privatsphäre sowie der IT-Abteilung die volle Kontrolle über Unternehmensdaten.

Containerisierte Apps, Einschränkungen der Zwischenablage und die Blockierung von Bildschirmaufnahmen schützen unternehmenseigene Dateien, Texte und Bilder innerhalb autorisierter Apps. So wird sichergestellt, dass sensible Daten nicht in private oder nicht genehmigte Kanäle gelangen.
Bento DLP schützt unternehmenseigene Daten auf Endpunkten durch containerisierte Apps, Zwischenablage-Kontrollen, Richtlinien für den Datenausgang aus dem Netzwerk, Sperren von Bildschirmaufnahmen und selektive Fernlöschungen.

Erfassen Sie jeden Datenzugriff, jeden Freigabeversuch und jede Aktion der Fernlöschung in zentralisierten Protokollen, die Compliance-Audits unterstützen.

Unternehmenslinks werden in verwalteten Browsern geöffnet, um DLP-Richtlinien durchzusetzen und Datenabflüsse über externe Websites zu verhindern.

Bei Richtlinienverstößen oder einer Kompromittierung des Endpunkts können unternehmenseigene Container selektiv per Fernlöschung entfernt werden, während persönliche Daten erhalten bleiben.

Öffnen Sie sensible Dateien ausschließlich in zugelassenen Anzeigenprogrammen, um Datenlecks durch unbefugte Weitergabe oder Protokolle zu verhindern.

Erzwingen Sie App-basierte VPN- oder Proxy-Kanäle und blockieren Sie Uploads zu nicht genehmigten Cloud-Diensten oder externen Servern.

Screenshots, Aufzeichnungen und Bildschirmspiegelung werden in geschützten Apps automatisch deaktiviert, um visuelle Informationslecks zu verhindern.

Einschränkungen beim Kopieren und Einfügen verhindern die Übertragung sensibler Textinhalte aus verwalteten Apps in persönliche Bereiche.

Unternehmenseigene Apps laufen in sicheren Containern. So wird eine Vermischung von Daten mit privaten Apps verhindert. Eine nicht genehmigte Weitergabe wird unterbunden.

Verhindern Sie das Kopieren, Einfügen, Erstellen von Screenshots und die Weitergabe von unternehmenseigenen Daten außerhalb verwalteter Apps. Die Verhinderung von Datenverlust (DLP) von Bento unterstützt den ePHI-Schutz nach HIPAA, die Kontrolle von Karteninhaberdaten gemäß PCI DSS sowie die DSGVO-konforme Eingrenzung personenbezogener Daten über iOS, Android, Windows und macOS hinweg.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

Homeoffice-Endpunkte nutzen ein app-spezifisches VPN und blockieren Bildschirmaufnahmen, sodass unternehmenseigene Daten nicht in private Cloud-Dienste gelangen.
CAD-Dateien und Schaltpläne bleiben in verwalteten Anwendungen gesperrt. USB- und Cloud-Uploads sind auf technischen Geräten blockiert.
Klassifizierte Dateien verbleiben in verschlüsselten Containern, während Bildschirmfoto-Sperren und Kontrollen des ausgehenden Netzwerkverkehrs die Datensouveränität durchsetzen.
Akten und Verträge lassen sich ausschließlich in verwalteten Viewern öffnen. Bildschirme werden mit Wasserzeichen versehen. Die Weiterleitung wird auf allen Geräten der Anwälte blockiert.
Handelsanwendungen, Kundenportfolios und Deal Rooms laufen in verschlüsselten Containern, die Bildschirmaufnahmen und Uploads außerhalb des Netzwerks blockieren.

Bestelldaten werden in abgeschirmten mobilen POS-Apps verarbeitet, wobei Bluetooth- und USB-Übertragungen auf den Kassengeräten blockiert sind.
Unterrichtspläne und Schülerdaten bleiben in verwalteten Apps. Dateifreigaben und Einschränkungen der Zwischenablage sichern die Vertraulichkeit schulischer Unterlagen.
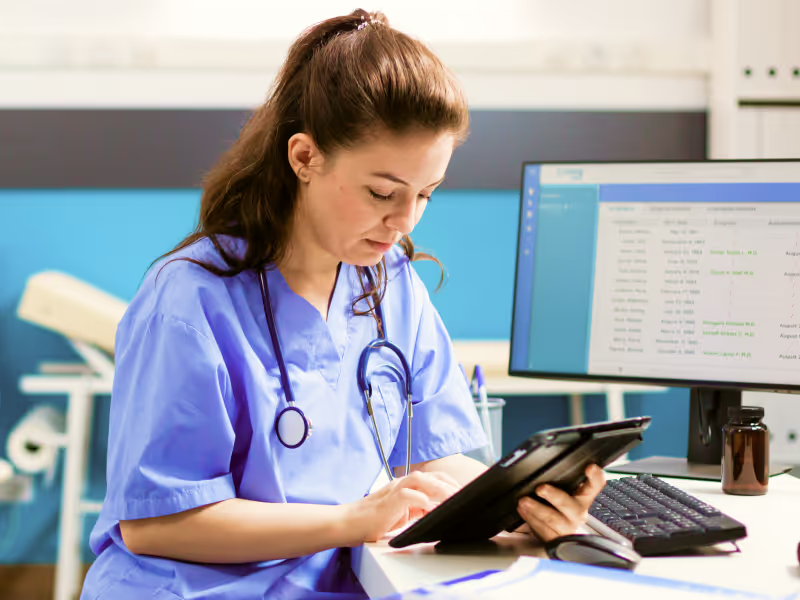
Patientenakten und Bilddaten bleiben in HIPAA- und DSGVO-konformen Containern. Sperren für die Zwischenablage und den Bildschirm verhindern das Durchsickern geschützter Gesundheitsdaten (PHI) auf den Tablets des medizinischen Personals.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Welche Datentypen sind geschützt?
Bento DLP schützt Dateien, Dokumente, E-Mails, Kalender, Kontakte und alle Daten, die innerhalb verwalteter Anwendungen verarbeitet werden. Beschränkungen für die Zwischenablage, die Sperrung von Bildschirmaufnahmen und Steuerungsfunktionen für das Öffnen in anderen Anwendungen erweitern diesen Schutz auf alle unterstützten Datentypen.
Kann DLP ohne Internet funktionieren?
Ja. Die Containerisierung und die Zwischenablage-Kontrollen werden lokal auf dem Gerät ausgeführt. Richtlinien für den ausgehenden Netzwerkverkehr werden in eine Warteschlange gestellt und angewendet, sobald die Netzwerkverbindung wiederhergestellt ist. Die zentralen DLP-Schutzmaßnahmen bleiben unabhängig vom Netzwerkstatus aktiv.
Wie wird die Compliance-Berichterstattung gehandhabt?
Bento MDM protokolliert jeden Datenzugriff, jeden Versuch, Daten zu teilen, jede Zwischenablageaktion und jeden Auslöser für eine Fernlöschung. IT-Teams erstellen über die Konsole Berichte für interne Überprüfungen, behördliche Prüfungen und die Untersuchung von Vorfällen.
Lässt sich DLP in SIEM- oder DLP-Plattformen integrieren?
Ja. Bento MDM stellt REST-APIs bereit. Über diese APIs werden Geräteereignisse, Richtlinienverstöße und Audit-Protokolle an SIEM-, CASB- und spezielle DLP-Plattformen weitergeleitet, um sie mit umfassenderen Bedrohungsinformationen abzugleichen.
Wie werden Regeln für den Netzwerkausgang durchgesetzt?
Bento MDM wendet app-spezifische VPN- oder Proxy-Konfigurationen an, die den Datenverkehr von unternehmenseigenen Apps über genehmigte Kanäle leiten. Uploads zu nicht genehmigten Cloud-Diensten oder externen Servern werden auf Netzwerkebene blockiert.
Wie funktioniert die Containerisierung von Apps?
Bento erstellt einen sicheren Container, der unternehmenseigene Apps von privaten Apps trennt. Daten innerhalb des Containers – darunter Dateien, Zugangsdaten und Dokumente – können nicht in private Apps, auf externe Speichermedien oder im Rahmen einer nicht genehmigten Freigabe übertragen werden.
Ist die Bildschirmaufnahme gesperrt?
Ja. Bildschirmaufnahmen, Bildschirmaufzeichnungen und Bildschirmspiegelung werden in geschützten Apps auf unterstützten Plattformen automatisch deaktiviert. Dadurch werden visuelle Datenlecks durch Screenshots oder Videoaufnahmen verhindert.
Was versteht man unter DLP im Zusammenhang mit MDM?
Data Loss Prevention in MDM verhindert, dass unternehmenseigene Daten über nicht autorisierte Kanäle von verwalteten Geräten abfließen. Bento DLP nutzt Containerisierung, Zwischenablagenkontrollen, Sperren für Bildschirmaufnahmen, Richtlinien für den ausgehenden Netzwerkverkehr und selektive Fernlöschung.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems