Vertrauen auf uns




Individuelle Zulassungslisten sowie zeit- und standortabhängige Regeln schalten die richtigen Websites für die Arbeit frei und verhindern gleichzeitig Ablenkungen, Streaming sowie den Zugriff auf risikobehaftete Kategorien.

App-spezifisches Proxy-Tunneling und HTTPS-Überprüfung verschlüsseln den mobilen Webdatenverkehr durchgehend und verhindern so Man-in-the-Middle-Angriffe an Flughäfen, in Hotels und in Cafés.

Das sichere Surfen wendet dieselben Webregeln im unternehmenseigenen WLAN, in Heimnetzwerken und an öffentlichen Hotspots an, sodass für Ihre Mitarbeitenden unabhängig von ihrem Arbeitsort stets einheitliche Richtlinien gelten.

Kategoriefilter, SSL-Prüfung und cloudbasierte URL-Klassifizierung blockieren schädliche und risikobehaftete Websites, bevor der Browser sie auf einem verwalteten Gerät laden kann.
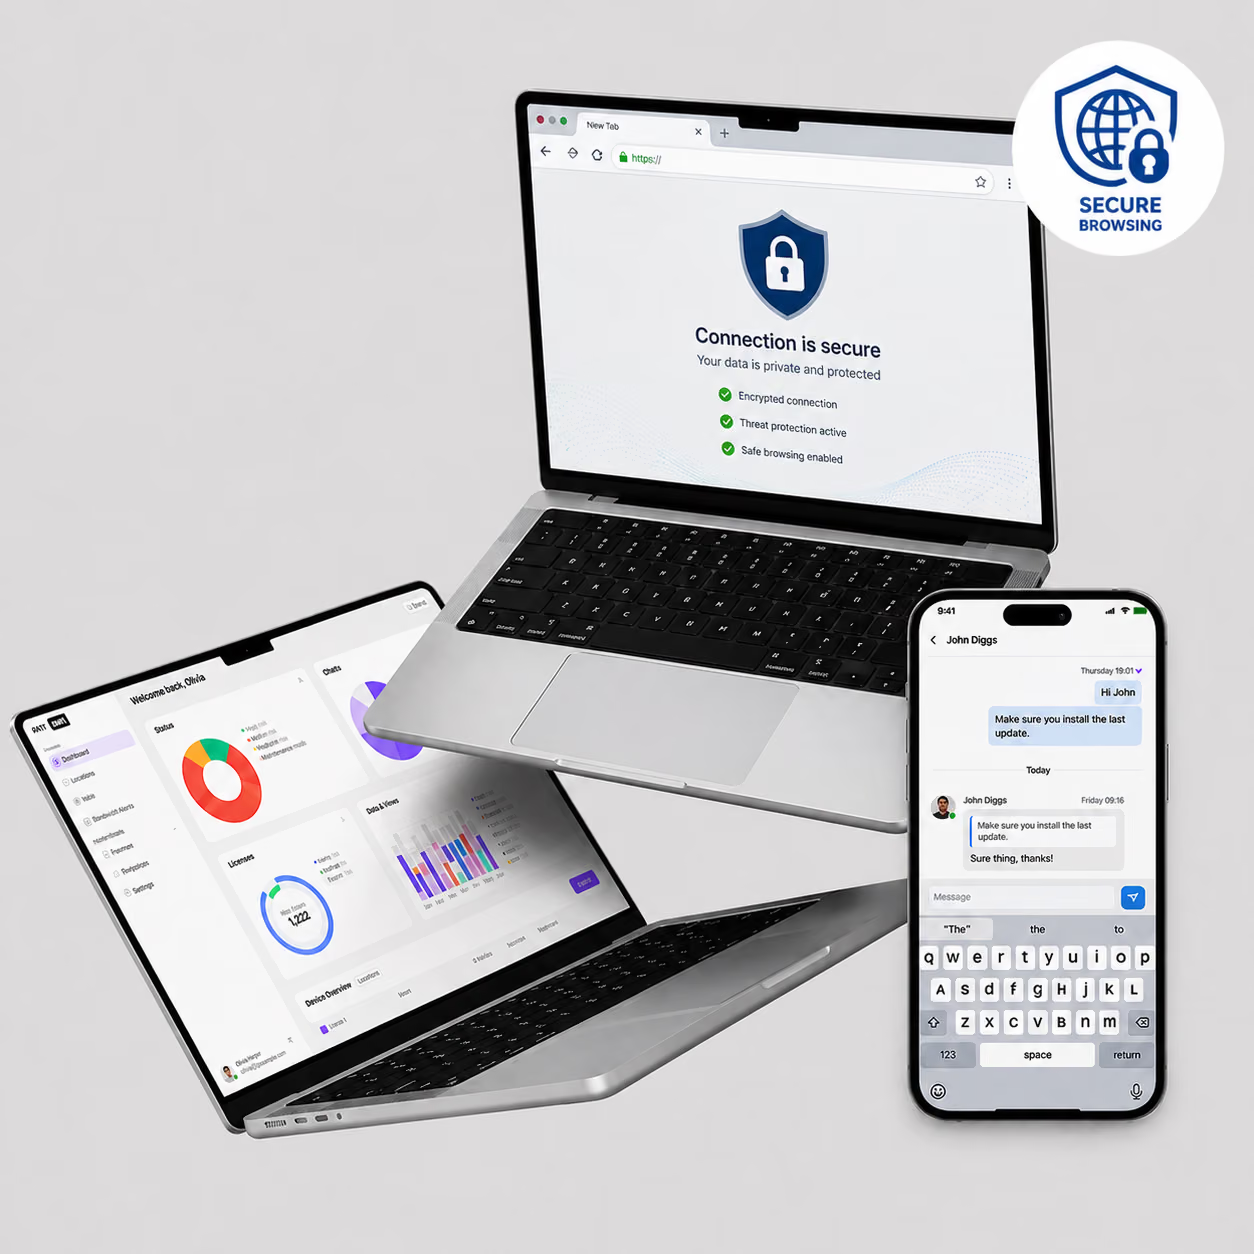
Das sichere Surfen von Bento filtert den Webdatenverkehr nach Kategorien, überprüft SSL/TLS und setzt zeit-, standort- und anwendungsbasierte Richtlinien für sicheren mobilen Zugriff durch.

Erfassung von Protokollen zu blockierten Versuchen, Richtlinienverstößen und Nutzungstrends zur Speisung von Dashboards und automatischen Benachrichtigung von Teams für proaktives Handeln.

Setzen Sie essenzielle URLs auf die Zulassungsliste und sperren Sie sensible oder nicht konforme Websites – mit Ausnahmeregelungen für spezifische geschäftliche Anforderungen.

Wenden Sie unterschiedliche Browsing-Regeln in Campus-, Remote- oder öffentlichen Netzwerken an und passen Sie die Sicherheitskontrollen je nach Standort des Geräts an.

Wenden Sie außerhalb der Geschäftszeiten und an Wochenenden strengere Browsing-Einschränkungen an, um den Webzugriff an die Arbeitszeiten Ihres Unternehmens anzupassen.

Leiten Sie den Webdatenverkehr zur Filterung und Protokollierung über das unternehmenseigene VPN oder einen Proxy, ohne andere Anwendungen zu beeinträchtigen.

Entschlüsseln, scannen und verschlüsseln Sie HTTPS-Datenverkehr in Echtzeit, um versteckte Risiken zu identifizieren, bevor diese die verwalteten Browser erreichen.

Kategorisieren Sie neue Domains automatisch mithilfe von Cloud-Intelligenz und verhindern Sie so den Zugriff auf neue Bedrohungen oder unzulässige Inhalte, ohne dass manuelle Aktualisierungen erforderlich sind.

Blockieren oder erlauben Sie Websites nach Kategorien wie Malware, soziale Medien und Streaming, um die unternehmenseigene Compliance beim Surfen zu gewährleisten.

Setzen Sie Richtlinien für sicheres Surfen durch, blockieren Sie schädliche Websites und trennen Sie geschäftlichen Web-Traffic von privater Nutzung auf BYOD- und geteilten Geräten. Das sichere Surfen von Bento ergänzt die MDM-Inhaltsfilterung für eine umfassende Kontrolle des Webzugriffs.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director


Browsing-Protokolle, Kategorieberichte und Ereignisse der SSL-Prüfung lassen sich als Nachweise für Audits gemäß DSGVO, HIPAA und SOC 2 exportieren.
Geräte in Lobbys, Hotels und Terminal-Kiosken nutzen ein Gäste-Browsing-Profil, welches sich nach jeder Sitzung zurücksetzt und unsichere Websites sperrt.
Mitarbeitende im Homeoffice und auf Reisen erhalten in jedem Netzwerk die gleichen Webrichtlinien. Die SSL-Prüfung fängt Bedrohungen in HTTPS-Verbindungen ab.

Backoffice-Browser öffnen ausschließlich zugelassene Lieferantenportale. Downloads und Datenverkehr bestimmter Kategorien werden außerhalb der Arbeitszeiten blockiert.
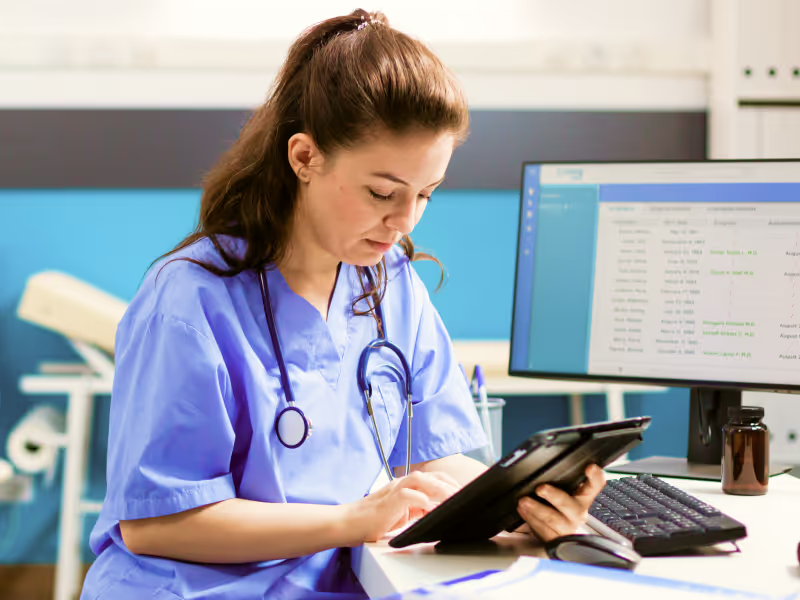
Geräte des Klinikpersonals erlauben den Zugriff auf KIS, Pharma- und Referenzseiten, während persönlicher Cloud-, Social-Media- und Streaming-Traffic blockiert wird.
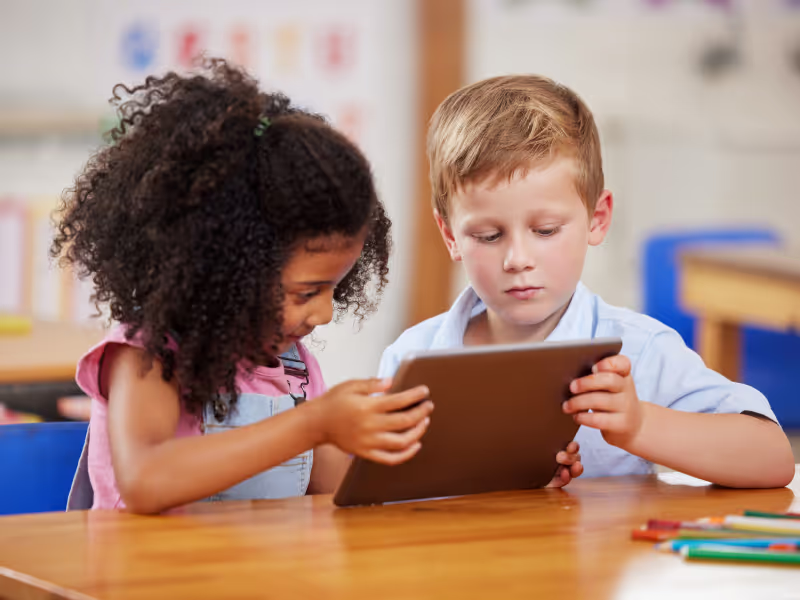
Schülergeräte blockieren je nach Altersgruppe Inhalte aus den Kategorien „Erwachsene“, „Glücksspiel“ und „Soziale Netzwerke“. Im Unterrichtsmodus können Lehrkräfte diese Einschränkungen außer Kraft setzen.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Können Richtlinien für das Surfen zeitabhängig sein?
Ja. IT-Teams legen Regeln für die Internetnutzung fest. Diese Regeln werden nach einem Zeitplan aktiviert. Außerhalb der Arbeitszeiten oder am Wochenende gelten strengere Filter. Während der Arbeitszeiten gelten die Standardrichtlinien. Alle Zeitpläne werden in der Konsole konfiguriert.
Was versteht man unter dynamischer URL-Kategorisierung?
Bento Secure Browsing nutzt Cloud-Intelligenz, um neue Domains in Echtzeit zu klassifizieren. Fordert ein Gerät eine noch nicht kategorisierte URL an, gleicht das System die Adresse mit der Cloud-Datenbank ab und wendet sofort die entsprechende Richtlinie an.
Wie werden benutzerdefinierte Allowlisten und Sperrlisten verwaltet?
IT-Teams fügen URLs oder Domänen direkt zu den Allowlists oder Sperrlisten in der Bento MDM-Konsole hinzu. Listeneinträge werden sofort auf allen verwalteten Geräten wirksam, ohne dass Richtlinien erneut veröffentlicht oder Geräte neu gestartet werden müssen.
Wie funktionieren standortbezogene Regeln?
Bento Secure Browsing wendet je nach Netzwerkstandort des Geräts unterschiedliche Filterrichtlinien an. Geräte auf dem Campus unterliegen einer standardmäßigen unternehmenseigenen Richtlinie. Für Geräte in öffentlichen Netzwerken gelten automatisch strengere Kontrollen.
Wie wird die Nutzung erfasst?
Bento Secure Browsing protokolliert alle Browsing-Aktivitäten, blockierte Zugriffe und Verstöße gegen Richtlinien in einem zentralen Dashboard. Die Berichte lassen sich nach Gerät, Benutzer, Zeitraum oder Kategorie exportieren und fließen in Compliance-Workflows ein.
Was versteht man unter Proxy-Tunneling pro App?
Beim Proxy-Tunneling auf App-Ebene wird der Webdatenverkehr bestimmter Apps zur Filterung und Protokollierung über einen unternehmenseigenen Proxy geleitet, ohne dass der Datenverkehr anderer Apps oder das private Surfen umgeleitet wird. Die IT-Abteilung legt fest, welche Apps den Tunnel nutzen.
Wie funktioniert die SSL/TLS-Überprüfung?
Bento Secure Browsing entschlüsselt den HTTPS-Datenverkehr am Proxy. Die Lösung überprüft den Inhalt auf Bedrohungen oder Verstöße gegen Richtlinien. Anschließend verschlüsselt sie den Datenverkehr erneut und leitet ihn an das Gerät weiter. So deckt die Lösung Risiken auf, die in verschlüsselten Verbindungen verborgen sind.
Was versteht man unter „sicherem Surfen“ im Rahmen von MDM?
„Secure Browsing“ in MDM filtert und steuert den Webzugriff auf verwalteten Geräten. Bento Secure Browsing blockiert schädliche Websites nach Kategorien, überprüft verschlüsselten Datenverkehr und setzt zeit- und standortbasierte Regeln auf allen verwalteten Geräten durch.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems