Vertrauen auf uns




Vollständige Microsoft Autopilot-Integration für echte Zero-Touch-Windows-Bereitstellung, keine nachträglich angefügte Notlösung.

Die direkte Integration mit Active Directory und Azure AD setzt gruppenbasierte Richtlinien durch und optimiert die Registrierung.

Verwalten Sie Windows-PCs zusammen mit macOS, Linux, iOS und Android über dieselbe Benutzeroberfläche.
Stellen Sie Windows-Geräte mit Autopilot aus der Ferne bereit und konfigurieren Sie sie, während Sie die Compliance in Ihrer lokalen Umgebung gewährleisten.

Die Geräte stehen den Nutzern dank automatischer Geräteregistrierung, weniger manueller Schritte und schnellerer Einbindung sofort zur Verfügung.

Wenden Sie Sicherheitsrichtlinien, Verschlüsselung und Zugriffsrichtlinien einheitlich an, um die Compliance Ihrer Windows-Endgeräte sicherzustellen.

Planen und bereiten Sie Windows-Updates vor, damit Patches reibungslos bereitgestellt werden, ohne die Nutzer zu beeinträchtigen.

Beheben Sie Probleme, stellen Sie Software bereit und überwachen Sie den Gerätezustand von überall aus, mit voller Transparenz über alle Endgeräte.

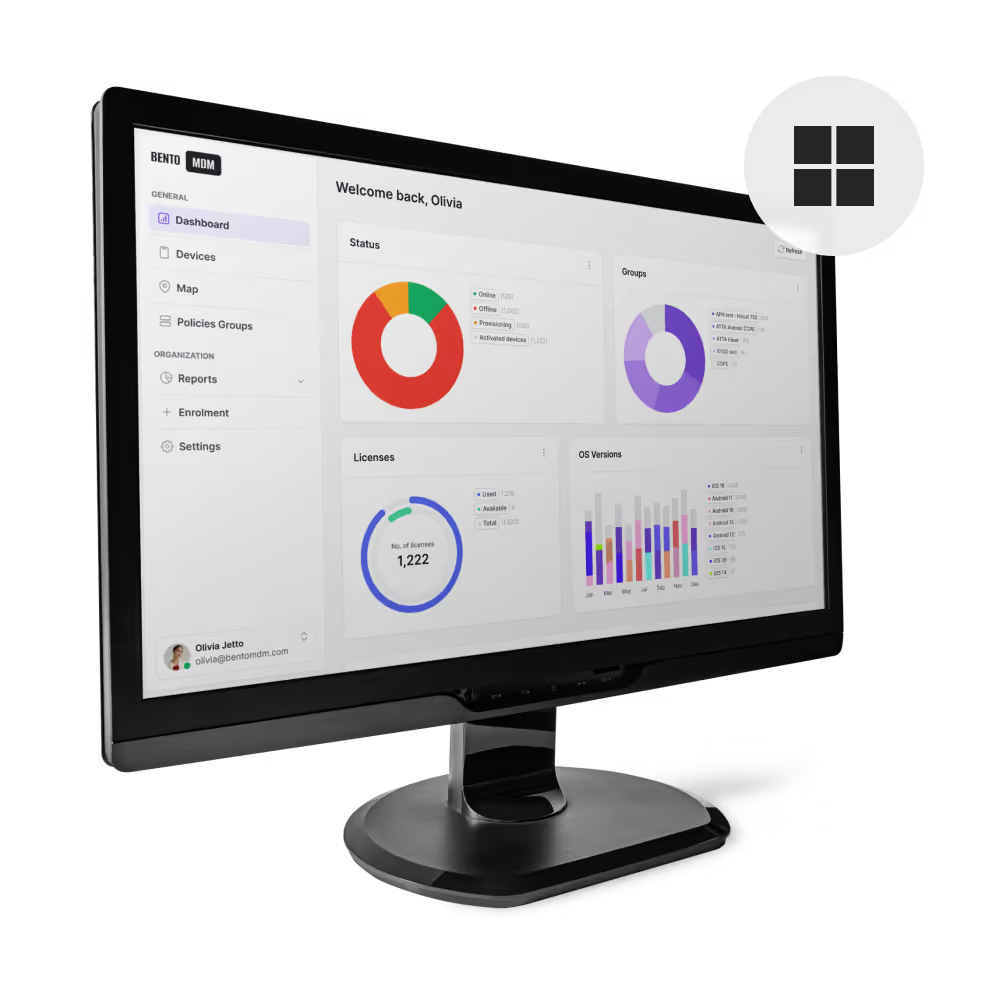
Automatisieren Sie die Bereitstellung, die Patch-Verteilung und die Einhaltung von Compliance-Vorgaben und sichern Sie gleichzeitig jeden Windows-PC, alles über eine einzige Konsole.
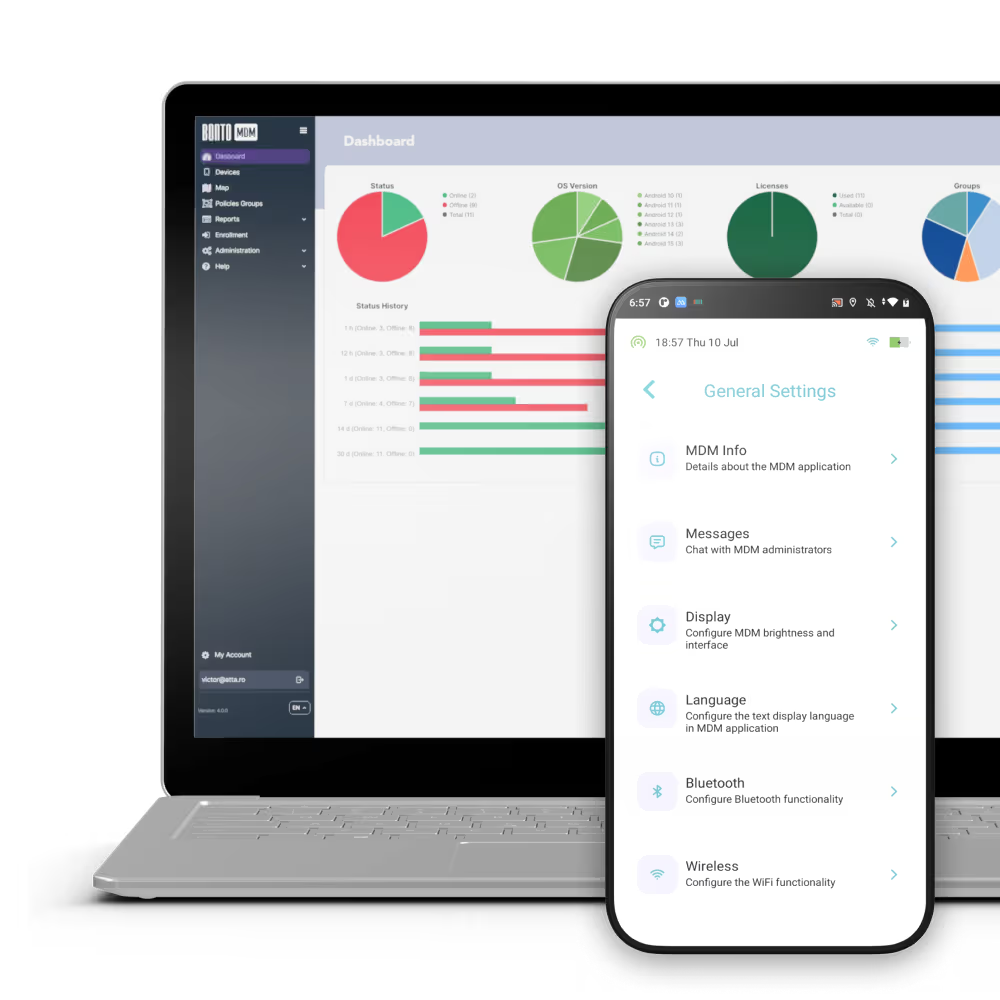

Neue PCs laden beim ersten Start automatisch vorkonfigurierte Profile, Apps und Richtlinien, ohne dass eine manuelle Vorbereitung erforderlich ist.

Verschlüsselungsschlüssel werden sicher hinterlegt und planmäßig rotiert, um die Compliance-Anforderungen dauerhaft zu erfüllen.

Importieren Sie vorhandene Gruppenrichtlinienobjekte (GPOs). Wenden Sie Registrierungseinstellungen und Konfigurationen zentral an, ohne jeden einzelnen PC ändern zu müssen.

Betriebssystem- und Anwendungsupdates werden automatisch auf allen Endgeräten bereitgestellt, um Sicherheitslücken zu minimieren und die Verfügbarkeit zu gewährleisten.

MSI-, EXE- und Store-Apps werden per Fernzugriff bereitgestellt und melden die Status-Informationen zur Bereitstellung in Echtzeit.

Geräteanzahl, Hardware-Spezifikationen, Betriebssystemversionen und Benutzerzuweisungen werden in der Konsole in Echtzeit aktualisiert.

Bildschirmsteuerung, Fernbefehle und PowerShell-Skripte ermöglichen eine schnelle Problemlösung ohne Vor-Ort-Einsätze.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

Verwaltung und Speicherung von Verschlüsselungsschlüsseln: Verwalten und speichern Sie sie sicher über eine einzige Konsole.
Konfigurieren Sie Antiviren-Richtlinien und überwachen Sie den Status von Windows Defender auf allen PCs.

Wenden Sie Firewall-Regeln einheitlich auf alle Endgeräte an, um unbefugte Verbindungen zu blockieren.

Weisen Sie Administratorrechte rollenbasiert zu, um Risiken durch übermäßige Berechtigungen zu minimieren.

Erfassen Sie automatisch jede Änderung einer Richtlinie, jeden Patch und jedes Zugriffsereignis für auditfähige Berichte zur Compliance.

Sperren Sie kompromittierte Geräte sofort oder führen Sie eine Fernlöschung durch, um sensible Daten zu schützen.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
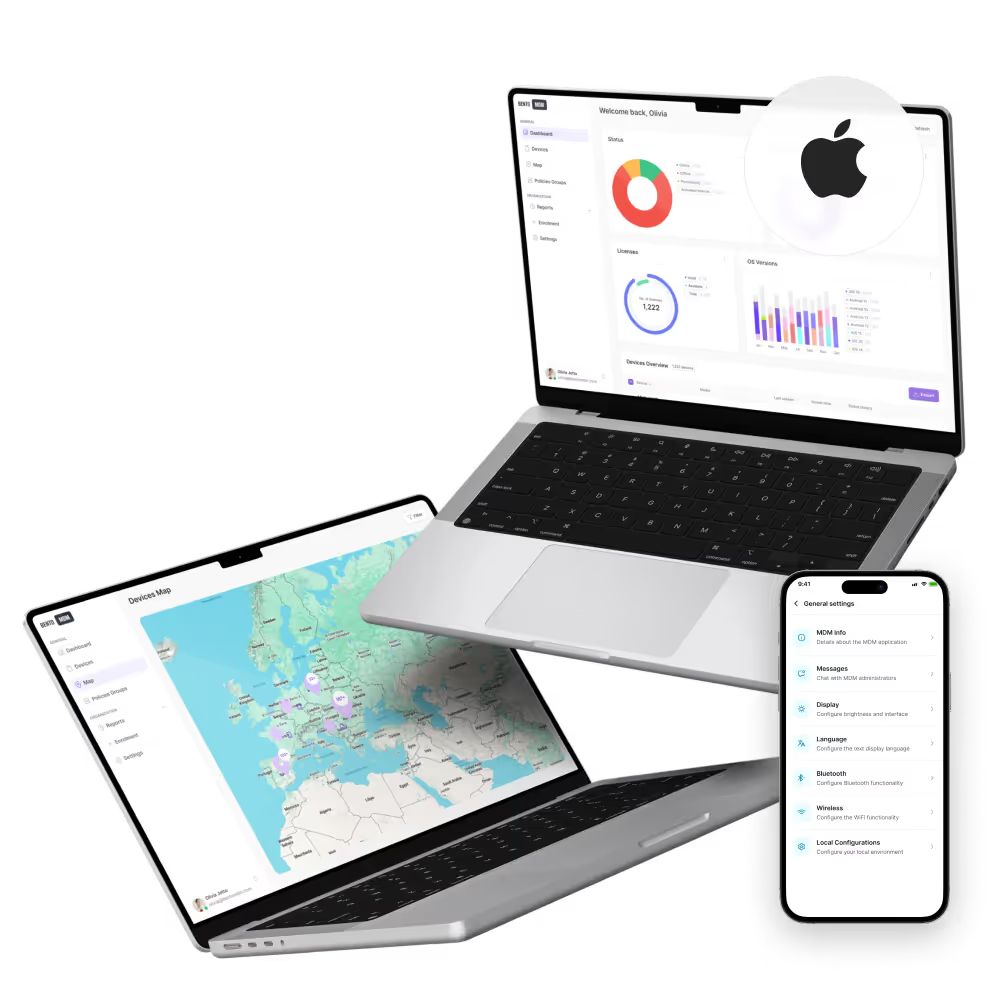
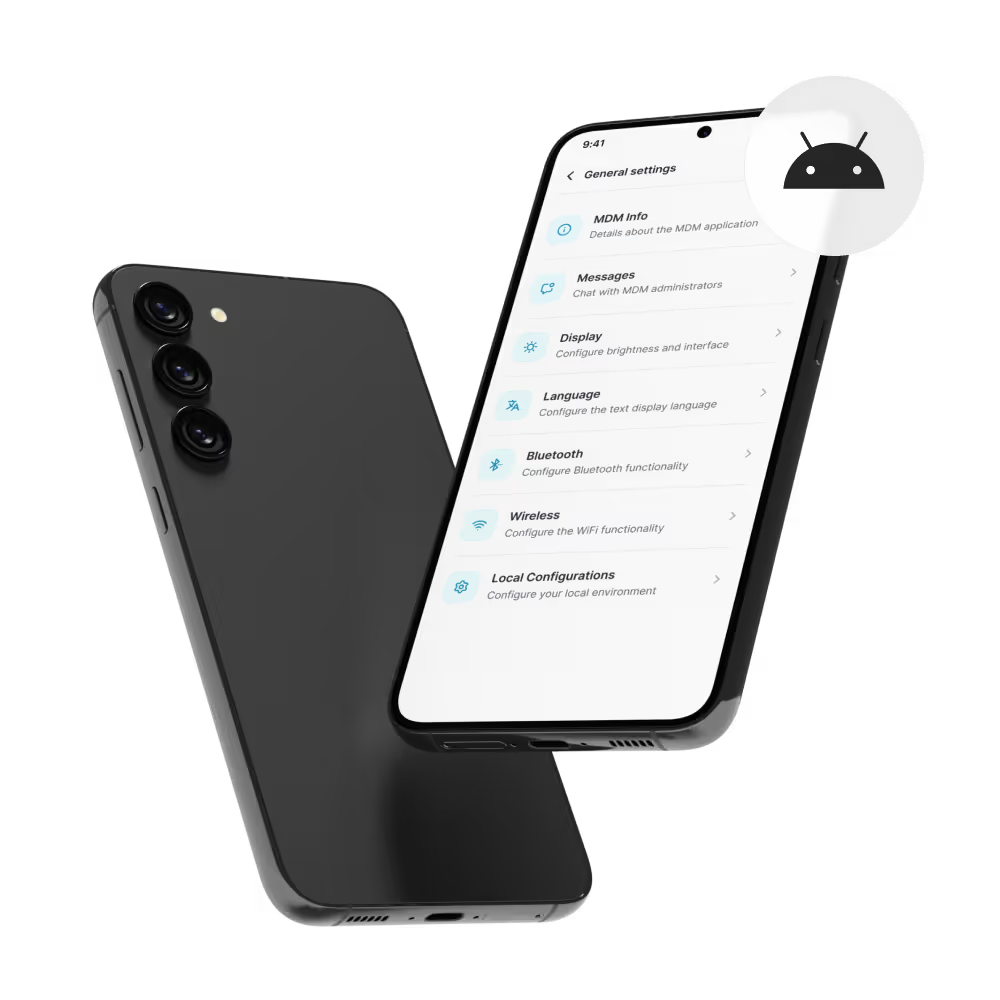
Richten Sie Geräte automatisch mit unternehmenseigenen Images und vorkonfigurierten Richtlinien ein.
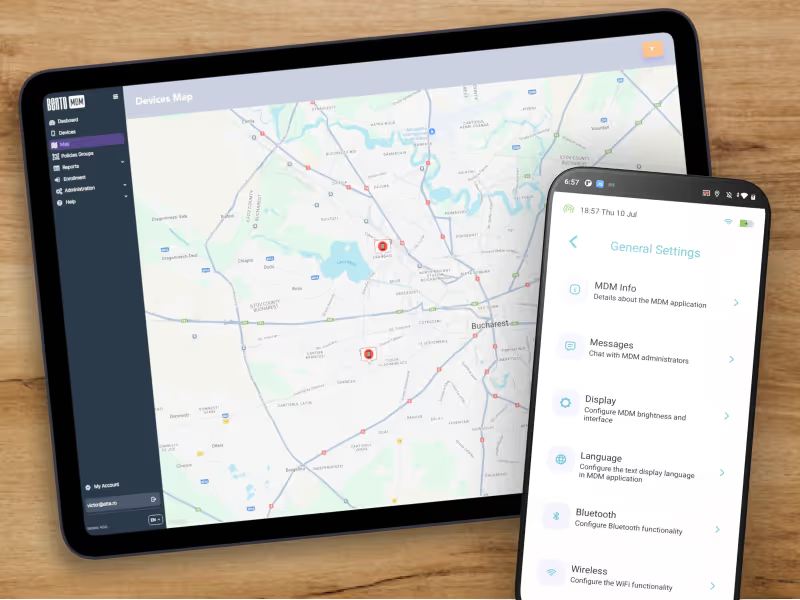
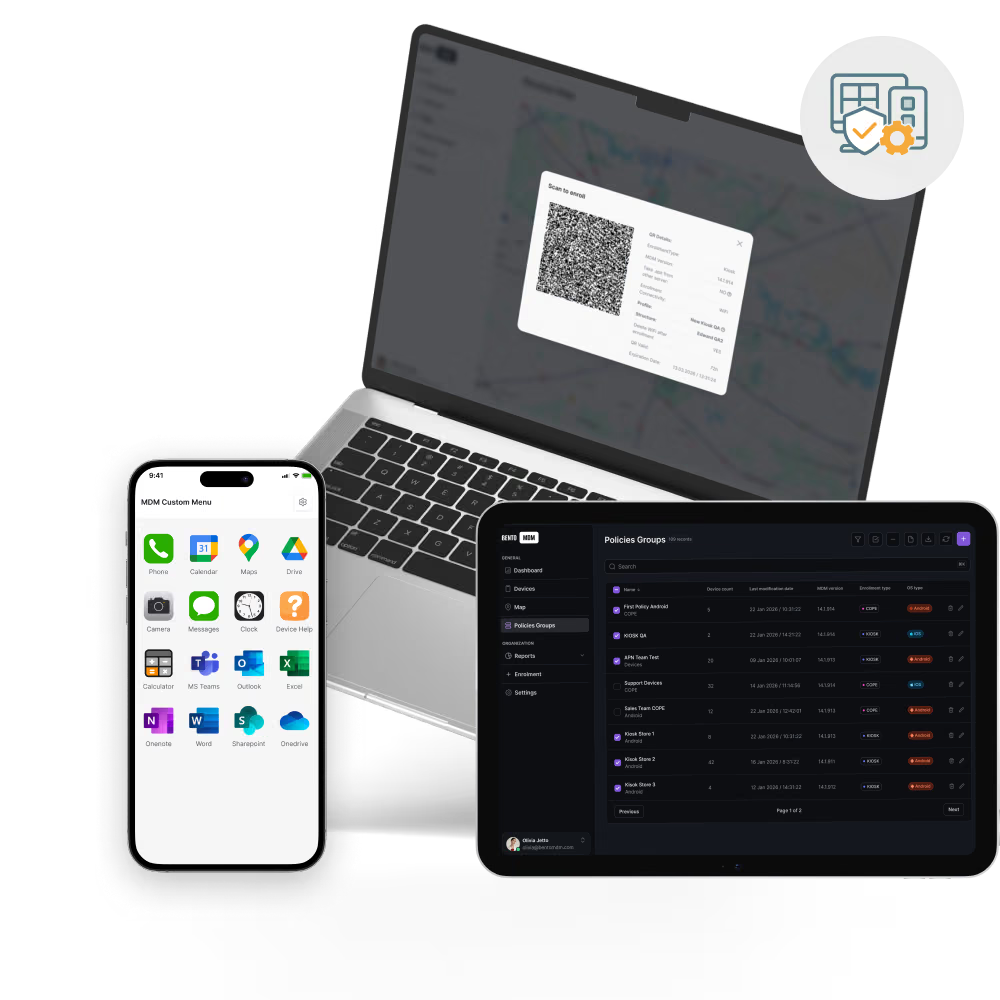
Stellen Sie iOS-, Android-, Windows- und macOS-Geräte sicher bereit und verwalten Sie sie zentral.
Nutzen Sie Live-Bildschirmfreigabe und PowerShell-Skripte, um Probleme aus der Ferne zu beheben.
Verfolgen, aktualisieren und entsorgen Sie Windows-Geräte über ihren gesamten Lebenszyklus hinweg.
Erstellen Sie exportfertige Berichte, um behördliche Prüfungen zu unterstützen und Transparenz zu gewährleisten.
Wie wird BitLocker aus der Ferne verwaltet?
BitLocker-Schlüssel werden treuhänderisch verwahrt und regelmäßig ausgetauscht. Die vollständige Festplattenverschlüsselung wird zentral durchgesetzt, wodurch die Sicherheit ruhender Daten auf allen Windows-Endpunkten gewährleistet wird.
Wie funktioniert Windows Autopilot in Verbindung mit MDM?
Der Autopilot stellt Geräte beim ersten Start mithilfe vorkonfigurierter Profile automatisch bereit – dabei werden Richtlinien, Anwendungen und Einstellungen ohne manuellen Eingriff durch die IT-Abteilung angewendet.
Was ist die Windows-Geräteverwaltung?
Der Dienst registriert, konfiguriert, sichert, aktualisiert und nimmt Windows-PCs über eine zentrale MDM-Konsole außer Betrieb, wodurch er den Lebenszyklus der Endpunkte und die Durchsetzung von Richtlinien optimiert.
Können Gruppenrichtlinien über MDM angewendet werden?
Ja. Sie können vorhandene Active-Directory-Gruppenrichtlinien (GPOs) importieren und auf allen Windows-Endgeräten durchsetzen. Eine Einzelkonfiguration jedes PCs ist damit überflüssig.
Welche Windows-Versionen werden unterstützt?
Windows 10, Windows 11 und Windows Server werden vollständig unterstützt. Damit sind Workstations, Laptops und Server-Endpunkte in einer einheitlichen Lösung abgedeckt.
Wie werden Windows-Patches automatisiert?
Geplante Updates für das Windows-Betriebssystem und Anwendungen werden außerhalb der Geschäftszeiten über die MDM-Plattform bereitgestellt. So ist ein einheitlicher Patch-Stand gewährleistet, ohne dass manuelle Überprüfungen oder Benutzeraufforderungen erforderlich sind.
Wie kann eine Fernfehlerbehebung durchgeführt werden?
Über die MDM-Konsole können Sie die Live-Bildschirmfreigabe, Fernbefehle und PowerShell-Skripte ausführen. So beheben Sie Desktop-Probleme ohne Vor-Ort-Einsätze.
Inwiefern verbessert die AD-Integration die Verwaltung?
LDAP und Azure AD synchronisieren Benutzer- und Gerätegruppen. Dadurch lassen sich rollenbasierte Richtlinien, SSO und eine optimierte Registrierung über bestehende Verzeichnisdienste umsetzen.

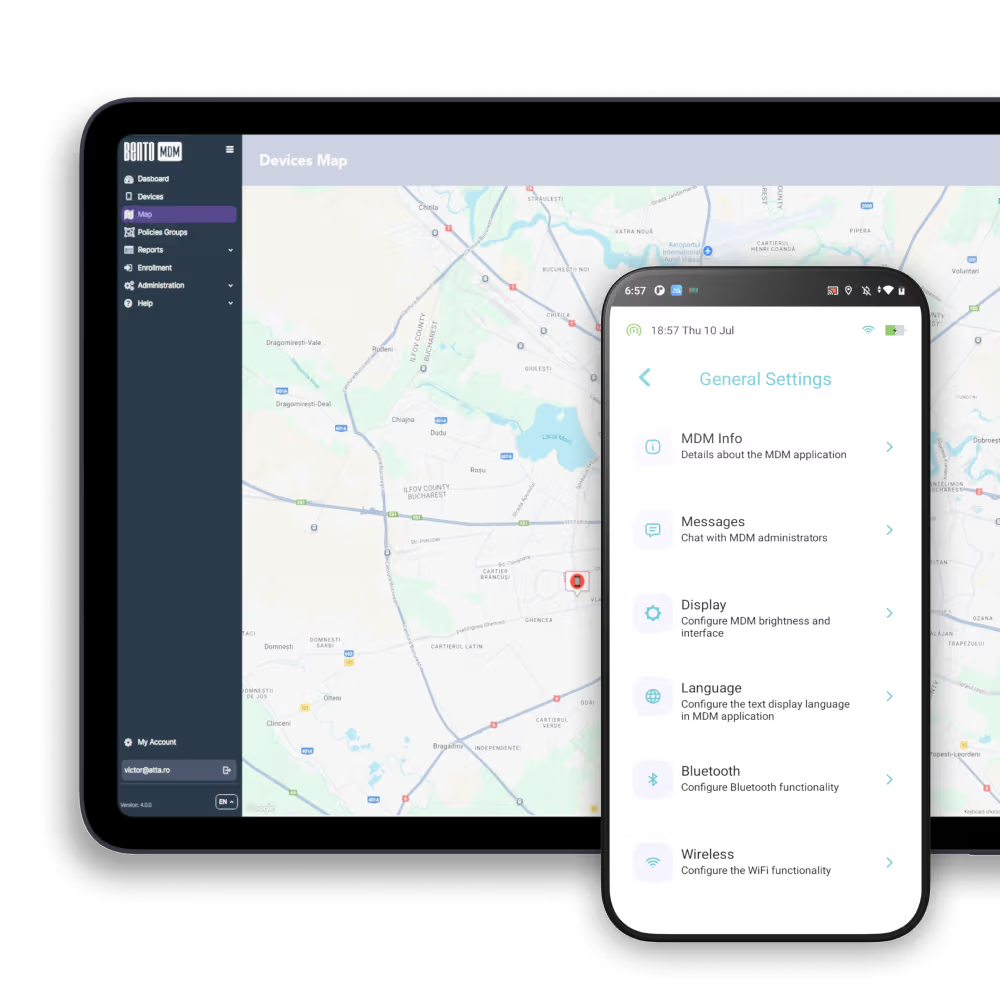
Verwalten Sie jedes Smartphone, jedes Tablet und jeden Arbeitsplatzrechner über eine einzige Konsole mit Bento MDM.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems