Vertrauen auf uns




Zugriffsanfragen werden bei Bedarf über die Konsole oder per API genehmigt, sodass Teams Support-Sitzungen ohne Verzögerungen durch manuelle Einrichtung starten können.

Bedingte Prüfungen verifizieren den Gerätestatus, die Compliance und den Standort, um Zero-Trust-Prinzipien durchzusetzen, bevor der Zugriff gewährt wird.

Zugriffsfenster öffnen sich nur bei Bedarf und schließen automatisch. So vermeiden Sie dauerhafte Berechtigungen und verringern Angriffsflächen.
Der Just-in-Time-Fernzugriff ermöglicht sichere, zeitlich begrenzte Support-Sitzungen mit detaillierten Berechtigungen, automatischem Entzug der Zugriffsrechte und Prüfprotokollen. So werden Sicherheitsrisiken minimiert und das Zero-Trust-Prinzip im gesamten Gerätebestand konsequent umgesetzt. Zudem bietet er detaillierte Administratorberechtigungen für einen sicheren BYOD-Support.

Bietet detaillierte Administratorberechtigungen für sicheren BYOD-Support.

Sitzungsereignisse erstellen oder aktualisieren automatisch Tickets in bestehenden ITSM-Plattformen und optimieren so Incident-Workflows und die Nachverfolgung.

Sitzungsprotokolle erfassen Start- und Endzeiten, Benutzeridentitäten sowie durchgeführte Aktionen und unterstützen so die forensische Analyse und die Einhaltung von Vorschriften.

Der gesamte Sitzungsverkehr ist durchgehend verschlüsselt. Dadurch bleiben Daten während Diagnose-, Fehlerbehebungs- oder Konfigurationsaufgaben geschützt.

Verbindungen werden automatisch zum geplanten Zeitpunkt oder auf Anforderung beendet. So wird verhindert, dass Zugriffsrechte unbeabsichtigt bestehen bleiben oder missbraucht werden.

Gerätestatus, Verschlüsselungsstatus und Richtlinienkonformität werden automatisch überprüft, bevor Verbindungen aus der Ferne zugelassen werden.
Zugriffsbereiche schränken ein, welche Gerätefunktionen oder Apps für Support-Teams sichtbar sind, und stellen so sicher, dass diese nur das sehen, was erforderlich ist.

Sitzungen laufen nach einer festgelegten Dauer automatisch ab. So werden veraltete Berechtigungen eliminiert und das Risiko unbefugter Zugriffe reduziert.

Techniker fordern den Fernzugriff über die Konsole oder die API an. Sie bauen eine sichere Verbindung nur auf, wenn Support-Aufgaben das erfordern.

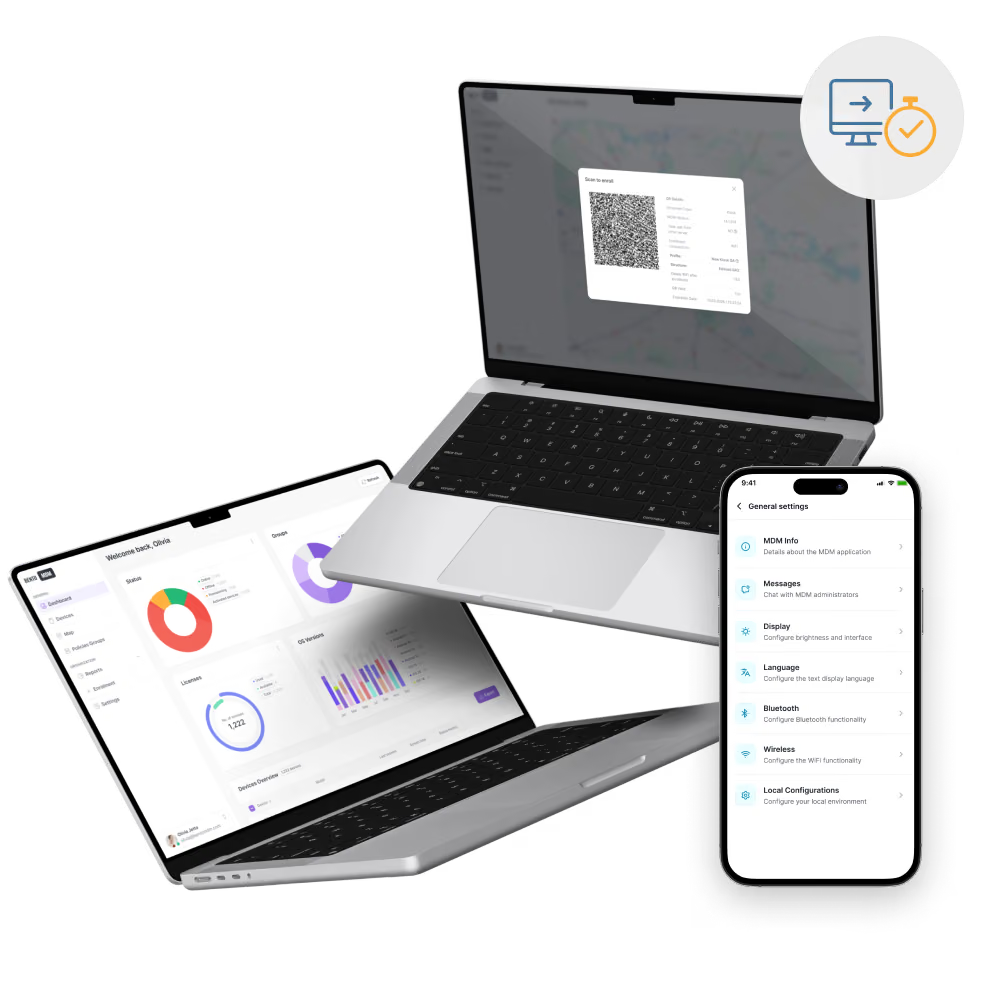
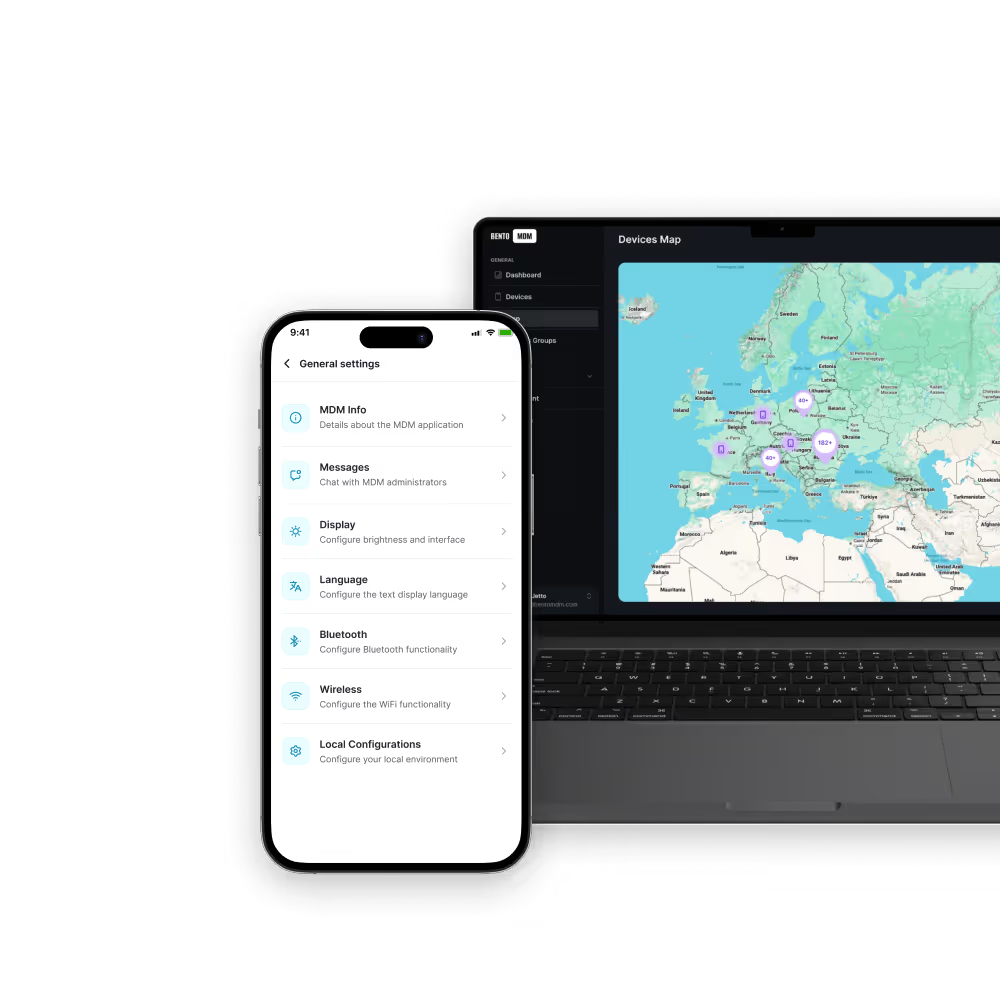
Gewähren Sie Administratoren zeitlich und im Umfang begrenzten Zugriff auf bestimmte Geräte für Support-Zwecke und erweiterte Aktionen. Der Just-in-Time-Fernzugriff von Bento reduziert das Risiko dauerhafter Berechtigungen, erfüllt Audit-Anforderungen und protokolliert jedes Ereignis mit erweiterten Rechten.

„Mit Bento MDM und FSM verwalten wir über 700 Geräte effizient, automatisieren Arbeitsabläufe und verbessern die Kommunikation zwischen den Außendienstteams.“
Cristian Bordescu
Operations Director

„Unsere Zusammenarbeit mit Bento bei der Migration von über 2.000 DPD-Geräten war außergewöhnlich. Die Offenheit, Flexibilität und der ständige Support des Unternehmens zeichneten das gesamte Projekt aus. Die schnelle Anpassung an Herausforderungen und der lösungsorientierte Ansatz machten den entscheidenden Unterschied. Ein wirklich zuverlässiger und professioneller Partner.“
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
„Bento Field Service Management und Mobile Device Management haben uns dabei geholfen, Einsätze vor Ort zu optimieren, mobile Geräte zu sichern und die betriebliche Transparenz zu erhöhen.“
Simona Gigiu
Business Line Director

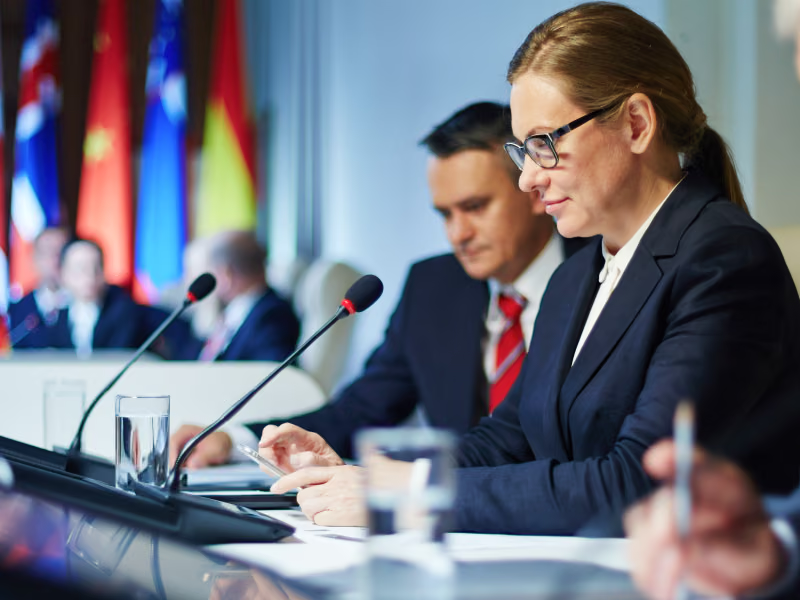
In Regierungsbehörden sichern Just-in-Time-Fernzugriffssitzungen eingestufte Geräte. Sie ermöglichen temporären Support, während sie gleichzeitig Zero-Trust-Richtlinien durchsetzen und lückenlose Audit-Protokolle gewährleisten.
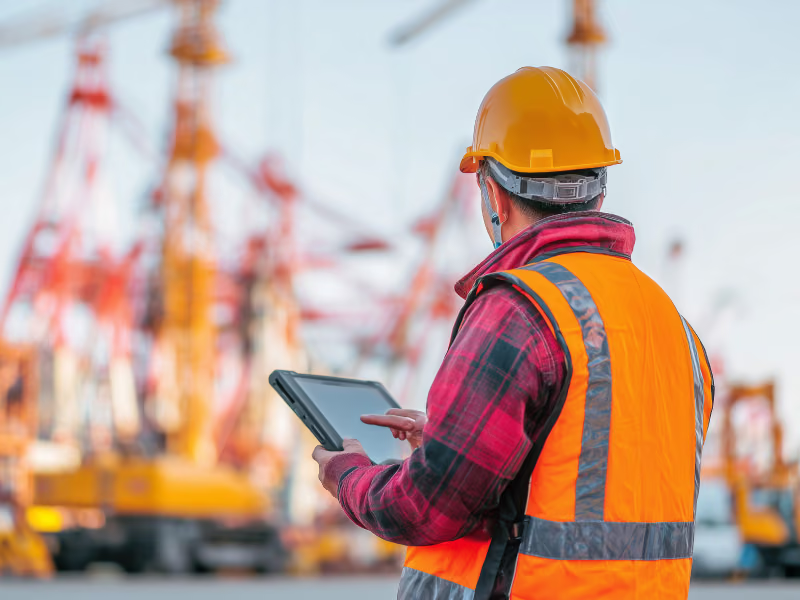
Just-in-Time-Fernzugriffssitzungen ermöglichen die sichere Fehlerbehebung an Geräten an abgelegenen Standorten, indem sie Technikern vorübergehende Zugriffsrechte gewähren und dauerhafte Berechtigungen beseitigen.
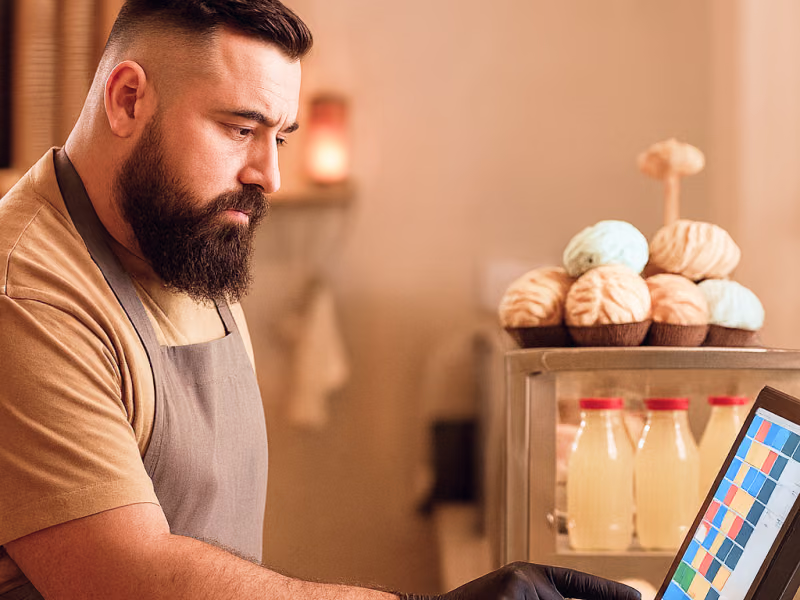
Fernzugriffssitzungen auf Abruf lösen Probleme an Kassen und im Lager schnell und sicher durch automatisierte Fehlerbehebung – ganz ohne dauerhafte Zugriffsrechte und ohne Beeinträchtigung des Kundenservice.
Zeitlich begrenzte Fernzugriffssitzungen ermöglichen eine sichere Steuerung von Geräten zu Wartungszwecken, verhindern unbefugten Zugriff und sichern die Kontinuität der Patientenversorgung.

DSGVO
Konform

99,9 %
Verfügbarkeit
ISO 27001
Konform

HIPAA
Konform
Wie werden Zugriffsprotokolle in MDM verwaltet?
Das System protokolliert alle Sitzungsdetails – Start- und Endzeiten, Benutzeridentitäten und Aktionen – zentral. Dadurch sind forensische Überprüfungen und Compliance-Prüfungen möglich.
Welche Geräte unterstützen den JIT-Zugriff?
Smartphones, Tablets, Laptops, Kioske und rugged Endpunkte, die bei Bento MDM registriert sind, können zeitlich begrenzte Fernsupport-Sitzungen erhalten.
Wie beginnen Zugangssitzungen?
Supportanfragen werden über die MDM-Konsole oder die API initiiert. Dadurch entsteht eine zeitlich begrenzte Verbindung, sobald die Compliance- und Sicherheitszustandsprüfungen erfolgreich abgeschlossen sind.
Was versteht man unter Just-in-Time-Fernzugriff?
Vorübergehende, bedarfsgesteuerte Sitzungen gewähren Support-Teams nur bei Bedarf sicheren Gerätezugriff und laufen automatisch ab, um dauerhafte Berechtigungen zu entfernen.
Ist der JIT-Fernzugriff sicher?
End-to-End-Verschlüsselung, Zero-Trust-Validierung und automatisierte Sperrung gewährleisten sichere Verbindungen und minimieren gleichzeitig die Angriffsflächen.
Lässt sich JIT in Helpdesk-Systeme integrieren?
Ja. Sitzungsereignisse erzeugen oder aktualisieren Tickets über Webhooks oder REST-APIs und optimieren so die Nachverfolgung von Vorfällen innerhalb bestehender ITSM-Workflows.

Von BYOD bis zur Kiosk-Sperre sichert und vereinfacht Bento MDM Ihren Gerätebetrieb. Testen Sie es kostenlos oder vereinbaren Sie eine Live-Demo.


Nach Funktionen
Nach Geschäftsinitiative
Nach Unterstützung des Betriebssystems