Con la confianza de




Integración completa con Microsoft Autopilot para un verdadero aprovisionamiento de Windows sin intervención ni soluciones provisionales.

La integración directa con Active Directory y Azure AD garantiza la aplicación de políticas basadas en grupos y agiliza el proceso de inscripción.

Gestiona ordenadores Windows junto con macOS, Linux, iOS y Android desde la misma interfaz.
Aprovisiona y configura de forma remota dispositivos Windows con Autopilot mientras mantienes el cumplimiento dentro de tu entorno local.

Los dispositivos llegan listos para que los usuarios los utilicen, con inscripción automática, menos pasos manuales y una incorporación más rápida.

Aplica de forma uniforme los requisitos mínimos de seguridad, el cifrado y las políticas de acceso para garantizar el cumplimiento normativo de tus flotas de Windows.

Programa y gestiona las actualizaciones de Windows para que los parches se implementen sin problemas y sin molestar a los usuarios.

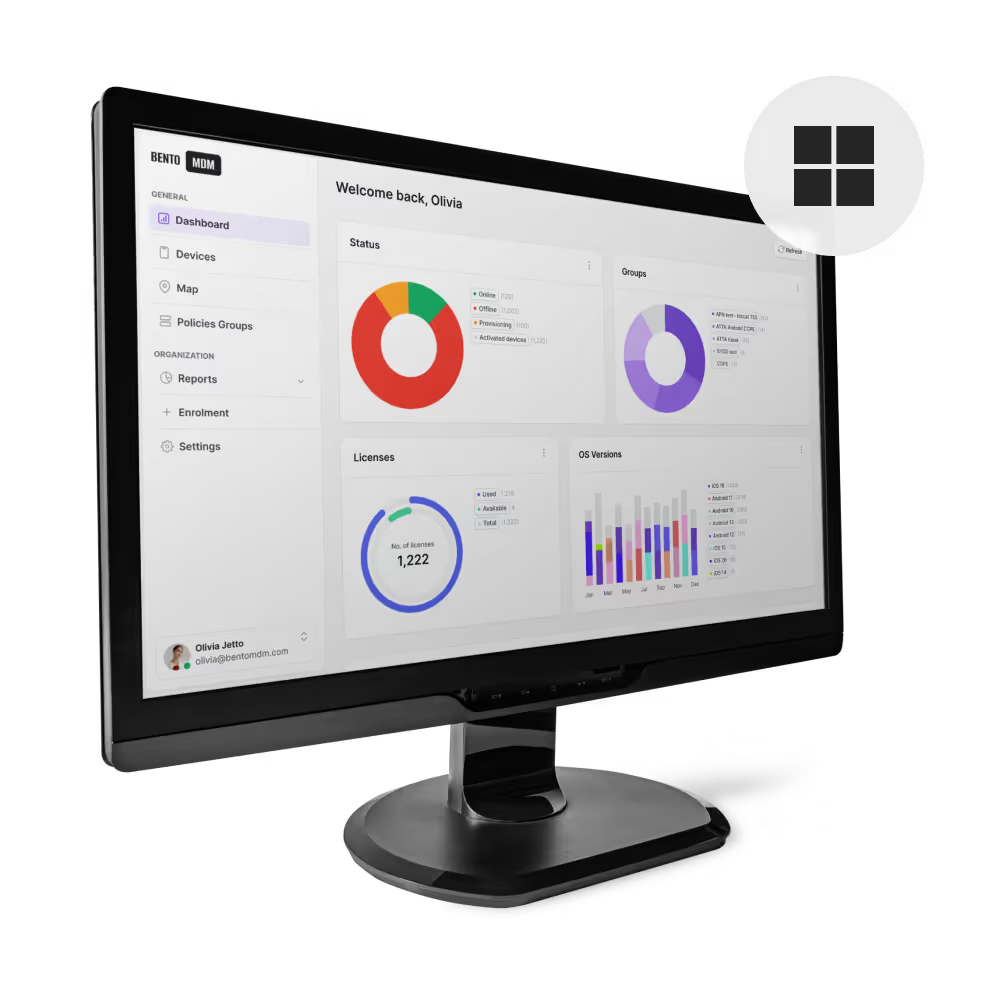
Resuelve problemas, despliega software y supervisa el estado de los dispositivos desde cualquier lugar con visibilidad total de la flota.

Automatiza el aprovisionamiento, la aplicación de parches y el cumplimiento mientras mantienes cada PC seguro, todo desde una única consola.
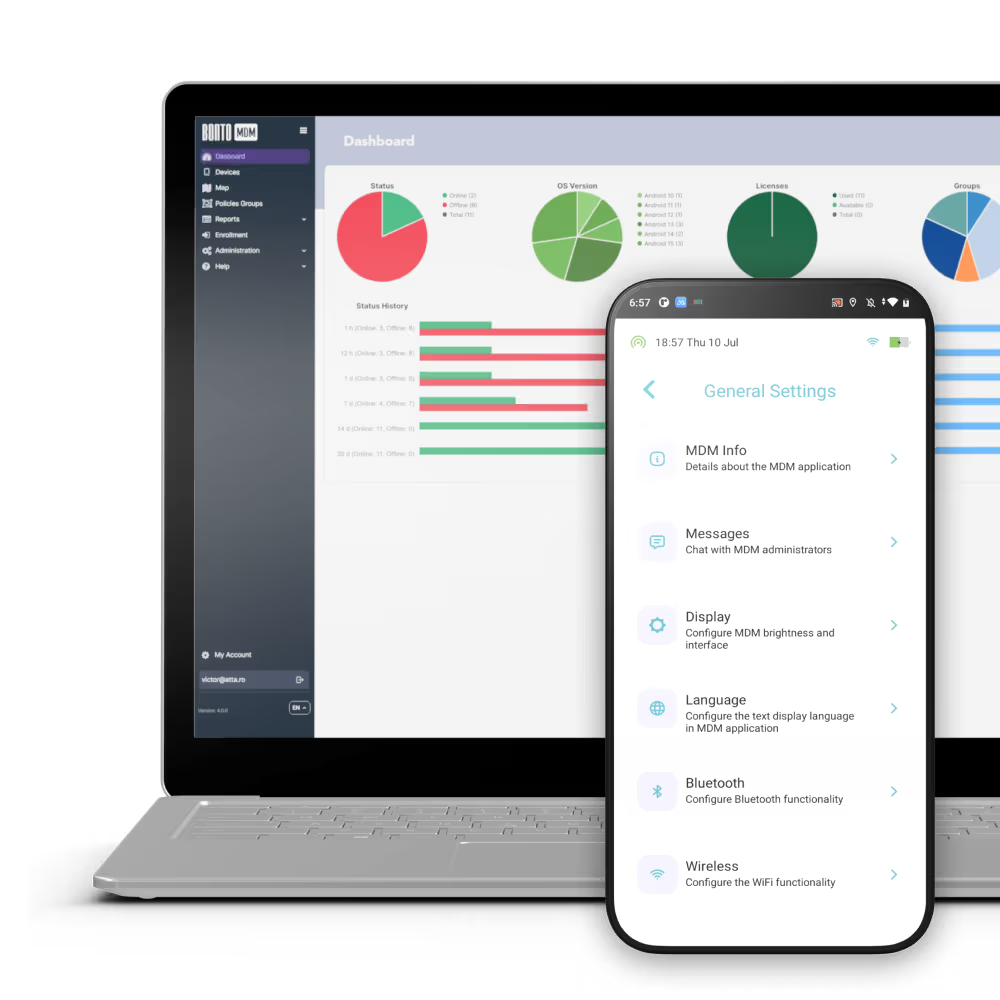

Los nuevos ordenadores cargan automáticamente perfiles, aplicaciones y políticas preconfiguradas en el primer arranque, sin necesidad de configuraciones manuales.

Las claves de cifrado se guardan de forma segura en custodia y se renuevan según lo previsto para garantizar el cumplimiento.

Importa los objetos de directiva de grupo (GPO) existentes y aplica los ajustes del registro y las configuraciones de forma centralizada sin modificar cada ordenador.

El sistema despliega automáticamente las actualizaciones del sistema operativo y de las aplicaciones en toda la flota para minimizar vulnerabilidades y mantener el tiempo de actividad.

Instala de forma remota aplicaciones MSI, EXE y Store e infórmate del estado del despliegue en tiempo real.

El número de dispositivos, las especificaciones de hardware, las versiones del sistema operativo y las asignaciones de usuarios se actualizan en tiempo real desde la consola.

El control de pantalla, los comandos remotos y los scripts de PowerShell resuelven los problemas rápidamente sin desplazamientos.

«Con Bento MDM y FSM, gestionamos de forma eficiente más de 700 dispositivos, automatizamos los flujos de trabajo y mejoramos la comunicación entre los equipos de campo».
Cristian Bordescu
Director de operaciones

«Nuestra colaboración con Bento en la migración de más de 2000 dispositivos de DPD fue excepcional, destacando por su apertura, flexibilidad y soporte constante a lo largo de todo el proyecto. Su rápida adaptación a los retos y su enfoque orientado a las soluciones marcaron la diferencia; un socio verdaderamente fiable y profesional».
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
«La gestión de servicios de campo y dispositivos móviles de Bento nos han ayudado a optimizar las intervenciones sobre el terreno, proteger los dispositivos móviles y aumentar la transparencia operativa».
Simona Gigiu
Directora de Línea de Negocio

Gestiona y almacena las claves de cifrado de forma segura desde una única consola.
Configura políticas antivirus y supervisa el estado de Windows Defender en todos los PC.

Aplica las reglas del cortafuegos de forma uniforme en toda la flota para bloquear conexiones no autorizadas.

Asigna permisos de administrador según el rol para minimizar los riesgos derivados de privilegios excesivos.

Registra automáticamente cada cambio en las políticas, cada parche y cada evento de acceso para generar informes de cumplimiento listos para auditoría.

Bloquea o borra de forma remota los dispositivos comprometidos al instante para proteger los datos confidenciales.

RGPD
Conforme

99,9 %
Tiempo de actividad
ISO 27001
Cumplimiento

HIPAA
Conforme
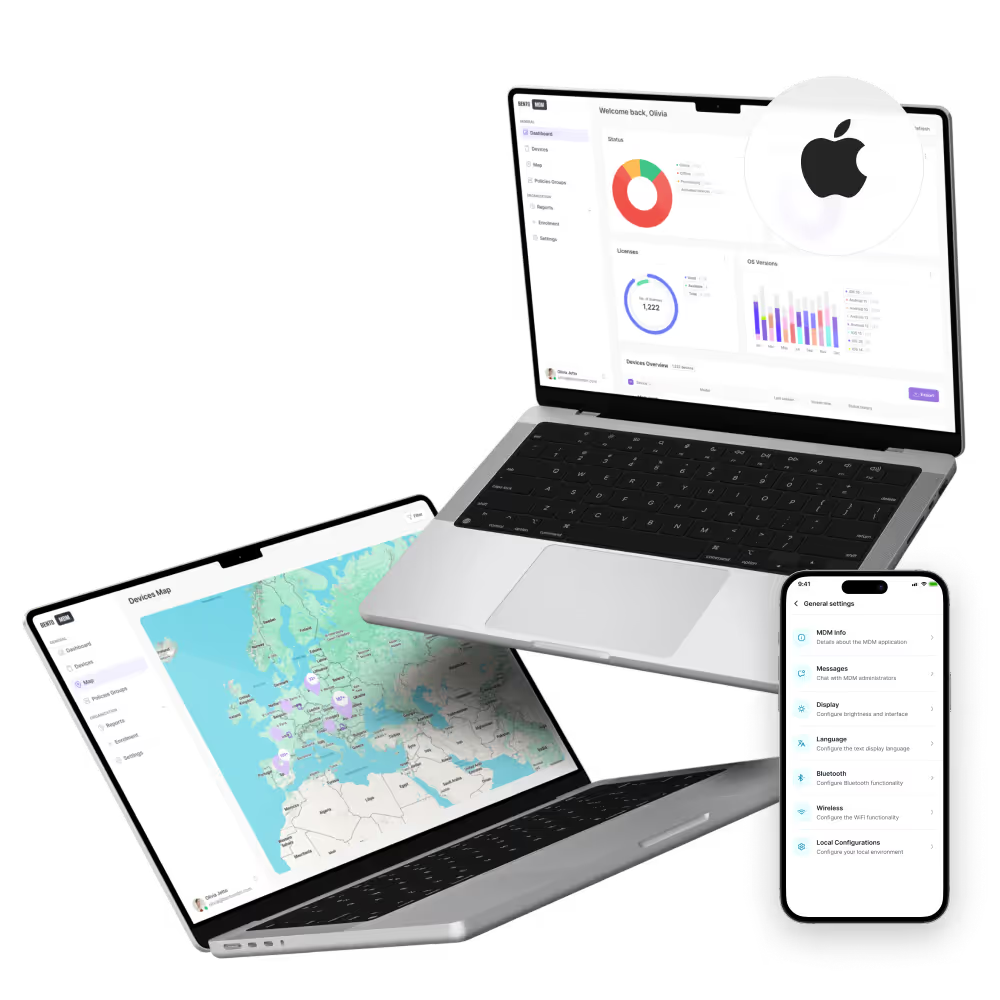
Configura automáticamente los dispositivos con imágenes corporativas y políticas preconfiguradas.
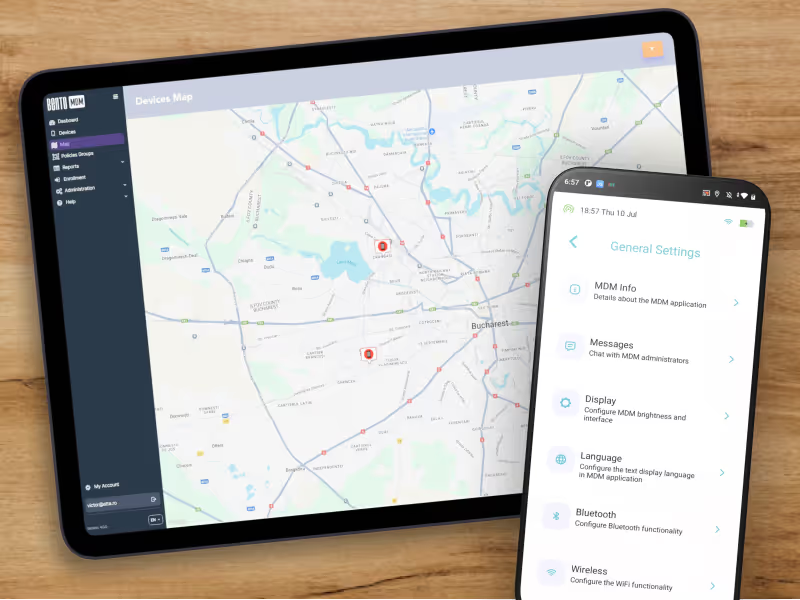
Despliega y gestiona de forma segura dispositivos iOS, Android, Windows y macOS.
Usa la pantalla compartida en directo y scripts de PowerShell para resolver problemas a distancia.
Realiza un seguimiento, actualiza y retira dispositivos Windows a lo largo de todo su ciclo de vida.
Genera informes exportables para respaldar las auditorías normativas y mantener la transparencia.
¿Qué es la gestión de dispositivos de Windows?
Un servicio que te permite inscribir, configurar, proteger, actualizar y retirar ordenadores con Windows desde una consola central de MDM, agilizando el ciclo de vida de los endpoints y la aplicación de políticas.
¿Se pueden aplicar las políticas de grupo a través de MDM?
Sí. Puedes importar las GPO existentes de Active Directory y aplicarlas a toda la flota de equipos Windows, lo que elimina la necesidad de configurar cada PC por separado.
¿Cómo gestionar BitLocker de forma remota?
Las claves de BitLocker se mantienen en custodia y se rotan, y el cifrado completo del disco se aplica de forma centralizada para mantener la seguridad de los datos en reposo en todos los endpoints de Windows.
¿Cómo funciona Windows Autopilot con MDM?
Autopilot realiza el aprovisionamiento automático de dispositivos en el primer arranque mediante perfiles preconfigurados. Aplica políticas, aplicaciones y ajustes sin que el departamento de TI tenga que intervenir manualmente.
¿Cómo puedes resolver problemas de forma remota?
Desde la consola de MDM puedes compartir la pantalla en directo, ejecutar comandos remotos y scripts de PowerShell. Así resuelves los problemas en los ordenadores sin desplazarte a las instalaciones.
¿Qué versiones de Windows reciben soporte?
Windows 10, Windows 11 y Windows Server cuentan con soporte completo. La solución unificada abarca estaciones de trabajo, portátiles y endpoints de servidores.
¿Cómo automatizar las actualizaciones de Windows?
Programa las actualizaciones de Windows y de las aplicaciones para que se desplieguen fuera del horario laboral a través de la plataforma MDM. Así garantizarás niveles de parches uniformes sin comprobaciones manuales ni avisos a los usuarios.
¿Cómo mejora la gestión la integración de AD?
LDAP y Azure AD sincronizan los grupos de usuarios y dispositivos. Así puedes aplicar políticas basadas en roles, iniciar sesión con SSO y completar la inscripción de forma simplificada a través de los servicios de directorio existentes.

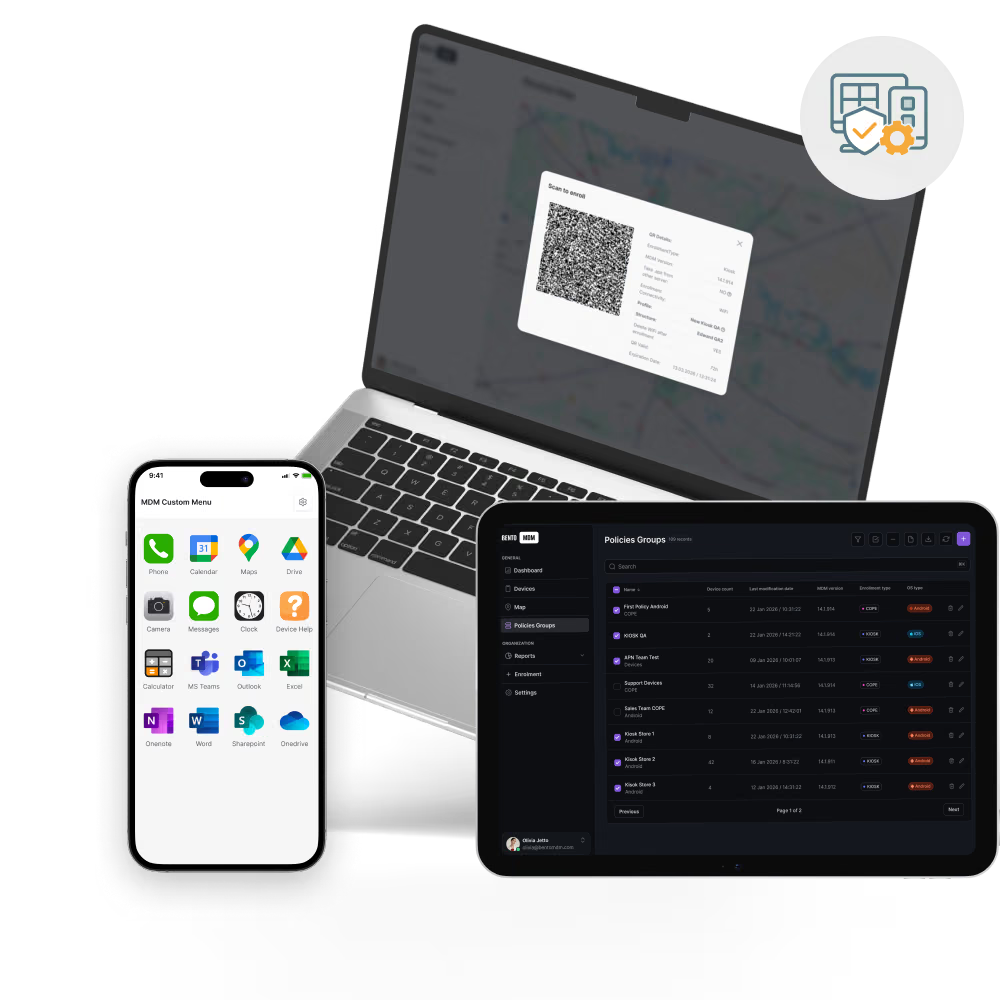
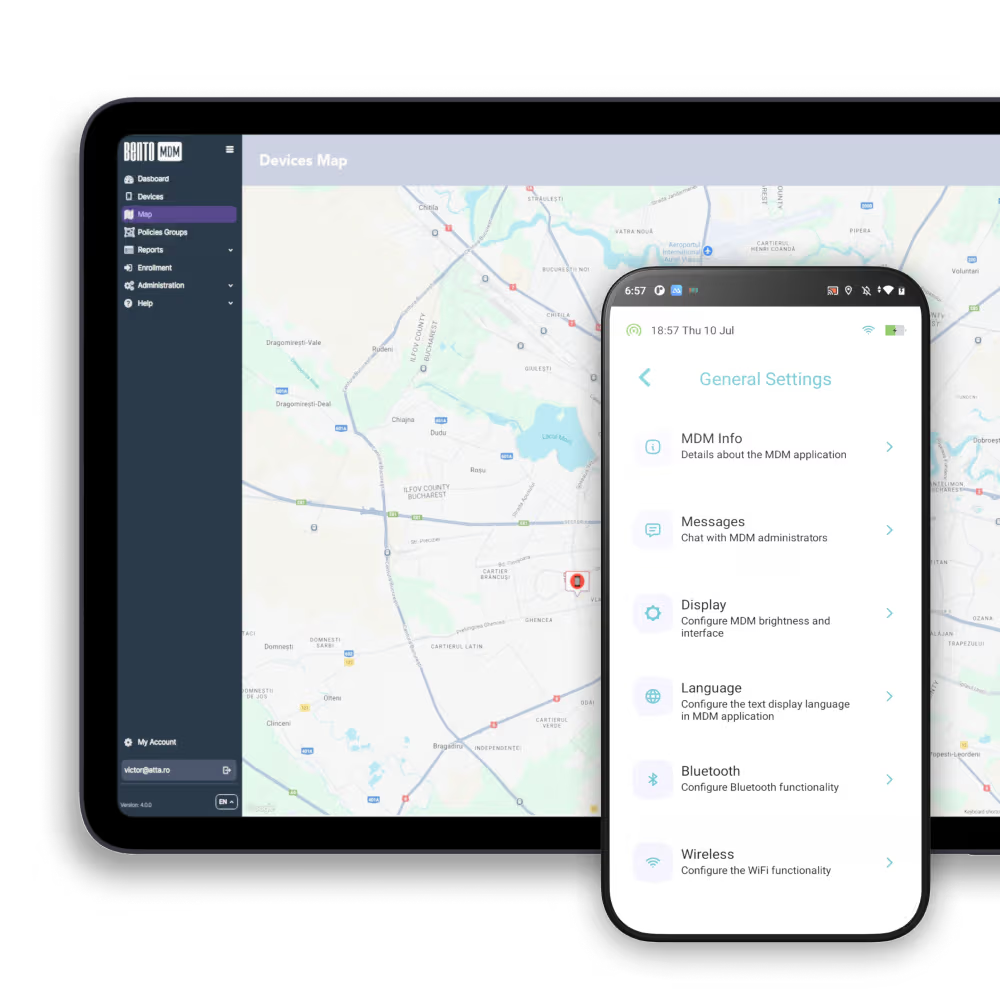
Gestiona todos los teléfonos, tabletas y estaciones de trabajo desde una sola consola con Bento MDM.


Por funciones
Por iniciativa empresarial
Por soporte del sistema operativo