Con la confianza de




El portal de inicio de sesión único (SSO) elimina la fatiga de introducir continuamente contraseñas y agiliza el acceso de los usuarios.

La MFA y las políticas adaptativas impiden el acceso no autorizado.

Las reglas de acceso condicional se adaptan al estado del dispositivo, la hora o la ubicación.

Los registros de autenticación detallados te ofrecen visibilidad y facilitan los informes de cumplimiento.
Unifica el acceso de los usuarios a través de un portal centralizado que simplifica la autenticación en todas las aplicaciones y dispositivos gracias a la pasarela de SSO integrada de Bento MDM.
Añade un segundo factor seguro sin complicaciones mediante SMS, TOTP o notificaciones automáticas, todo ello gestionado a través del motor de políticas adaptativas de Bento MDM.

Asigna permisos por rol o grupo para ofrecer un acceso con privilegios mínimos en todos los endpoints gestionados por Bento MDM.

Automatiza las decisiones de acceso según la ubicación, el estado del dispositivo o la hora, aplicadas dinámicamente a través del marco de políticas zero trust de Bento MDM.

Registra cada inicio de sesión con todo el contexto y genera informes de cumplimiento al instante desde la consola de auditoría unificada de Bento MDM.

Sincroniza usuarios y grupos con LDAP, Active Directory y proveedores de identidad en la nube a través de las integraciones seguras de la API REST de Bento MDM.

Comprobaciones de estado en tiempo real, MFA adaptativa y pruebas de cumplimiento con un solo clic para HIPAA, RGPD y PCI DSS.
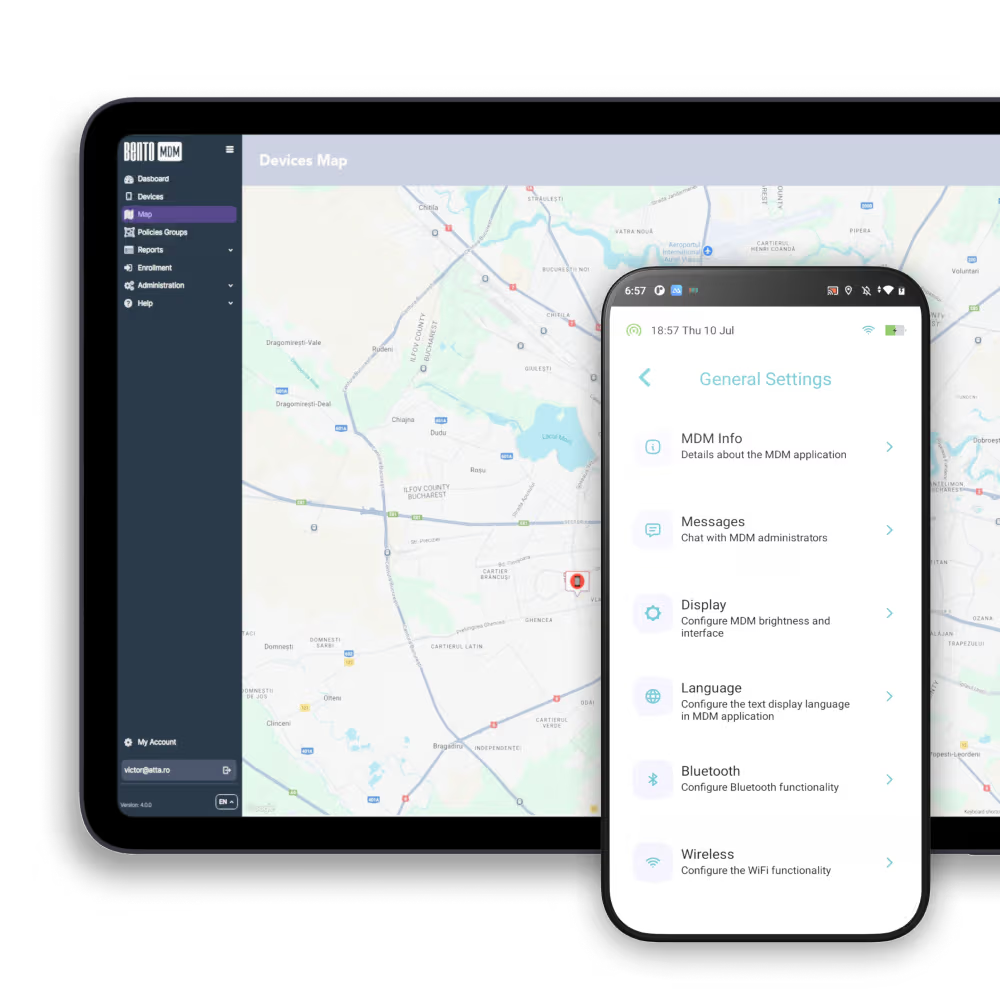

Ajusta los requisitos de autenticación en tiempo real según el estado del dispositivo, la reputación de la IP o un comportamiento inusual del usuario.

Usa certificados PKI para establecer confianza, eliminar contraseñas débiles y proteger el acceso a aplicaciones confidenciales.

Cierra automáticamente las sesiones inactivas, exige una nueva autenticación a intervalos fijos y evita el robo de credenciales de usuarios inactivos.

Concede derechos de administrador por tiempo limitado solo cuando sea necesario, con registros de auditoría completos para eliminar los privilegios persistentes.

Ofrece accesos temporales y seguros en casos de emergencia; registrados y supervisados para equilibrar rapidez y responsabilidad.

Supervisa las políticas de gestión de identidades y accesos, la adopción de la MFA y los intentos de acceso en tiempo real, con registros de auditoría exportables.

Se integra con plataformas SIEM, ITSM y de respuesta a incidentes para extender las señales de identidad a flujos de trabajo de seguridad más amplios.

Aplica reglas de acceso seguras y condicionales incluso cuando los dispositivos estén sin conexión y sincroniza el estado de seguridad y los eventos en cuanto se vuelvan a conectar.

«Con Bento MDM y FSM, gestionamos de forma eficiente más de 700 dispositivos, automatizamos los flujos de trabajo y mejoramos la comunicación entre los equipos de campo».
Cristian Bordescu
Director de operaciones

«Nuestra colaboración con Bento en la migración de más de 2000 dispositivos de DPD fue excepcional, destacando por su apertura, flexibilidad y soporte constante a lo largo de todo el proyecto. Su rápida adaptación a los retos y su enfoque orientado a las soluciones marcaron la diferencia; un socio verdaderamente fiable y profesional».
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
«La gestión de servicios de campo y dispositivos móviles de Bento nos han ayudado a optimizar las intervenciones sobre el terreno, proteger los dispositivos móviles y aumentar la transparencia operativa».
Simona Gigiu
Directora de Línea de Negocio


RGPD
Conforme

99,9 %
Tiempo de actividad
ISO 27001
Cumplimiento

HIPAA
Conforme

Aísla las aplicaciones corporativas en contenedores seguros en los dispositivos de los empleados.
Proporciona credenciales temporales y limitadas en el tiempo para un acceso seguro en dispositivos compartidos.
Asigna y audita derechos elevados de forma dinámica para mantener una responsabilidad administrativa total.
Protege a los equipos distribuidos con un inicio de sesión único (SSO) seguro y protección MFA adaptativa en cada inicio de sesión.
Concede permisos delimitados y temporales a usuarios externos para garantizar en todo momento un acceso con privilegios mínimos.
Los accesos temporales permiten al personal clave saltarse las políticas de forma segura cuando sea necesario.
¿Qué nivel de soporte ofrece una solución de IAM para el modelo BYOD?
Separa los perfiles corporativos de los personales, aplica políticas de «contenedor de trabajo» seguras y protege la privacidad de los usuarios en sus dispositivos personales.
¿Qué es una solución de gestión de identidades y accesos (IAM)?
Centraliza la autenticación, la autorización y el aprovisionamiento de usuarios en todas las aplicaciones y dispositivos con una solución de IAM y agiliza el acceso seguro.
¿Cómo se integra IAM con los proveedores de identidad?
Conéctate a través de SAML, OAuth o API REST a sistemas como LDAP, Active Directory y servicios de identidad en la nube para lograr una sincronización perfecta de los usuarios.
¿Para qué sirve la gestión de identidades y accesos en la empresa?
El departamento de TI gestiona las identidades de los usuarios, aplica las políticas y controla la autenticación en entornos de BYOD, de teletrabajo y regulados.
¿Qué es el control de acceso basado en roles (RBAC)?
El modelo RBAC asigna permisos a los usuarios en función de sus funciones laborales, lo que garantiza que cada persona solo tenga el acceso que necesita.
¿Qué es el inicio de sesión único (SSO)?
El SSO te permite iniciar sesión una sola vez y acceder a varias aplicaciones sin volver a introducir tus datos de acceso.
¿Cómo funcionan las políticas de acceso condicional?
Estas políticas ajustan las reglas de acceso en tiempo real. Se basan en factores como el estado del dispositivo, el rol del usuario, la ubicación o la hora del día.
¿Por qué implementar la MFA?
La autenticación multifactorial (MFA) añade capas adicionales de verificación, como notificaciones push, códigos SMS o TOTP, para reducir el riesgo de acceso no autorizado.

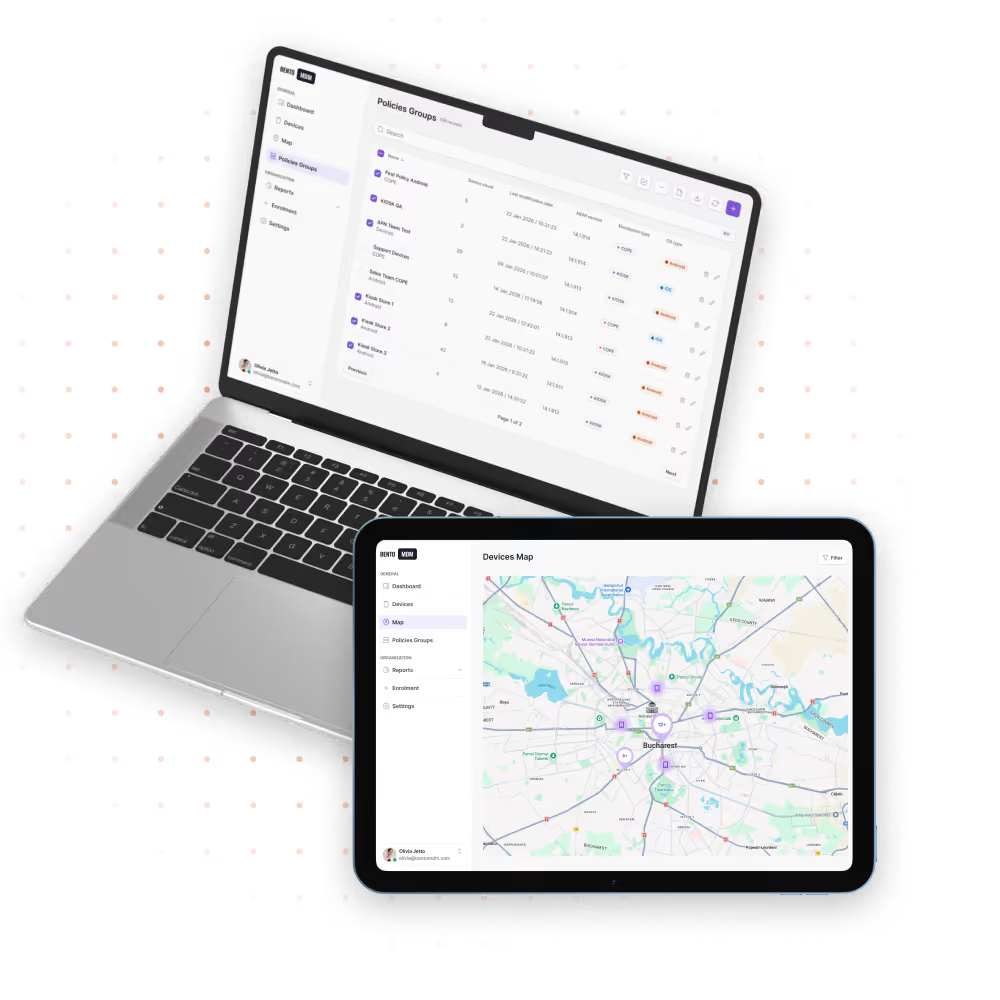
Gestiona todos los teléfonos, tabletas y estaciones de trabajo desde una sola consola, tanto en el sector sanitario como en otros ámbitos, con Bento MDM.


Por funciones
Por iniciativa empresarial
Por soporte del sistema operativo