Con la confianza de




El nuevo empleado saca el portátil o el teléfono de la caja, se inscribe con un código QR y accede a un entorno de trabajo totalmente configurado, lo que ahorra a TI tener que enviar dispositivos preconfigurados o reservar llamadas de configuración virtuales.

La visualización de pantalla en directo, los comandos remotos y la ejecución de scripts permiten al equipo de TI diagnosticar y resolver problemas en cualquier dispositivo remoto, reduciendo el tiempo de resolución de tickets y los gastos de envío.

El cifrado, los códigos de acceso, la VPN y las políticas de acceso condicional se aplican de forma continua, por lo que los dispositivos siguen cumpliendo con los requisitos de seguridad tanto en la red wifi de casa como en cafeterías y redes de aeropuertos.

Programa parches fuera del horario laboral, instala aplicaciones en segundo plano, deja comandos en cola para ejecutarlos sin conexión y actualiza los portátiles sin interrumpir reuniones ni sesiones de concentración.
Inscribe, configura, protege y da soporte a dispositivos remotos desde una sola consola, sin que el equipo de TI tenga que desplazarse.
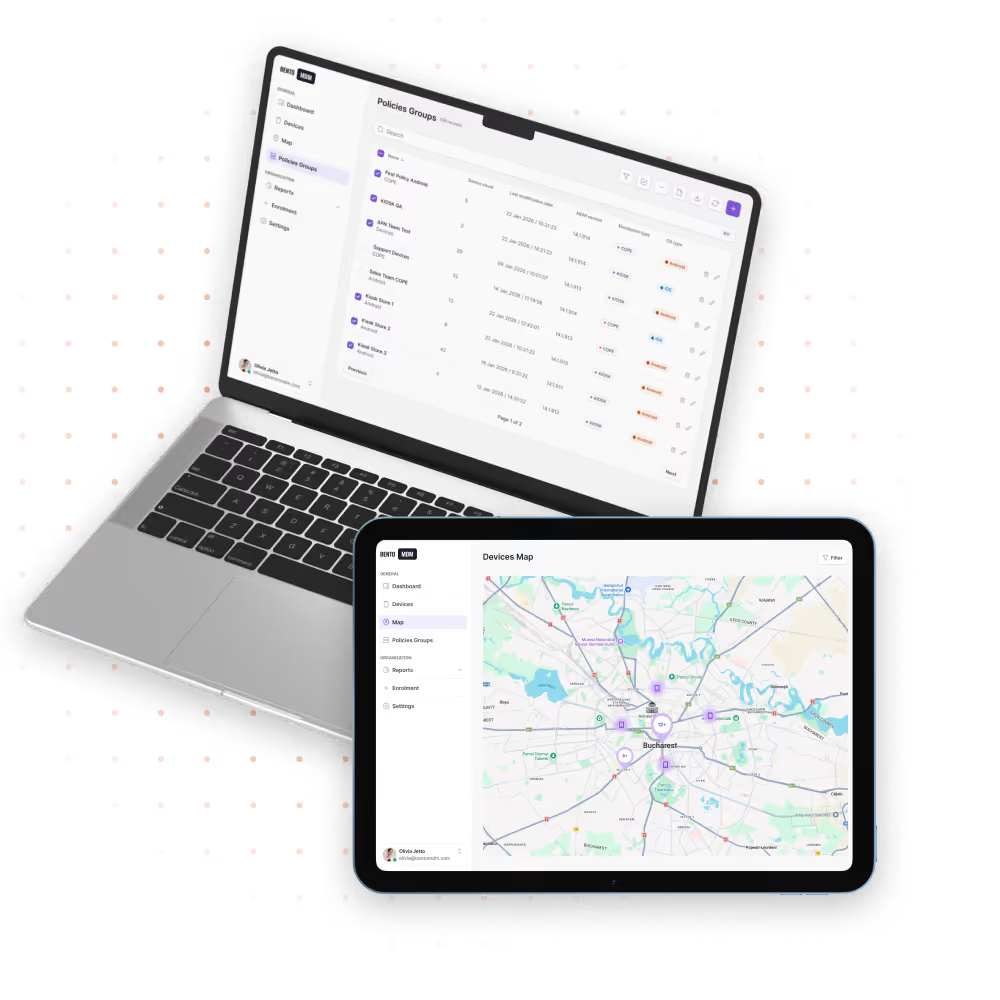

Los nuevos empleados sacan el dispositivo de la caja, escanean un código QR y pueden empezar a trabajar a través de Apple Business Manager, Android Enterprise o Windows Autopilot.

Visualiza la pantalla, transfiere archivos y ejecuta scripts para resolver incidencias remotas desde la consola sin enviar dispositivos ni desplazar al equipo de TI.

El cifrado, la MFA, la versión del sistema operativo y las comprobaciones de cumplimiento controlan el acceso a las aplicaciones corporativas, de modo que solo los dispositivos en buen estado acceden a datos confidenciales.

Las actualizaciones del sistema operativo y de las aplicaciones se programan en horas de menor actividad, con despliegues escalonados y reversión en caso de fallo, para no distraer a los usuarios durante el día.

Las políticas, los scripts y las actualizaciones de aplicaciones se ponen en cola en el dispositivo y se ejecutan en cuanto se restablece la conexión, lo que proporciona soporte en vuelos, trenes y zonas con poca cobertura.

La inscripción de usuarios de Apple y el perfil de trabajo de Android separan los datos corporativos del contenido personal, de modo que TI solo gestiona la parte laboral.

Las aplicaciones corporativas se conectan a través de túneles cifrados. El acceso basado en la identidad bloquea el acceso de dispositivos no gestionados y la navegación personal desde la red corporativa.

La visualización en directo del estado del dispositivo, el estado de los parches, el cifrado y las desviaciones de la política alerta al equipo de TI en cuanto un dispositivo remoto deja de cumplir con los requisitos de cumplimiento.


«Con Bento MDM y FSM, gestionamos de forma eficiente más de 700 dispositivos, automatizamos los flujos de trabajo y mejoramos la comunicación entre los equipos de campo».
Cristian Bordescu
Director de operaciones

«Nuestra colaboración con Bento en la migración de más de 2000 dispositivos de DPD fue excepcional, destacando por su apertura, flexibilidad y soporte constante a lo largo de todo el proyecto. Su rápida adaptación a los retos y su enfoque orientado a las soluciones marcaron la diferencia; un socio verdaderamente fiable y profesional».
Valentina Ionescu
CIO, DPD
https://www.linkedin.com/in/valentina-ionescu-45a117bb
https://www.facebook.com/DPDRomania/
https://www.linkedin.com/company/dpd-romania/
https://www.dpd.com/
https://ro.wikipedia.org/wiki/DPD_Romania
«La gestión de servicios de campo y dispositivos móviles de Bento nos han ayudado a optimizar las intervenciones sobre el terreno, proteger los dispositivos móviles y aumentar la transparencia operativa».
Simona Gigiu
Directora de Línea de Negocio

Los portátiles para desarrolladores ejecutan entornos de desarrollo integrados (IDE), scripts y herramientas de desarrollo aprobados, con aislamiento mediante contenedores entre los proyectos de los clientes y los personales.
Los portátiles de los agentes ejecutan consolas de soporte a través de una VPN por aplicación, con aplicaciones de grabación de llamadas preinstaladas y capturas de pantalla registradas.
Los dispositivos de los contratistas se activan con acceso temporal y, al finalizar el contrato, se revoca automáticamente el acceso a las aplicaciones, los archivos y las credenciales.
Los nuevos empleados de cualquier país se inscriben mediante un código QR, descargan las aplicaciones y configuraciones localizadas y empiezan a trabajar sin retrasos de envíos.

Los dispositivos de los ejecutivos aplican reglas de geocercas en lugares sensibles, exigen el uso de VPN en redes wifi públicas y se bloquean al instante en caso de pérdida.
Los días de vuelta a la oficina activan automáticamente el despliegue de impresoras, wifi y aplicaciones para salas de reuniones cuando los dispositivos entran en la zona del edificio.

RGPD
Conforme

99,9 %
Tiempo de actividad
ISO 27001
Cumplimiento

HIPAA
Conforme
¿Qué es la gestión de dispositivos para equipos remotos?
La gestión de dispositivos móviles (MDM) para equipos remotos protege, configura, actualiza y ofrece soporte a los dispositivos desde cualquier lugar, lo que garantiza la coherencia de las políticas y la productividad de las plantillas distribuidas.
¿Cómo inscribes los dispositivos remotos?
Inscripción automática y métodos con códigos QR en portátiles, tabletas y teléfonos de forma instantánea, sin necesidad de que el personal de TI se desplace ni de realizar configuraciones manuales.
¿Cómo se instalan los parches en los endpoints remotos?
Programa los parches fuera del horario laboral y distribuye las actualizaciones del sistema operativo y de las aplicaciones de forma silenciosa, así mantienes los dispositivos al día sin que el usuario tenga que hacer nada.
¿Qué funciones de resolución de problemas a distancia hay disponibles?
Diagnostica y resuelve problemas sin acceso físico gracias a la pantalla compartida en directo, las órdenes remotas y la ejecución de scripts.
¿Puedes gestionar dispositivos remotos sin conexión a Internet?
Sí. Los comandos, las políticas y las actualizaciones se acumulan en la cola local y se ejecutan automáticamente en cuanto se restablezca la conexión.
¿Cómo garantizamos la seguridad de tu equipo remoto?
Activa la detección de amenazas en tiempo real, las políticas de autenticación multifactorial (MFA) y el aislamiento en contenedores para garantizar la seguridad y la privacidad en todos los dispositivos.
¿Cómo supervisas el cumplimiento de las normas a distancia?
Los paneles de control centrales realizan un seguimiento del estado de los dispositivos, la configuración y el cumplimiento de las políticas, y envían alertas en caso de desviaciones.
¿Se puede integrar el MDM con las herramientas de ITSM?
Las API REST de Bento conectan los eventos y acciones de los dispositivos con los sistemas ITSM, SIEM y de gestión de incidencias para crear flujos de trabajo fluidos.

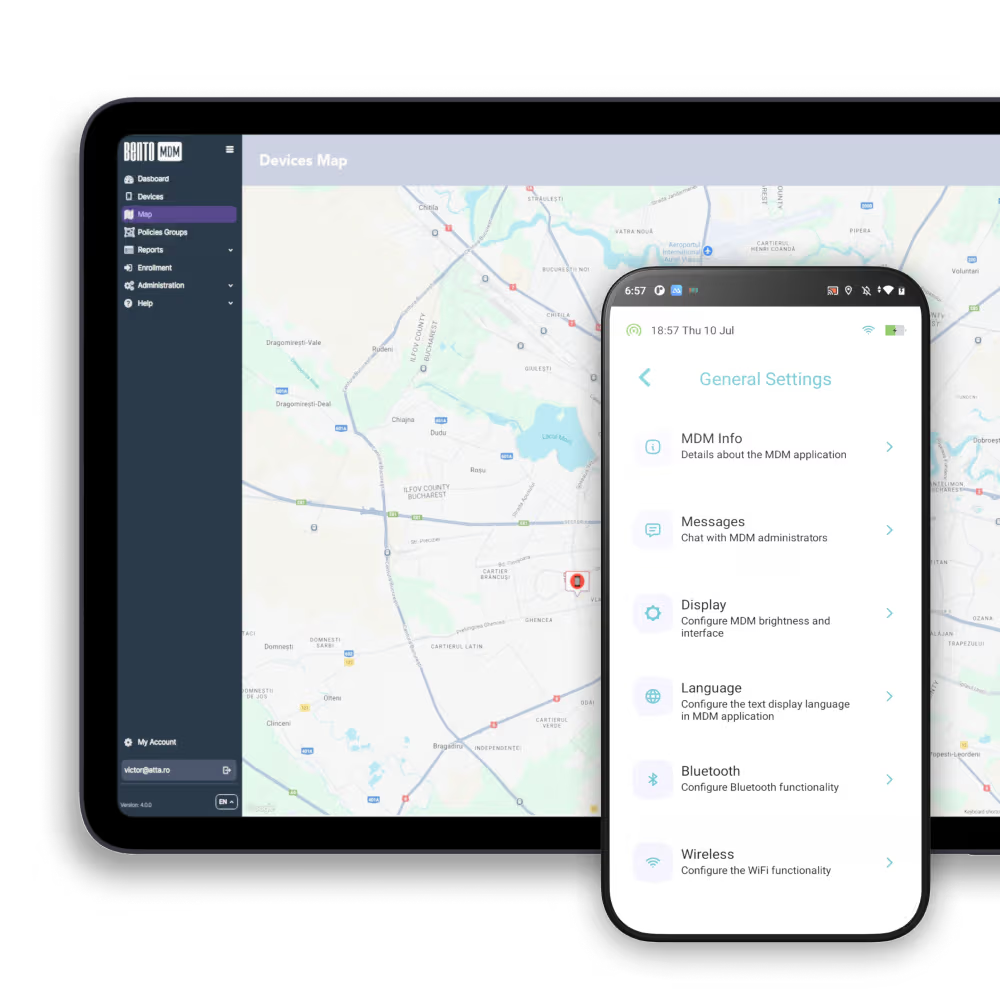
Gestiona todos los portátiles, teléfonos y tabletas que usan tus equipos remotos desde una única consola de Bento MDM.


Por funciones
Por iniciativa empresarial
Por soporte del sistema operativo